Home
» Wiki
»
Scoperta una nuova variante di ransomware specializzata nel furto di informazioni di accesso dal browser Chrome
Scoperta una nuova variante di ransomware specializzata nel furto di informazioni di accesso dal browser Chrome
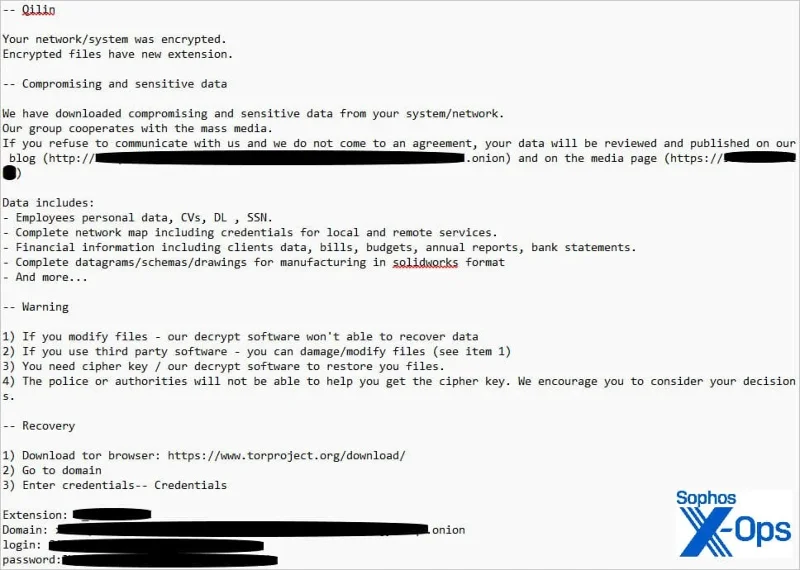
È stato scoperto un nuovo tipo di ransomware chiamato Qilin che utilizza una tattica relativamente sofisticata e altamente personalizzabile per rubare le informazioni di accesso all'account memorizzate nel browser Google Chrome.
Il team internazionale di ricerca sulla sicurezza di Sophos X-Ops ha osservato tecniche di raccolta di credenziali durante la risposta agli incidenti di Qilin. Ciò dimostra un preoccupante cambiamento nelle tendenze operative di questa pericolosa varietà di ransomware.
Panoramica del processo di attacco
L'attacco analizzato dai ricercatori Sophos è iniziato con il malware Qilin che è riuscito ad accedere alla rete bersaglio utilizzando credenziali compromesse su un gateway VPN senza autenticazione a più fattori (MFA).
Seguì un periodo di "ibernazione" del malware durato 18 giorni, a indicare che gli hacker avevano probabilmente acquistato l'accesso alla rete tramite un broker di accesso iniziale (IAB). È possibile che Qilin abbia dedicato del tempo alla mappatura della rete, all'identificazione delle risorse chiave e alla conduzione di ricognizioni.
Dopo i primi 18 giorni, il malware si sposta lateralmente verso i controller di dominio e modifica gli oggetti Criteri di gruppo (GPO) per eseguire uno script di PowerShell ('IPScanner.ps1') su tutti i computer connessi alla rete del dominio.
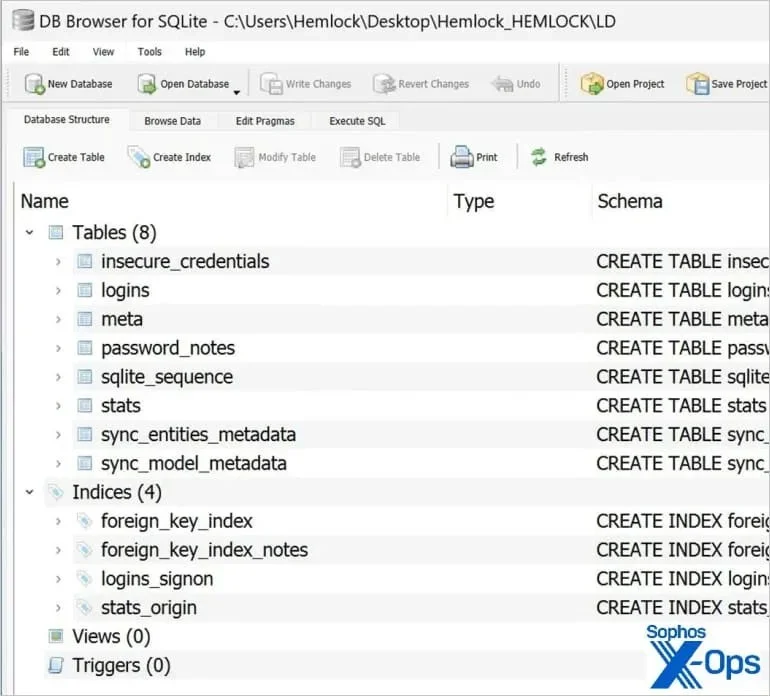
Questo script viene eseguito da uno script batch ('logon.bat') ed è incluso anche nel GPO. È progettato per raccogliere le informazioni di accesso memorizzate in Google Chrome.
Lo script batch è configurato per essere eseguito (e attivare lo script PowerShell) ogni volta che un utente accede al proprio computer. Parallelamente, le credenziali rubate verranno salvate nella partizione 'SYSVOL' con il nome 'LD' o 'temp.log'.
Dopo aver inviato i file al server di comando e controllo (C2) di Qilin, le copie locali e i relativi registri eventi sono stati eliminati per nascondere l'attività dannosa. Infine, Qilin distribuisce il payload del ransomware e i dati crittografati sui computer compromessi.
Un altro GPO e un file di comando separato ('run.bat') vengono utilizzati anche per scaricare ed eseguire il ransomware su tutti i computer del dominio.
Complessità nella difesa
L'approccio di Qilin alle credenziali di Chrome crea un precedente preoccupante che potrebbe rendere più difficile la protezione dagli attacchi ransomware.
Poiché il GPO viene applicato a tutti i computer del dominio, ogni dispositivo su cui l'utente ha effettuato l'accesso è soggetto al processo di raccolta delle credenziali.
Ciò significa che lo script è in grado di rubare le credenziali da tutte le macchine del sistema, a patto che tali macchine siano connesse al dominio e abbiano un utente connesso durante l'esecuzione dello script.
Un furto di credenziali così esteso potrebbe consentire agli hacker di lanciare ulteriori attacchi, con conseguenti incidenti di sicurezza che interessano più piattaforme e servizi, rendendo gli sforzi di risposta molto più macchinosi. Ciò rappresenta anche una minaccia persistente che permane a lungo anche dopo la risoluzione dell'attacco ransomware.
Le organizzazioni possono mitigare i rischi implementando rigide policy che vietino l'archiviazione di dati segreti nei browser web. Inoltre, l'implementazione dell'autenticazione a più fattori è fondamentale per proteggere gli account da eventuali furti, anche in caso di credenziali compromesse.
Infine, l'implementazione dei principi di privilegio minimo e di segmentazione della rete può ostacolare significativamente la capacità di un agente di minaccia di diffondersi su una rete compromessa.