Home
» Come fare
»
Come abilitare la funzionalità anti-ransomware Controlled Folder Access su Windows 10/11
Come abilitare la funzionalità anti-ransomware Controlled Folder Access su Windows 10/11
L'accesso controllato alle cartelle è una funzionalità dell'applicazione antivirus desktop Windows Security di Microsoft. Questa funzionalità previene il ransomware impedendo la modifica dei file nelle cartelle protette. L'abilitazione dell'accesso controllato alle cartelle impedisce ad applicazioni non attendibili, malware o altri elementi di modificare i file nelle cartelle protette.
L'accesso controllato alle cartelle è una funzionalità di sicurezza aggiuntiva di Windows 10 e 11 apprezzata da alcuni utenti. Il ransomware non è qualcosa da prendere alla leggera e l'attivazione di questa funzione proteggerà ulteriormente i file di sistema e gli utenti. Ecco 4 modi per abilitare l'accesso controllato alle cartelle in Windows.
Come abilitare l'accesso controllato alle cartelle in Sicurezza di Windows
L'impostazione Accesso alle cartelle controllate si trova in Protezione ransomware nell'app Sicurezza di Windows. Una volta individuata l'opzione, è facile trovarla e attivarla/disattivarla. Ecco come abilitare l'opzione Accesso controllato alle cartelle nell'app Sicurezza di Windows.
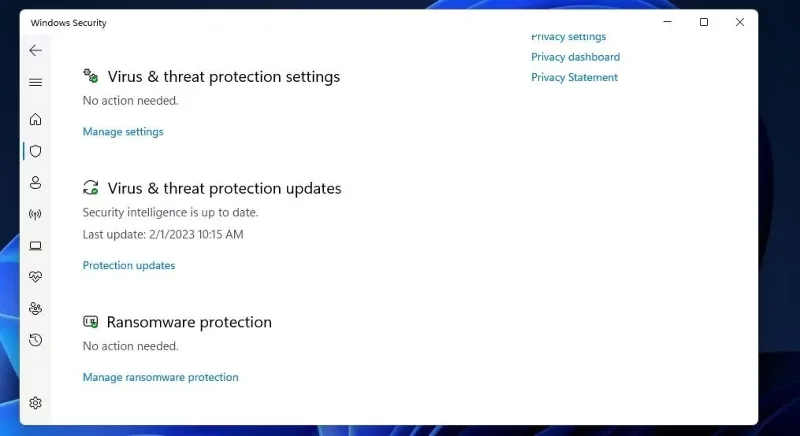
2. Selezionare la scheda Protezione da virus e minacce di Sicurezza di Windows.
Funzionalità di protezione dal ransomware
3. Fare clic su Gestisci protezione ransomware per accedere alle impostazioni di Accesso alle cartelle controllate.
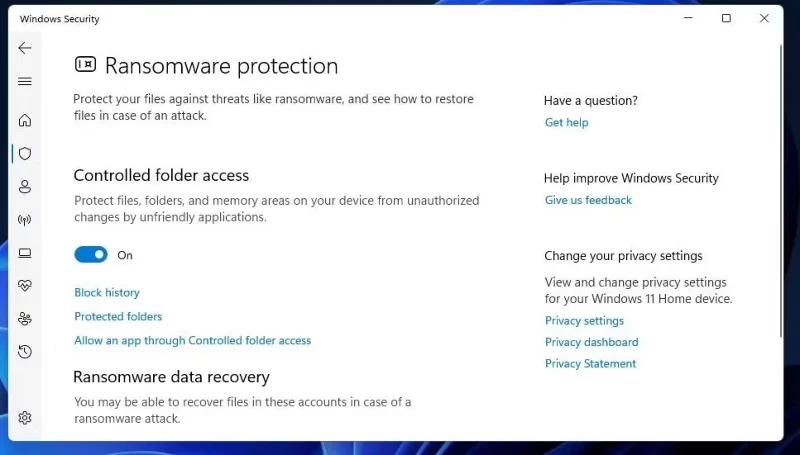
Opzioni di accesso alle cartelle controllate
4. Ora attiva l'opzione Accesso controllato alle cartelle per abilitare questa funzionalità.
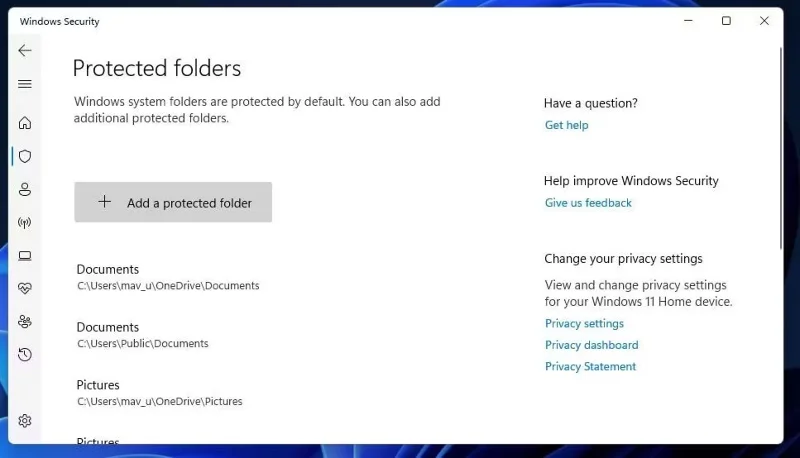
Quando abilitato, l'accesso controllato alle cartelle protegge le cartelle Documenti, Video, Immagini e Musica dell'utente. Per visualizzare un elenco delle cartelle utente protette, fare clic su Cartella protetta. È possibile aggiungere altri elementi all'elenco facendo clic sul pulsante Aggiungi cartella protetta , selezionando una cartella e facendo clic su Seleziona cartella.
Pulsante Aggiungi cartella protetta
Come abilitare l'accesso controllato alle cartelle tramite PowerShell
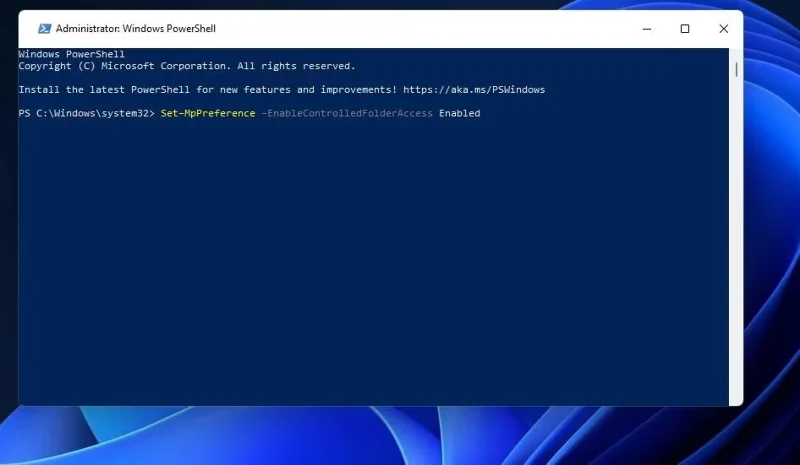
Windows PowerShell offre un metodo alternativo per abilitare e disabilitare l'accesso controllato alle cartelle mediante l'esecuzione di comandi. È possibile abilitare l'accesso controllato alle cartelle tramite PowerShell come segue:
1. Per attivare lo strumento di ricerca file, premere Win + S.
2. Digitare PowerShell nell'utilità di ricerca abilitata.
Come abilitare l'accesso controllato alle cartelle con l'Editor Criteri di gruppo
Se disponi di Windows 11 Pro o Enterprise, puoi attivare l'accesso controllato alle cartelle tramite l'Editor Criteri di gruppo. L'Editor Criteri di gruppo include anche alcune impostazioni di configurazione aggiuntive per l'accesso controllato alle cartelle. Ecco come abilitare l'accesso controllato alle cartelle tramite GPE.
Nota : se si utilizza Windows Home, l'Editor Criteri di gruppo non verrà visualizzato per impostazione predefinita.
1. Aprire lo strumento di ricerca di Windows e digitare gpedit.msc .
2. Selezionare gpedit.msc per visualizzare l'Editor Criteri di gruppo.
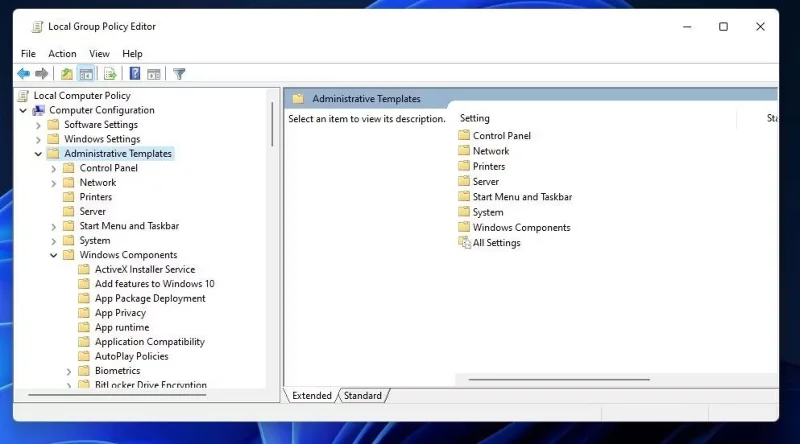
3. Fare clic su Configurazione computer > Modelli amministrativi nel riquadro sinistro dell'Editor Criteri di gruppo.
Modelli amministrativi nell'Editor Criteri di gruppo
4. Fare doppio clic su Componenti di Windows per espanderlo.
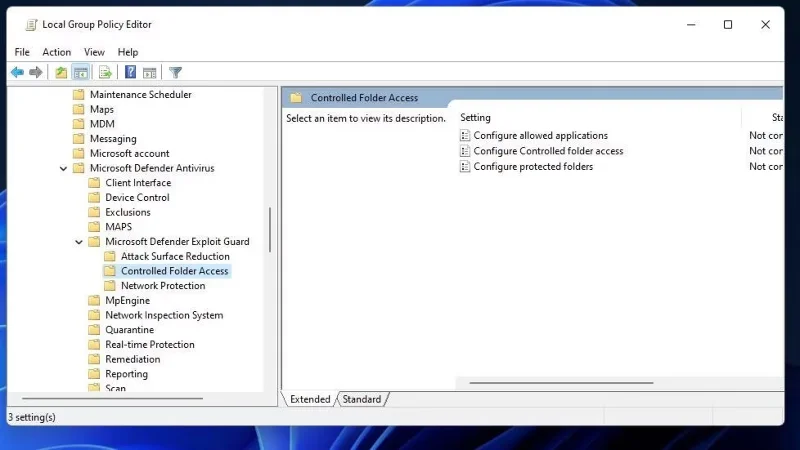
5. Fare clic sulle frecce per espandere Microsoft Defender Antivirus e Microsoft Defender Exploit Guard .
6. Selezionare Accesso controllato alle cartelle per visualizzare le impostazioni dei criteri per quella funzionalità.
7. Quindi fare doppio clic su Configura accesso controllato alle cartelle per visualizzare la finestra di tale impostazione.
Accesso alle cartelle controllate dai criteri nell'Editor Criteri di gruppo
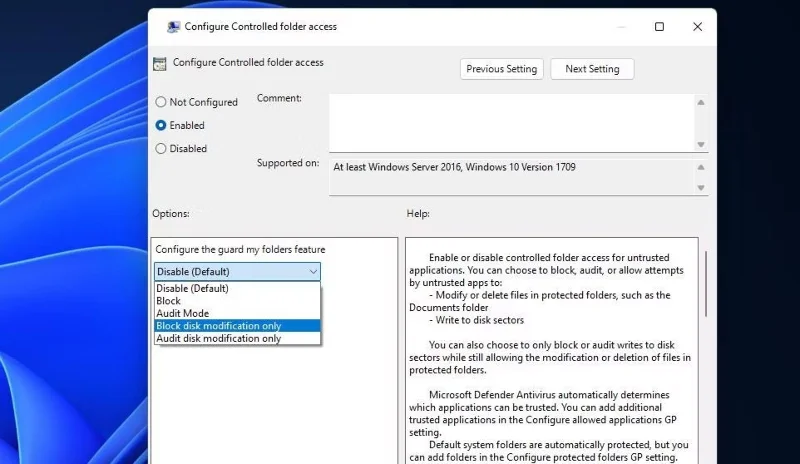
8. Selezionare Abilitato per la finestra Configura accesso controllato alle cartelle .
9. Fare clic su Blocca nel menu a discesa per selezionare il regime CFA più rigoroso. Tuttavia, è anche possibile selezionare le opzioni Modalità di controllo, Blocca solo la notifica disco e Controlla solo la notifica disco per consentire l'accesso alle cartelle controllate.
Configura il menu a discesa della funzione "Proteggi le mie cartelle"
10. Selezionare Applica nella finestra Configura accesso controllato alle cartelle .
11. Fare clic sul pulsante OK della finestra Configura accesso controllato alle cartelle .
Come abilitare l'accesso controllato alle cartelle dal menu contestuale di Windows
Inoltre, è possibile creare un collegamento al menu contestuale per abilitare/disabilitare l'accesso alle cartelle controllate. Sarà quindi possibile accedere all'impostazione di accesso alla cartella Attiva controllo dall'area desktop di Windows. È possibile aggiungere tale opzione CFA al menu di scelta rapida impostando ed eseguendo lo script del registro come segue:
1. Aprire Blocco note.
2. Quindi seleziona questo testo dello script e premi Ctrl + C :
Windows Registry Editor Version 5.00


 ; Created by: Shawn Brink

 ; Created on: July 19th 2018

 ; Tutorial: https://www.tenforums.com/tutorials/114389-add-turn-off-controlled-folder-access-context-menu-windows-10-a.html


 [HKEY_CLASSES_ROOT\DesktopBackground\Shell\ControlledFolderAccess]

 "HasLUAShield"=""

 "Icon"="%ProgramFiles%\\Windows Defender\\EppManifest.dll,-101"

 "MUIVerb"="Turn On or Off Control folder access"

 "Position"="Bottom"

 "SubCommands"=""


 [HKEY_CLASSES_ROOT\DesktopBackground\Shell\ControlledFolderAccess\shell\001flyout]

 "MUIVerb"="Turn on Control folder access"

 "HasLUAShield"=""

 "Icon"="%ProgramFiles%\\Windows Defender\\EppManifest.dll,-101"


 [HKEY_CLASSES_ROOT\DesktopBackground\Shell\ControlledFolderAccess\shell\001flyout\command]

 @="PowerShell -windowstyle hidden -Command \"Start-Process cmd -ArgumentList '/s,/c,start PowerShell.exe Set-MpPreference -EnableControlledFolderAccess Enabled' -Verb RunAs\""


 [HKEY_CLASSES_ROOT\DesktopBackground\Shell\ControlledFolderAccess\shell\002flyout]

 "MUIVerb"="Turn off Control folder access"

 "HasLUAShield"=""

 "Icon"="%ProgramFiles%\\Windows Defender\\EppManifest.dll,-101"


 [HKEY_CLASSES_ROOT\DesktopBackground\Shell\ControlledFolderAccess\shell\002flyout\command]

 @="PowerShell -windowstyle hidden -Command \"Start-Process cmd -ArgumentList '/s,/c,start PowerShell.exe Set-MpPreference -EnableControlledFolderAccess Disabled' -Verb RunAs\""
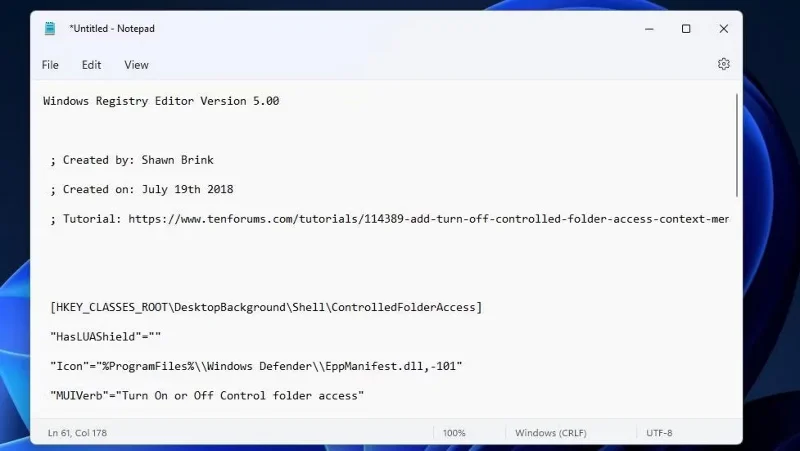
3. Incolla lo script nel Blocco note cliccando sulla finestra dell'applicazione e premendo Ctrl + V.
Script del registro per accedere all'accesso alle cartelle controllate
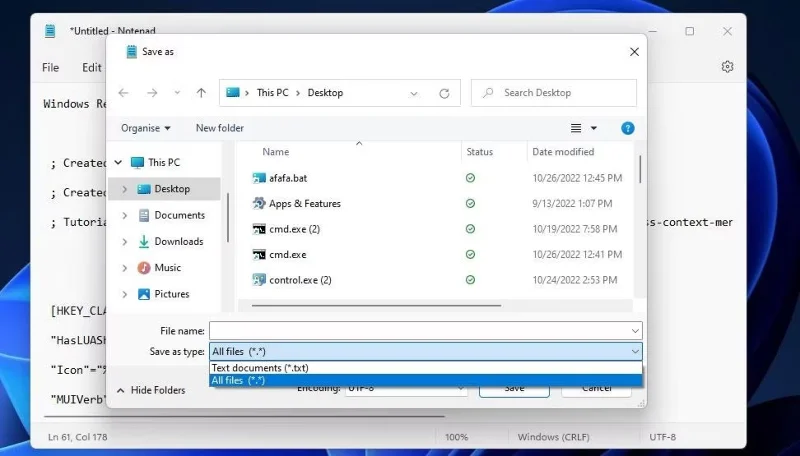
4. Quindi, premere Ctrl + Maiusc + S per visualizzare la finestra Salva con nome del Blocco note .
5. Impostare l' opzione Salva come tipo su Tutti i file .
Opzione Tutti i file
6. Digitare Turn on Control folder access.reg nella casella del nome del file.
7. Scegliere di salvare lo script sul desktop.
8. Fare clic su Salva per aggiungere il file del registro di accesso alla cartella Attiva controllo al desktop.
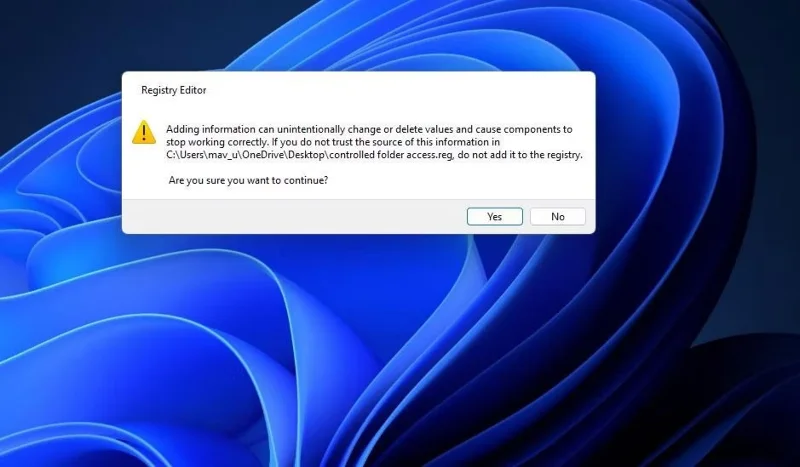
9. Chiudere l'editor del Blocco note e fare doppio clic sul file access.reg della cartella Turn on Control sul desktop.
Finestra di dialogo di conferma dello script del registro
10. Selezionare Sì per confermare che lo script è attendibile.
Ora è possibile abilitare l'accesso controllato alle cartelle dal menu contestuale di Windows.