Come fare

Modifica la posizione di archiviazione predefinita dell'area di lavoro ONLYOFFICE
Modifica la posizione di archiviazione predefinita dell'area di lavoro ONLYOFFICE

Sposta i dati del portale da Disco predefinito a un provider di archiviazione cloud supportato oppure sposta i dati Docker in modo sicuro modificando la mappatura del volume host.
Rimuovere completamente ONLYOFFICE Document Server da Linux

Rimuovere completamente ONLYOFFICE Document Server da Linux

Verifica se Document Server utilizza un pacchetto Linux o Docker, rimuovi solo i relativi componenti e controlla i dati rimanenti evitando di eliminare per errore i servizi condivisi.

Elimina i ritardi nella modifica collaborativa di ONLYOFFICE individuando il collo di bottiglia

Elimina i ritardi nella modifica collaborativa di ONLYOFFICE individuando il collo di bottiglia

Individua le cause di rallentamento della modifica collaborativa, come la pressione sulle risorse di Docker, le connessioni proxy o il caricamento dei documenti, quindi scegli la soluzione più adatta ai tuoi dati.

Configurare HTTPS per la documentazione ONLYOFFICE in Docker

Configurare HTTPS per la documentazione ONLYOFFICE in Docker

Scegli dove deve terminare la connessione TLS, monta in modo sicuro un certificato e una chiave privata attendibili e verifica l'accesso HTTPS a un server ONLYOFFICE Docs in ambiente Docker.

Collega un'app PHP a ONLYOFFICE Docs e salva le modifiche

Collega un'app PHP a ONLYOFFICE Docs e salva le modifiche

Integra l'editor ONLYOFFICE nella tua applicazione PHP, firma la sua configurazione con JWT e salva i file modificati tramite una callback sicura.

Mantieni attivo SOLO il controllo ortografico di OFFICE nella lingua che hai scelto.

Mantieni attivo SOLO il controllo ortografico di OFFICE nella lingua che hai scelto.

Imposta la lingua di correzione per l'intero documento o per un testo selezionato, verifica che il controllo ortografico sia attivo e identifica i casi in cui manca un dizionario del server.

Mantieni attivo il monitoraggio delle modifiche quando un documento viene riaperto

Mantieni attivo il monitoraggio delle modifiche quando un documento viene riaperto

Abilita la funzione "Revisioni permanenti" per tutti gli utenti in un singolo documento ONLYOFFICE, verifica che le modifiche vengano registrate e comprendi i limiti di questa impostazione.

Traccia la catena a monte per risolvere l'errore Nginx 502 di ONLYOFFICE.

Traccia la catena a monte per risolvere l'errore Nginx 502 di ONLYOFFICE.

Verifica se Nginx, la rete Docker o un servizio interno di ONLYOFFICE stanno restituendo un errore 502, quindi controlla il server upstream corretto ed esegui un controllo di integrità.

Tracciare la callback di salvataggio quando ONLYOFFICE non salva su Nextcloud

Tracciare la callback di salvataggio quando ONLYOFFICE non salva su Nextcloud

Diagnostica gli errori di salvataggio di ONLYOFFICE controllando il percorso di callback di Nextcloud, i reindirizzamenti del proxy e i log di archiviazione, quindi verifica che il file modificato sia stato salvato correttamente.

Impedisci a ONLYOFFICE Document Server di esaurire la memoria del VPS.

Impedisci a ONLYOFFICE Document Server di esaurire la memoria del VPS.

Individua la causa dei crash di memoria di ONLYOFFICE, controlla i limiti di Docker, dimensiona correttamente la RAM del VPS, aggiungi lo swap in modo sicuro e verifica che i documenti si aprano e si salvino.

Individuare la causa di un'esportazione PDF di ONLYOFFICE non riuscita.

Individuare la causa di un'esportazione PDF di ONLYOFFICE non riuscita.

Distinguete i problemi di download del browser dagli errori di conversione lato server e utilizzate il registro o il controllo di accesso appropriato per far funzionare l'esportazione in PDF.

Risolvere l'errore "Token non valido" di ONLYOFFICE in Nextcloud

Risolvere l'errore "Token non valido" di ONLYOFFICE in Nextcloud

Abbina il segreto JWT utilizzato da ONLYOFFICE Docs e Nextcloud, applicalo in modo sicuro alle installazioni Docker o Linux e verifica la connessione senza compromettere l'autenticazione.

Implementare ONLYOFFICE Workspace Community su Ubuntu 24.04

Implementare ONLYOFFICE Workspace Community su Ubuntu 24.04

Installa ONLYOFFICE Workspace Community su Ubuntu 24.04 utilizzando lo script Docker ufficiale, verifica i requisiti del server, salta la configurazione della posta elettronica se necessario e verifica la sicurezza del portale.

Configura i segreti JWT di ONLYOFFICE tra server e connettore

Configura i segreti JWT di ONLYOFFICE tra server e connettore

Configura i segreti JWT corrispondenti per ONLYOFFICE Docs e il suo connettore, con passaggi sicuri per pacchetti Linux, implementazioni Docker e verifica.

Documenti ONLYOFFICE personalizzati con il tuo logo e i colori del tuo tema.

Documenti ONLYOFFICE personalizzati con il tuo logo e i colori del tuo tema.

Personalizza l'editor integrato di ONLYOFFICE Docs con il logo e i colori della tua azienda tramite un file di tema personalizzato e la configurazione dell'editor. Consulta i limiti di edizione e i controlli di distribuzione.

Mantieni visibili le revisioni dell'autore durante l'esportazione in formato DOCX

Mantieni visibili le revisioni dell'autore durante l'esportazione in formato DOCX

Tieni traccia delle modifiche in Writer, conserva un file sorgente ODT modificabile e controlla il file DOCX esportato in Word prima di condividerlo.

Abilitare la modalità FIPS su SLES 15 e verificare lo stato di avvio

Abilitare la modalità FIPS su SLES 15 e verificare lo stato di avvio

Segui la procedura SP7 di SUSE per abilitare la modalità FIPS, riavvia in modo sicuro, verifica i criteri attivi e controlla se i requisiti di conformità prevedono moduli convalidati.

Configurare un volume dati crittografato LUKS su SLES

Configurare un volume dati crittografato LUKS su SLES

Confronta YaST e cryptsetup per un nuovo volume dati SLES crittografato, scegli LUKS1 o LUKS2 e verifica in modo sicuro il comportamento di sblocco e montaggio.

Creare un server di aggiornamento SUSE locale con RMT su SLES 15

Creare un server di aggiornamento SUSE locale con RMT su SLES 15

Configurare RMT su SLES 15, replicare i repository autorizzati e verificare la registrazione HTTPS e l'accesso ai pacchetti da un client di test.

Integrare SLES 15 con Active Directory tramite SSSD in YaST

Integrare SLES 15 con Active Directory tramite SSSD in YaST

Collega SLES 15 ad Active Directory utilizzando la gestione degli accessi basata su SSSD di YaST, quindi verifica la ricerca nella directory, l'accesso al dominio e i ticket Kerberos.

Abilitare l'applicazione di patch in tempo reale a SLES e verificare la correzione del kernel.

Abilitare l'applicazione di patch in tempo reale a SLES e verificare la correzione del kernel.

Configura il percorso Live Patching corretto per SLES 16.0 o 15 SP7, applica le correzioni del kernel idonee e verifica quali sono attive senza confonderle con un aggiornamento del kernel che richiede il riavvio.

Mantenere i servizi disponibili durante l'aggiornamento da SLES 15 SP5 a SP6

Mantenere i servizi disponibili durante l'aggiornamento da SLES 15 SP5 a SP6

SLES 15 SP5 può essere migrato online a SP6, ma ogni nodo deve essere riavviato. Utilizzare un aggiornamento progressivo testato o un passaggio di consegne blue-green per mantenere i carichi di lavoro raggiungibili.

Creare un profilo AppArmor personalizzato su SUSE Linux

Creare un profilo AppArmor personalizzato su SUSE Linux

Creare, perfezionare e verificare un profilo AppArmor con privilegi minimi su SLES 15 SP7, con una nota chiara sull'impostazione predefinita di SELinux in SLES 16.

Applica in modo sicuro lo standard SLES 15 STIG con OpenSCAP

Applica in modo sicuro lo standard SLES 15 STIG con OpenSCAP

Utilizza il profilo STIG supportato da SUSE per analizzare SLES 15, testare le soluzioni, rivedere i risultati rimanenti e conservare le prove di valutazione.

Ripristinare l'accesso alla cabina di pilotaggio di SUSE Linux Enterprise Server.

Ripristinare l'accesso alla cabina di pilotaggio di SUSE Linux Enterprise Server.

Tracciare una connessione Cockpit non riuscita attraverso DNS, porta 9090, socket systemd, firewalld, TLS e impostazioni di accesso, seguendo le linee guida SUSE aggiornate.

Configura un failover Ethernet affidabile con SLES 15 Bonding

Configura un failover Ethernet affidabile con SLES 15 Bonding

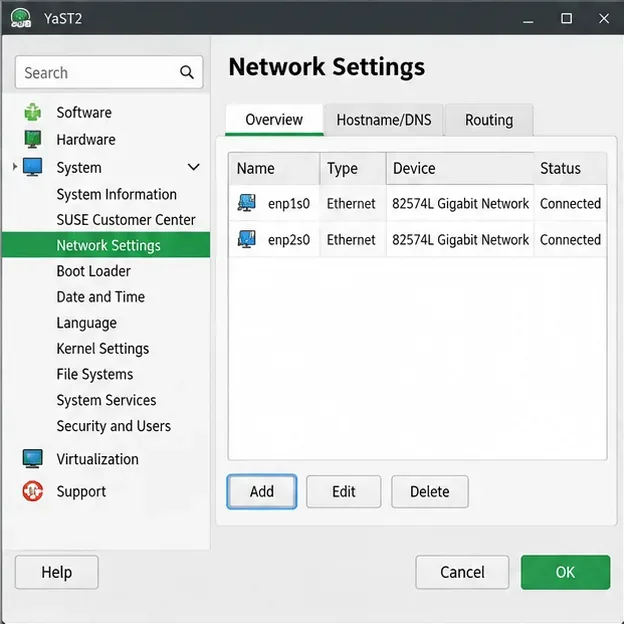
Crea una connessione Ethernet ridondante su SLES 15 con YaST e Wicked, configura il bonding attivo-backup e verifica entrambe le porte e il failover.

Creare un profilo AutoYaST riutilizzabile per le installazioni di SLES 15

Creare un profilo AutoYaST riutilizzabile per le installazioni di SLES 15

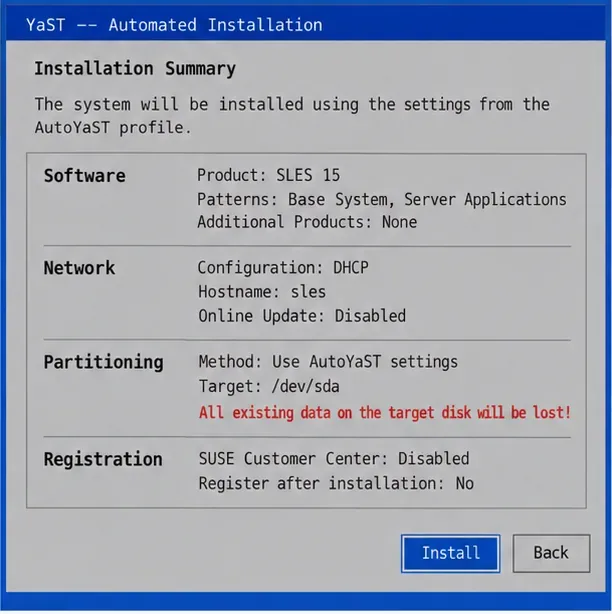
Trasforma un sistema SLES 15 esistente in un profilo AutoYaST verificato, convalidalo e utilizzalo per implementare un server di test con un numero ridotto di passaggi manuali.

Configurazione KVM di SLES 15: Avviare le macchine virtuali selezionate all'avvio del sistema

Configurazione KVM di SLES 15: Avviare le macchine virtuali selezionate all'avvio del sistema

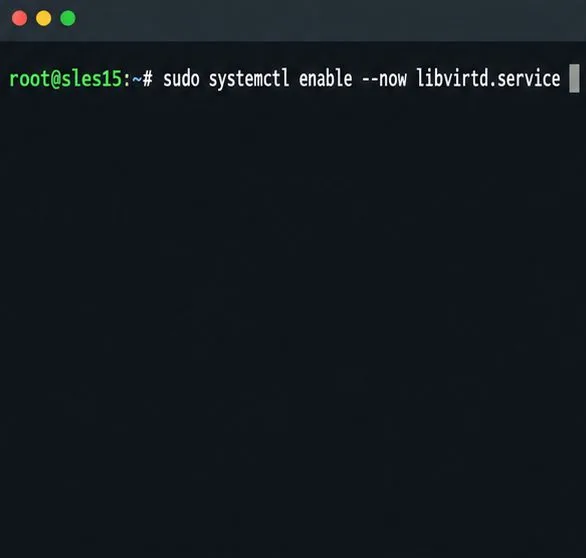
Installa gli strumenti KVM e libvirt di SLES 15, abilita il servizio host corretto e configura le macchine virtuali selezionate per l'avvio automatico dopo un riavvio.

Diagnosticare un server SUSE che si blocca nella schermata di arresto di systemd

Diagnosticare un server SUSE che si blocca nella schermata di arresto di systemd

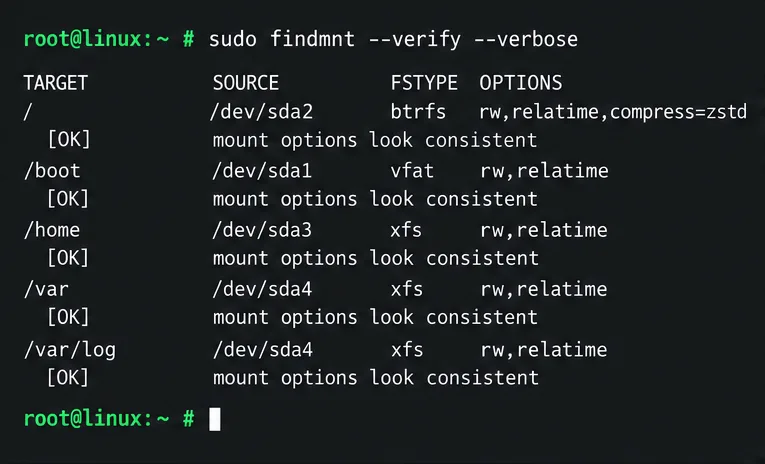
Utilizza i processi systemd e il registro di avvio precedente per individuare un servizio, un punto di montaggio o una dipendenza di archiviazione che rallenta il sistema, quindi correggi il problema senza mascherarne la causa.

Apri solo il traffico web necessario al tuo server SLES 15

Apri solo il traffico web necessario al tuo server SLES 15

Utilizza firewall-cmd per ispezionare la zona attiva, consentire HTTP in modo sicuro, preservare l'accesso SSH e verificare che la regola sopravviva a un riavvio su SLES 15.

Benvenuti in Come Fare! Trovate guide e tutorial per smartphone, auto, tech e fashion. Fix semplici passo-passo per risolvere guasti e condividere esperienze.