Home
» PC Tips
»
Unire un client Pardus ad Active Directory con realmd
Unire un client Pardus ad Active Directory con realmd
Per Pardus 25, iniziate con l'applicazione Pardus Domain Joiner se la vostra organizzazione l'ha implementata e ne ha documentato le impostazioni; Pardus elenca questo strumento come opzione grafica per aggiungere o rimuovere un computer da un dominio. Se avete bisogno di una procedura riproducibile, utilizzate il flusso di lavoro da terminale riportato di seguito: configurate DNS e ora, installate i pacchetti realmd/SSSD disponibili per la vostra versione di Pardus, individuate il dominio e quindi unitevi con un account autorizzato. Questo esempio utilizza un dominio DNS fittizio ad.example.come un account denominato joinadmin. Sostituite entrambi con i valori della vostra organizzazione. La procedura è appropriata per un client Pardus in grado di raggiungere un controller di dominio Windows Active Directory esistente; non crea un dominio né applica automaticamente tutti i Criteri di gruppo di Windows.
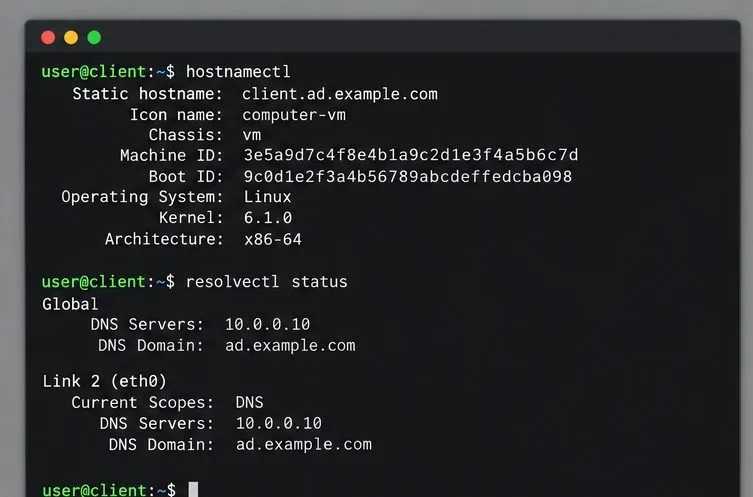
Visualizzazione esemplificativa nel terminale dei controlli relativi al nome host e al resolver prima dell'adesione al dominio di esempio.
Verifica che Pardus riesca a trovare il dominio
Prima di modificare la configurazione dell'identità del computer, verificare con l'amministratore di disporre delle autorizzazioni necessarie per aggiungere computer al dominio e che il nome del dispositivo e l'unità organizzativa (OU) di destinazione siano conformi ai criteri dell'organizzazione. L'aggiunta al dominio crea o utilizza un account computer in Active Directory. Se si tratta di una workstation di produzione gestita, utilizzare prima una macchina di test.
Connetti il client alla rete aziendale o alla VPN che può raggiungere i controller di dominio. Configura il client per utilizzare i server DNS di Active Directory dell'organizzazione. I server DNS pubblici potrebbero risolvere i normali siti Web senza riuscire a individuare i servizi LDAP e Kerberos interni, quindi il solo accesso a Internet non è sufficiente. Verifica il nome del sistema, il resolver e l'orologio:
hostnamectl
resolvectl status
timedatectl status
Ad esempio, un client denominato clientpotrebbe utilizzare 10.0.0.10come server DNS e ricevere ad.example.comcome dominio di ricerca. Richiedete i valori corretti al reparto IT anziché copiare questi esempi. Mantenete l'orologio sincronizzato con l'ora di sistema della vostra organizzazione; l'autenticazione Kerberos può fallire quando gli orologi del client e del controller di dominio differiscono. Evitate di modificare manualmente i file di risoluzione generati quando questi sono gestiti da NetworkManager o dalle impostazioni di rete di Pardus.
Installa gli strumenti di aggiunta al dominio
Le note di rilascio di Pardus 25 elencano Pardus Domain Joiner come un'applicazione per l'integrazione con Windows Active Directory, e il catalogo delle applicazioni Pardus descrive uno strumento grafico per l'aggiunta/rimozione di domini. Se si utilizza l'interfaccia grafica, aprire il Pardus Software Center, cercare Pardus Domain Joiner e seguire le istruzioni della propria organizzazione. La documentazione pubblica conferma lo scopo dello strumento, ma non ne descrive i nomi esatti dei campi né l'interfaccia di ogni versione; non si deve presumere che le opzioni siano identiche tra le diverse versioni.
Il percorso CLI viene utilizzato realmdper individuare e registrare la macchina, adcliper le operazioni di dominio e per SSSD (System Security Services Daemon) per fornire la ricerca dell'identità e l'autenticazione. I nomi di questi pacchetti sono documentati per i sistemi della famiglia Debian, ma la disponibilità dei pacchetti può variare a seconda della versione e del repository di Pardus. Su Pardus, aggiorna prima l'indice dei pacchetti e verifica se i pacchetti sono offerti dai repository configurati:
Prima di confermare, esamina le modifiche proposte dal gestore di pacchetti. Se un pacchetto non è disponibile, interrompi l'installazione e controlla i repository Pardus e la documentazione delle release oppure contatta l'amministratore di sistema. Non aggiungere il repository di una distribuzione non correlata per forzare l'installazione.
La fase di creazione del pacchetto installa i componenti di rilevamento e SSSD quando sono presenti nei repository Pardus configurati.
Scopri e unisciti al dominio Active Directory
Eseguire la ricerca del dominio prima di tentare la registrazione:
sudo realm -v discover ad.example.com
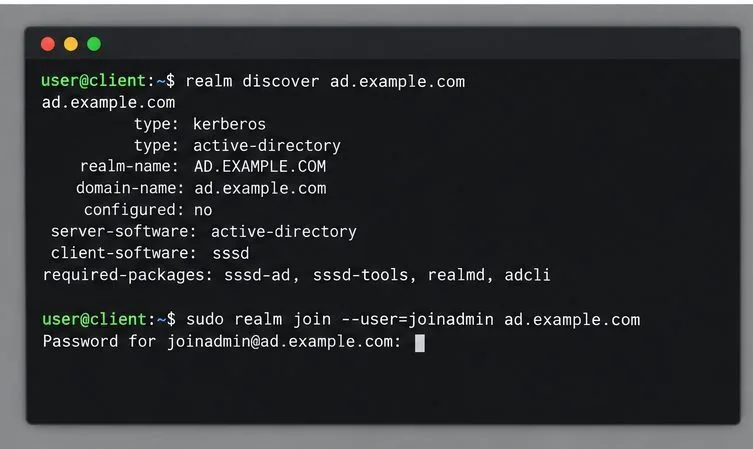
Un risultato positivo identifica il dominio come Active Directory, mostra il realm Kerberos (di solito in maiuscolo, ad esempio AD.EXAMPLE.COM) e potrebbe identificare SSSD come software client. Se il rilevamento fallisce, fermati qui. Verifica i record DNS e la connettività con il tuo amministratore invece di provare grafie di dominio casuali o inserire manualmente l'indirizzo IP di un controller di dominio.
Una volta completata la fase di rilevamento, accedi utilizzando un account a cui sono state delegate le autorizzazioni per aggiungere questo computer. Il comando richiede la password senza inserirla nella cronologia della shell:
sudo realm join --user=joinadmin ad.example.com
Inserisci la password dell'account solo quando richiesto. Non aggiungere la password in seguito --passwordné incollarla in un comando, un ticket o uno screenshot. Un accesso riuscito in genere riporta alla shell senza visualizzare un messaggio di conferma. Se l'amministratore richiede una specifica unità organizzativa (OU) o un nome computer, chiedi le realm joinopzioni approvate prima di accedere; l'impostazione predefinita potrebbe non essere conforme alle policy aziendali.
Il processo di rilevamento dovrebbe identificare Active Directory prima che il comando di adesione richieda la password dell'account autorizzato.
Verifica il computer e prova ad accedere ad Active Directory.
Verifica prima l'iscrizione:
realm list
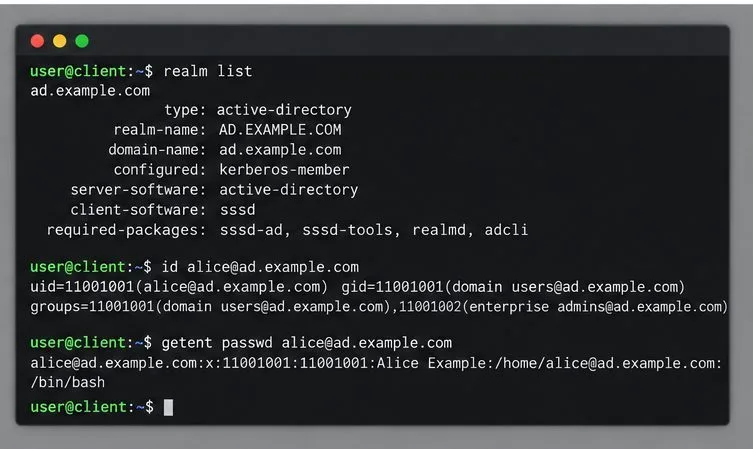
Il dominio dovrebbe apparire come configurato, con Active Directory come software server. Quindi, chiedi a SSSD di cercare un utente di test noto tramite il nome completo:
id alice@ad.example.com
getent passwd alice@ad.example.com
Sostituisci alicecon un account reale autorizzato ad accedere. Un UID, un elenco di gruppi e un record passwd restituiti dimostrano che il sistema è in grado di risolvere l'account; tuttavia, da soli non provano che l'accesso al desktop o i criteri di accesso funzionino. Prova un accesso interattivo utilizzando il formato dell'account specificato dall'amministratore, solitamente username@ad.example.com. Mantieni disponibile un account amministratore locale finché non hai confermato l'accesso al dominio e l'accesso di ripristino.
La creazione della directory home e il comportamento di accesso al desktop dipendono dalla versione di Pardus, dal display manager e dalla configurazione di PAM/SSSD. Non dare per scontato che la directory home di un utente di Active Directory venga creata automaticamente: verificalo con un account di test controllato o chiedi all'amministratore di configurare e testare il modulo di sessione necessario. Allo stesso modo, l'appartenenza al dominio non concede automaticamente sudoi diritti di amministratore locale.
Questi controlli confermano l'appartenenza al dominio e la ricerca nella directory; è comunque necessario un vero e proprio test di accesso per verificare i criteri della workstation.
Se l'unione fallisce
"Realm non trovato" o timeout di rilevamento: verificare che Pardus utilizzi il DNS interno di Active Directory, che il nome di dominio sia il suo nome DNS e che il client possa raggiungere il controller di dominio. Chiedere al reparto IT di confermare i record DNS necessari e l'accesso al firewall.
Errori Kerberos o dell'orologio: confrontare timedatectl statuscon l'ora di sistema dell'organizzazione e correggere la sincronizzazione prima di riprovare.
Autenticazione o autorizzazione negata: verificare che l'account di accesso sia autorizzato e che l'oggetto computer previsto non sia in conflitto con un oggetto esistente o con una restrizione dell'unità organizzativa.
L'adesione ha esito positivo, ma la ricerca/l'accesso non riesce: ispeziona realm listlo stato di SSSD con systemctl status sssd; utilizza journalctl -u sssdper i messaggi diagnostici. Segui le policy IT locali prima di modificare le regole di accesso SSSD, PAM o le credenziali memorizzate nella cache.