Home
» PC Tips
»
Imposta l'isolamento del browser Gooroom tramite le policy della tua organizzazione.
Imposta l'isolamento del browser Gooroom tramite le policy della tua organizzazione.
L'apertura di un portale interno nel browser Gooroom sbagliato, o il blocco di un sito esterno, di solito indica un problema con le policy di attendibilità del browser piuttosto che con le normali preferenze di navigazione. La protezione del browser di Gooroom instrada i siti attraverso processi del browser attendibili o non attendibili. Nelle implementazioni di Hancom Gooroom, il fornitore descrive GPMS come una piattaforma centrale per la gestione delle impostazioni e afferma che Gooroom Browser applica policy diverse a seconda della destinazione; consultare la pagina del prodotto Hancom Gooroom . Gli utenti ordinari potrebbero aver bisogno di un amministratore per modificare la classificazione di un sito. Al 9 ottobre 2026, il materiale pubblico del fornitore non mostra un percorso di menu GPMS dettagliato, quindi si consiglia di consultare il manuale specifico per la propria implementazione anziché procedere per tentativi.
Che cosa controlla l'isolamento del browser di Gooroom?
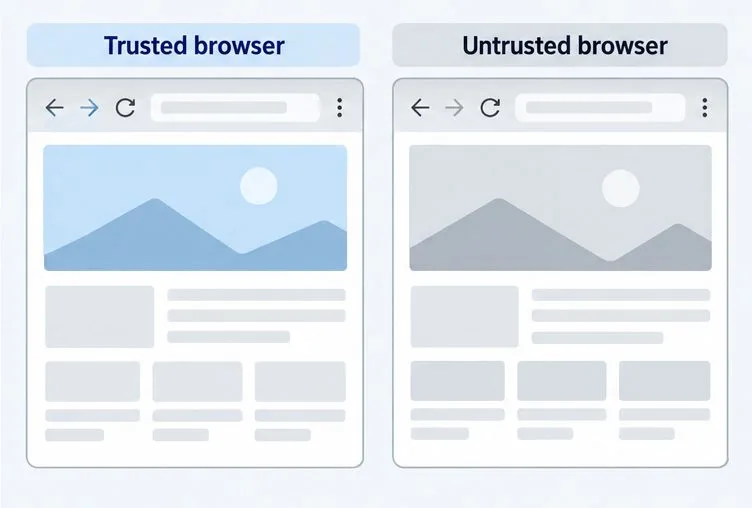
Gooroom Browser è un browser basato su Chromium con processi e politiche di navigazione separati per siti attendibili e non attendibili, che possono variare a seconda della destinazione. Questa distinzione fa parte del design di sicurezza di Gooroom e non è paragonabile alla scelta di una modalità di navigazione privata o alla modifica di un'autorizzazione del sito, come ad esempio l'accesso alla fotocamera. Hancom descrive questa protezione del browser come l'applicazione di politiche basate sulla destinazione di accesso, con una gestione differenziata per la navigazione attendibile e non attendibile. La pagina del prodotto descrive inoltre GPMS come un metodo per gestire centralmente le impostazioni del dispositivo.
"Gooroom OS" può riferirsi a diverse edizioni o implementazioni. Hancom Gooroom e l'immagine basata su Gooroom utilizzata dall'organizzazione potrebbero non esporre gli stessi strumenti di gestione o menu. Le informazioni pubbliche sul prodotto confermano il modello delle policy, ma non pubblicano la navigazione GPMS corrente, i nomi dei campi delle policy o un'opzione universale per l'utente finale. I passaggi seguenti si concentrano quindi su un flusso di lavoro di configurazione sicuro piuttosto che su nomi di pulsanti inventati.
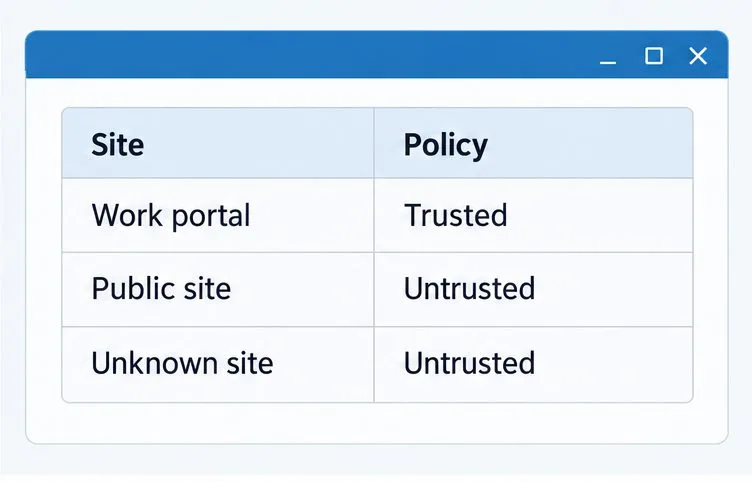
I quattro pannelli dell'interfaccia sottostanti sono illustrazioni esplicative, non schermate di una specifica versione di Gooroom. Le classificazioni del sito di esempio non sono quelle predefinite per la vostra organizzazione.
Prima di richiedere una modifica delle policy, annota l'edizione e la versione visualizzate sul tuo dispositivo.Un foglio di lavoro di pianificazione aiuta un amministratore a esaminare le classificazioni del sito proposte prima di applicarle.Per i controlli corretti nella versione implementata, consultare la documentazione GPMS dell'organizzazione.La protezione del browser di Gooroom ha lo scopo di separare i processi di navigazione attendibili da quelli non attendibili.
Prima di modificare le policy del browser
Innanzitutto, identifica l'edizione e la versione installate e verifica se il computer è gestito dall'organizzazione. Annota queste informazioni dalla sezione "Informazioni su" o "Informazioni di sistema", se disponibili. Se GPMS non è presente o non disponi di un ruolo di amministratore, chiedi all'amministratore del dispositivo di confermare il percorso dei criteri supportato. Non tentare di modificare i file dei criteri del browser o i flag di Chromium come alternativa; tali modifiche potrebbero non controllare la protezione del browser separata di Gooroom e potrebbero entrare in conflitto con i criteri gestiti.
Preparate un breve elenco di siti che richiedono una gestione diversa. Includete il nome host di ciascun servizio e la ragione aziendale per cui deve essere considerato affidabile. Un flusso di accesso potrebbe reindirizzare attraverso diversi nomi host controllati dall'organizzazione, quindi chiedete al responsabile del servizio quali destinazioni sono necessarie. Non classificate un intero dominio pubblico come affidabile solo perché è necessaria una singola pagina.
Come si configura la policy in modo sicuro?
Conferma il proprietario dei criteri. Se il dispositivo è gestito, comunica all'amministratore IT o della sicurezza l'edizione, la versione, il sito interessato e il comportamento previsto. Per un dispositivo Hancom Gooroom, chiedi se la distribuzione utilizza GPMS per i criteri di Gooroom Browser. Se gestisci un'immagine Gooroom diversa, consulta la guida di gestione di tale immagine.
Concordare la classificazione del sito. Far decidere al responsabile della policy se l'host specifico debba essere incluso nel processo di gestione dei siti attendibili o non attendibili. Mantenere i siti sconosciuti e pubblici nella gestione dei siti non attendibili dell'organizzazione, a meno che il responsabile della sicurezza non approvi un'eccezione specifica. Separare la classificazione di attendibilità del sito da altri controlli, come ad esempio se i download sono consentiti; la pagina del prodotto accessibile al pubblico non specifica questi campi dettagliati della policy.
Applicare la modifica utilizzando la guida di amministrazione corrispondente. Un amministratore autorizzato deve utilizzare GPMS o il metodo di gestione documentato per la versione installata, applicare la regola host approvata all'utente o al gruppo di dispositivi previsto ed evitare di estendere la regola oltre il servizio richiesto. Poiché la documentazione pubblica non mostra il percorso corrente della console o la sintassi dei criteri, interrompere l'operazione e richiedere la guida di distribuzione o il supporto del fornitore se il controllo pertinente non è chiaramente identificato. Non copiare i nomi dei menu da un'altra versione di Gooroom.
Eseguire prima un test su un dispositivo gestito. Dopo che l'amministratore ha confermato l'applicazione dei criteri, chiudere e riaprire Gooroom Browser, se richiesto dalle istruzioni di implementazione. Testare un sito interno approvato e una destinazione di test non attendibile approvata. Non utilizzare un sito dannoso attivo per testare l'isolamento.
Cosa succede se un sito si apre comunque nel browser sbagliato?
Annota l'indirizzo esatto dopo i reindirizzamenti, la finestra o il browser che si è aperto, l'edizione e la versione del dispositivo e l'ora del test. Fornisci questi dettagli all'amministratore dei criteri in modo che possa verificare la regola assegnata e se ha raggiunto il dispositivo. Un host di reindirizzamento mancante o una regola applicata al gruppo di dispositivi sbagliato possono spiegare una discrepanza, ma l'amministratore dovrebbe verificarlo confrontandolo con i record dei criteri di distribuzione.
Se il sito è bloccato, non aggiungerlo all'elenco dei siti attendibili solo per aggirare il blocco. Prima di tutto, verifica con il responsabile del servizio che l'indirizzo sia legittimo e necessario, quindi chiedi all'amministratore della sicurezza di selezionare l'eccezione più restrittiva approvata. Se l'indicatore del browser o lo stato di gestione previsti non sono visibili, utilizza il metodo di verifica descritto nella documentazione della tua versione di Gooroom; le fonti pubbliche non definiscono una pagina di stato universale.
Come puoi verificare che la modifica abbia funzionato?
Chiedi all'amministratore di confermare che la nuova regola sia assegnata al dispositivo o al gruppo di utenti corretto. Quindi verifica che il sito di lavoro approvato si apra nel processo del browser attendibile e che la destinazione di test non attendibile rimanga nel processo non attendibile, utilizzando gli indicatori documentati per la tua implementazione. Se una delle destinazioni viene gestita in modo diverso, segnala l'URL finale e interrompi l'espansione dell'elenco attendibile finché la regola non è stata verificata.