Home
» PC Tips
»
Configurare i certificati S/MIME in Thunderbird per la posta elettronica sicura.
Configurare i certificati S/MIME in Thunderbird per la posta elettronica sicura.
Per configurare S/MIME in Mozilla Thunderbird, installa un certificato di posta elettronica personale con la relativa chiave privata, quindi seleziona tale certificato per la firma digitale e la crittografia in Impostazioni account → Crittografia end-to-end . Se non disponi ancora di un certificato, Thunderbird 128 e versioni successive possono generare una richiesta di firma del certificato (CSR) da inviare a un'autorità di certificazione.
La procedura descritta di seguito copre entrambe le situazioni e si conclude con un messaggio di prova firmato e crittografato. I nomi dei menu seguono la documentazione di Mozilla per Thunderbird; la posizione esatta può variare leggermente a seconda della versione e del sistema operativo.
Prima di iniziare: identifica il certificato di cui hai bisogno
S/MIME (Secure/Multipurpose Internet Mail Extensions) è uno standard per la firma e la crittografia delle email. La firma digitale consente al destinatario di verificare l'identità del mittente e di accertarsi che il messaggio non sia stato alterato. La crittografia protegge il corpo del messaggio, in modo che solo i possessori delle chiavi private appropriate possano leggerlo. Si tratta di due azioni distinte: la firma non nasconde automaticamente il contenuto del messaggio.
Un'autorità di certificazione (CA) verifica un'identità o un indirizzo email ed emette un certificato che collega tale identità a una chiave pubblica . La chiave privata corrispondente deve rimanere sotto il tuo controllo. Hai bisogno del certificato associato allo specifico indirizzo email o identità che stai configurando in Thunderbird.
Possiedi già un file .p12 o .pfx? Questi file PKCS#12 di solito contengono il certificato e la chiave privata. Tieni a portata di mano la password di importazione, salta i passaggi relativi alla richiesta di firma del certificato (CSR) e utilizza il percorso del certificato esistente al passaggio 5.
Possiedi solo un certificato .cer, .crt o PEM? Il certificato da solo non sostituisce la chiave privata corrispondente. Utilizzalo insieme a una chiave già in possesso di Thunderbird oppure chiedi all'emittente come è stata generata la chiave.
Hai bisogno di un nuovo certificato? Utilizza la procedura CSR descritta di seguito su Thunderbird 128 o versioni successive. Se necessario, chiedi al team IT della tua organizzazione quale CA e quali criteri di certificazione utilizzare.
Creare una richiesta di certificato in Thunderbird
Passaggio 1: Aprire le impostazioni di crittografia dell'account corretto
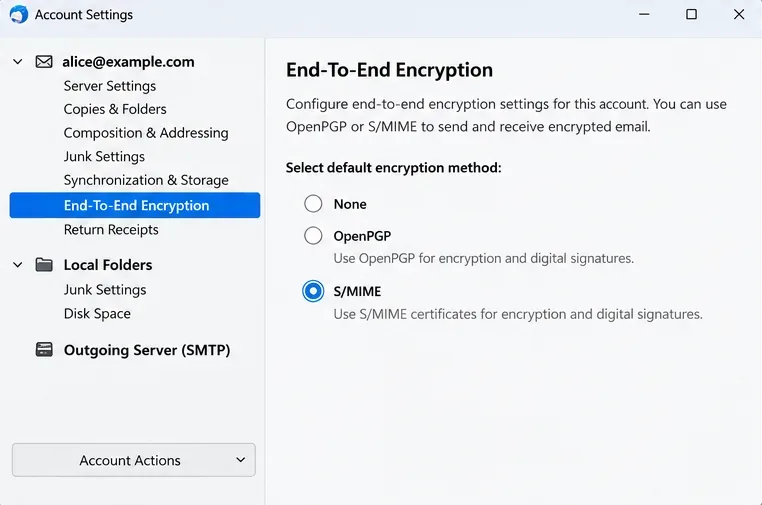
Apri Thunderbird, seleziona il menu dell'applicazione ≡ → Impostazioni account e scegli l'indirizzo email che desideri proteggere. Fai clic su Crittografia end-to-end nel menu di navigazione a sinistra dell'account. Per un alias o un'altra identità, assicurati di configurare l'identità desiderata e non un indirizzo del mittente diverso.
La pagina di crittografia end-to-end dell'account selezionato è il punto di partenza per la configurazione di S/MIME.
Passaggio 2: Generare una richiesta di firma del certificato (CSR) S/MIME
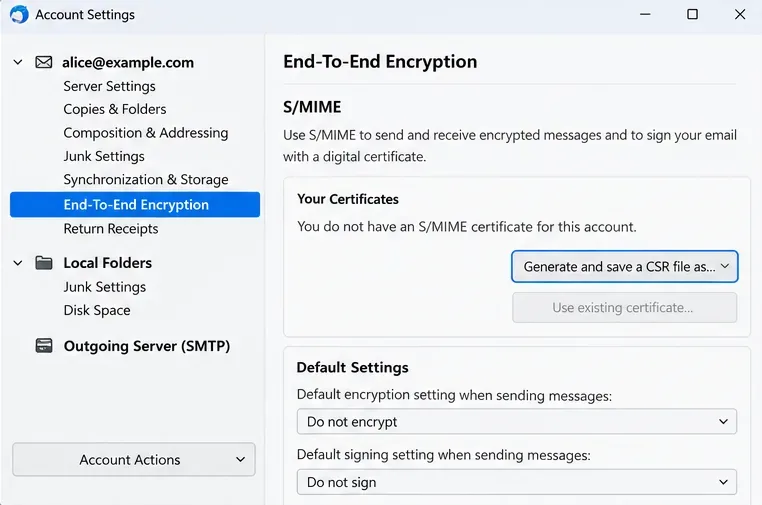
Scorri fino a S/MIME e scegli Genera e salva un file CSR come… . Una richiesta di firma del certificato (CSR) è un file contenente la tua chiave pubblica e le informazioni che un'autorità di certificazione (CA) utilizzerà per emettere il tuo certificato. Thunderbird crea la coppia di chiavi localmente e conserva la chiave privata nel suo archivio certificati.
Mozilla documenta la funzionalità CSR integrata in Thunderbird 128 e versioni successive ; le pagine di aiuto precedenti che affermano che è sempre necessario uno strumento esterno per la generazione di chiavi non sono applicabili a questo flusso di lavoro più recente. Segui le impostazioni crittografiche predefinite visualizzate sullo schermo, a meno che la tua CA o l'amministratore non specifichino un'alternativa supportata.
Utilizzare la sezione S/MIME per generare una richiesta di firma del certificato (CSR) quando si richiede un nuovo certificato personale.
Passaggio 3: Salva la richiesta senza perdere la chiave
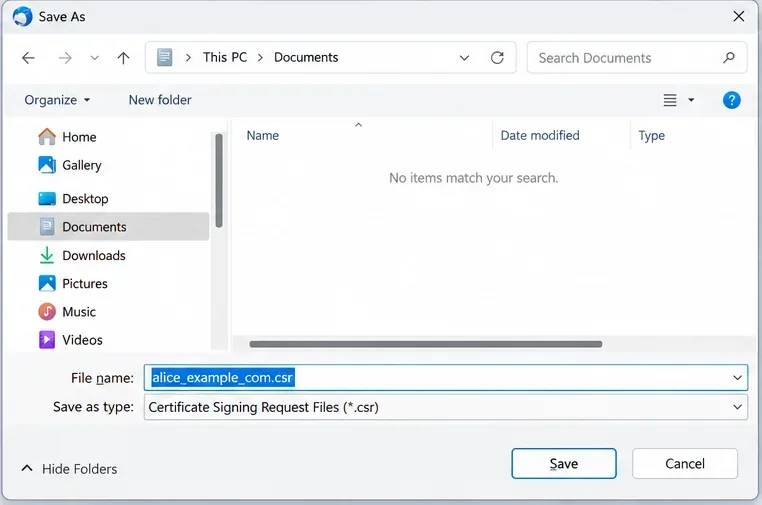
Scegliete un nome file e una posizione chiari per il CSR, ad esempio alice_example_com.csr , e mantenete intatto il profilo di Thunderbird durante l'emissione del certificato. Il CSR salvato non è un backup della vostra chiave privata. Non create una seconda coppia di chiavi inutilmente se state ancora aspettando il certificato associato alla prima richiesta.
Salva il file della richiesta di firma del certificato in modo che possa essere inviato all'autorità di certificazione.
Passaggio 4: Ottenere il certificato rilasciato da un'autorità di certificazione
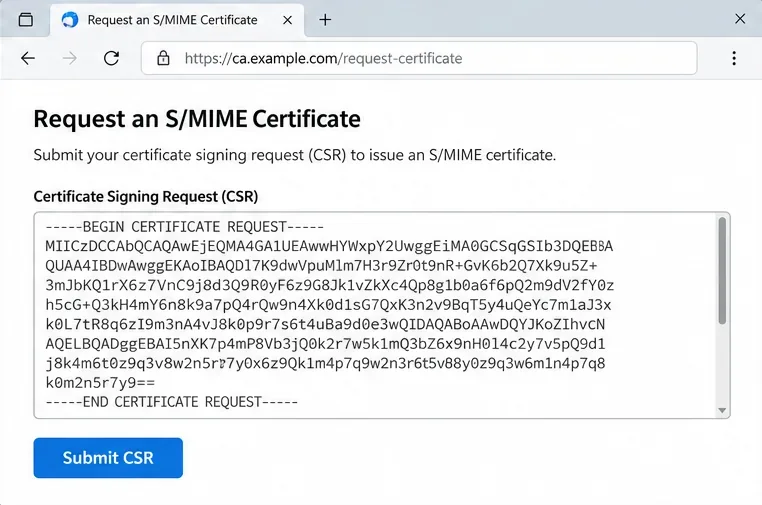
Segui le istruzioni dell'autorità di certificazione (CA) per dimostrare il controllo del tuo indirizzo email e inviare la richiesta di certificato (CSR). Se viene richiesto del testo, apri la CSR e copia tutto il contenuto, incluse le righe BEGIN CERTIFICATE REQUEST e END CERTIFICATE REQUEST . Scarica il certificato emesso e gli eventuali certificati intermedi dell'autorità di certificazione forniti dall'emittente.
Verifica che l'autorità di certificazione (CA) abbia accettato una richiesta di firma del certificato (CSR) anziché creare inaspettatamente una chiave privata separata per te. Come indicato da Mozilla, ricevere un file .p12 o .pfx dopo aver inviato una CSR potrebbe significare che l'emittente ha generato un'altra coppia di chiavi. Chiarisci questo aspetto con l'emittente prima di importarlo. Il sito web della CA mostrato di seguito utilizza un indirizzo di esempio; il formato effettivo varia a seconda del provider.
Il modulo di presentazione dell'autorità di certificazione accetta il testo completo del CSR, inclusi i marcatori di inizio e fine.
Importa il tuo certificato e proteggi la chiave privata
Passaggio 5: Importa il certificato emesso o un file .p12/.pfx esistente.
Torna alle Impostazioni account → Crittografia end-to-end → Gestisci certificati S/MIME (l'etichetta "Gestore certificati" potrebbe essere abbreviata in alcune versioni).
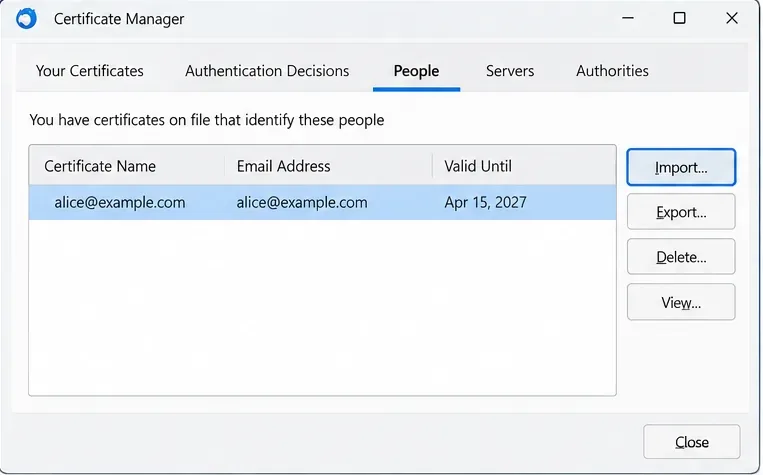
Se hai creato la richiesta di firma del certificato (CSR) in Thunderbird: apri la scheda Persone , seleziona Importa e scegli il certificato ricevuto dall'autorità di certificazione (CA). Poiché Thunderbird possiede già la chiave privata corrispondente, dovrebbe associare il certificato emesso alla tua identità. Se l'emittente ha fornito certificati intermedi, importali nella sezione Autorità . Mozilla consiglia specificamente di lasciare deselezionate le caselle di controllo relative all'attendibilità esplicita durante l'importazione dei certificati intermedi; l'importazione della catena di certificati non è un motivo valido per concedere una nuova ancora di attendibilità.
Se disponi già di un file .p12 o .pfx: utilizza la scheda " I tuoi certificati" e l' opzione "Importa" , seleziona il file e, quando richiesto, inserisci la password di esportazione. Un certificato senza la chiave privata corrispondente non può firmare o decrittografare i messaggi.
La scheda Persone contiene il controllo di importazione utilizzato per un certificato emesso dal CSR di Thunderbird.
Passaggio 6: Eseguire un backup protetto prima di inviare un'e-mail crittografata
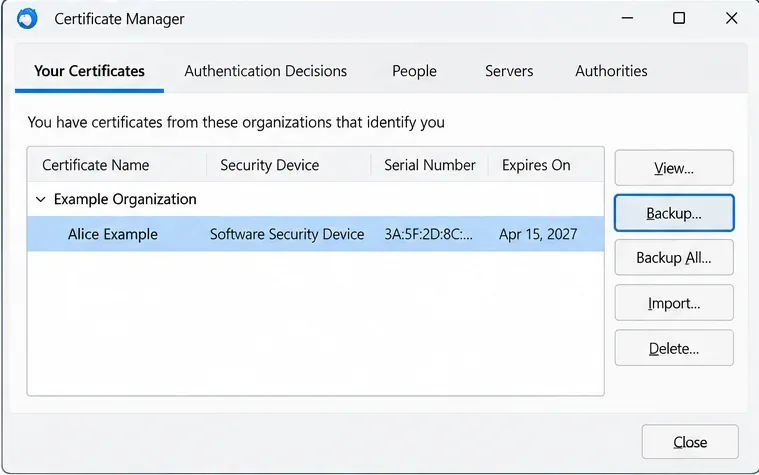
Apri la sezione Certificati e verifica che il nuovo certificato personale sia presente. Selezionalo, fai clic su Backup e scegli una posizione di archiviazione sicura e separata. Proteggi il backup esportato con una password complessa e univoca, memorizzandola in un gestore di password. Non inviarti via e-mail un file di chiave privata non protetto.
Questo aspetto è importante anche al di là di una semplice reinstallazione: se si perde la chiave privata, i messaggi crittografati ricevuti in precedenza potrebbero risultare illeggibili anche se i relativi file sono ancora presenti. Se si legge la posta crittografata su più computer, è consigliabile importare una copia dello stesso certificato personale e della stessa chiave privata, trasferita in modo sicuro, su ciascun dispositivo, anziché creare identità separate.
Esegui il backup del certificato personale e della relativa chiave privata dalla sezione "I tuoi certificati" in un archivio protetto.
Seleziona S/MIME per la firma e la crittografia
Passaggio 7: Assegnare il certificato all'account
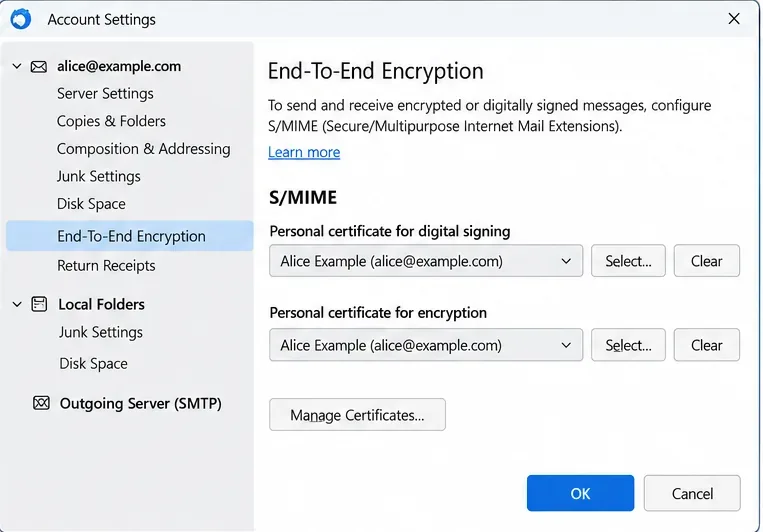
Tornando alla sezione Crittografia end-to-end , individua le opzioni S/MIME denominate Certificato personale per la firma digitale e Certificato personale per la crittografia . Fai clic su Seleziona… per ciascuna e scegli il nuovo certificato. Thunderbird potrebbe proporti di utilizzare lo stesso certificato per entrambe le funzioni; accetta questa opzione se il certificato supporta entrambe le funzioni e le policy della tua organizzazione lo consentono.
Per i test iniziali, attiva prima la firma digitale per un messaggio e abilita la crittografia in modo mirato, anziché renderla obbligatoria per ogni messaggio in uscita. La crittografia per un altro destinatario richiede un certificato S/MIME valido e affidabile per ciascun destinatario. Se sono configurati sia OpenPGP che S/MIME, verifica la tecnologia di sicurezza selezionata nell'editor del messaggio prima dell'invio.
Nelle impostazioni dell'account, seleziona il certificato personale appropriato sia per la firma digitale che per la crittografia.
Invia un messaggio di prova e risolvi i problemi più comuni.
Passaggio 8: Verificare che la firma e la crittografia funzionino
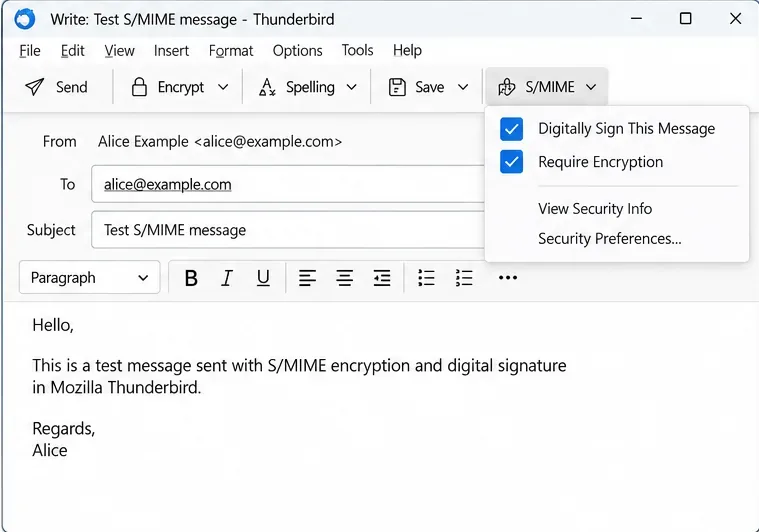
Componi una nuova email dall'identità configurata al tuo indirizzo. Abilita la firma digitale utilizzando le impostazioni di sicurezza o S/MIME della finestra di composizione. Invia l'email, apri la copia ricevuta e verifica che Thunderbird segnali una firma valida.
Componi un secondo messaggio a te stesso, abilita la crittografia e la firma, quindi invialo. Apri il messaggio ricevuto e verifica che Thunderbird segnali la decrittazione e una firma valida. Mozilla consiglia di eseguire questo test con un messaggio indirizzato a te stesso dopo la configurazione dell'account.
Chiedi a un mittente abilitato per S/MIME di inviarti un messaggio firmato. Una volta che Thunderbird avrà ottenuto il suo certificato utilizzabile e l'identità sarà stata convalidata, prova a inviare una breve risposta crittografata prima di inviare materiale sensibile.
Un messaggio indirizzato allo stesso account può testare sia la firma S/MIME che la crittografia prima di contattare altri.
Se un test fallisce, usa il sintomo per scegliere il controllo successivo invece di importare ripetutamente i certificati:
Ciò che vedi
Controlla prima
Certificato non disponibile in Select…
Verificare l'indirizzo del mittente, la scadenza del certificato, l'utilizzo della chiave, la corrispondenza della chiave privata e la catena di autorità di certificazione (CA) richiesta.
L'importazione di file .p12 o .pfx non riesce.
Conferma il file e la password di esportazione; se necessario, richiedi all'emittente un'esportazione PKCS#12 completa e aggiornata.
La firma funziona; la crittografia di un contatto fallisce.
Ottieni e convalida il certificato S/MIME del contatto. Il tuo certificato da solo non è sufficiente.
Un messaggio non può essere decifrato su un altro dispositivo
Verifica che la stessa chiave privata personale sia installata anche lì; non risolvere il problema creando un nuovo certificato.
Ricorda che le intestazioni delle email e le informazioni di routing non sono completamente protette dalla crittografia end-to-end. Una firma digitale è un utile strumento di verifica dell'identità, ma è comunque consigliabile verificare un certificato o un mittente sconosciuto tramite un canale affidabile prima di inviare dati sensibili.
Verifica finale
La configurazione è completa quando Thunderbird elenca il tuo certificato personale in " I tuoi certificati" , lo offre per entrambe le funzioni S/MIME e verifica e decifra correttamente un'e-mail di prova firmata e crittografata indirizzata a te stesso. Conserva un backup della chiave privata protetto da password e recuperabile, e rinnova il certificato prima della sua scadenza.