Configura una VPN Pardus con un profilo fornito dal provider

Aggiungi un profilo OpenVPN a NetworkManager su Pardus, installa il plugin corretto, proteggi le credenziali e verifica che la VPN sia attiva.
Per configurare una VPN su Pardus, è necessario ottenere il protocollo e il profilo di connessione esatti dal proprio provider VPN o dall'amministratore di rete, quindi aggiungerli tramite NetworkManager. Per un servizio OpenVPN, il punto di partenza più affidabile è il .ovpnprofilo del provider e il plugin OpenVPN di NetworkManager; il desktop potrà quindi connettersi o disconnettersi da quel profilo salvato. Pardus offre edizioni XFCE e GNOME, quindi i nomi dei menu potrebbero differire e le credenziali e i percorsi esatti devono provenire dal servizio VPN.
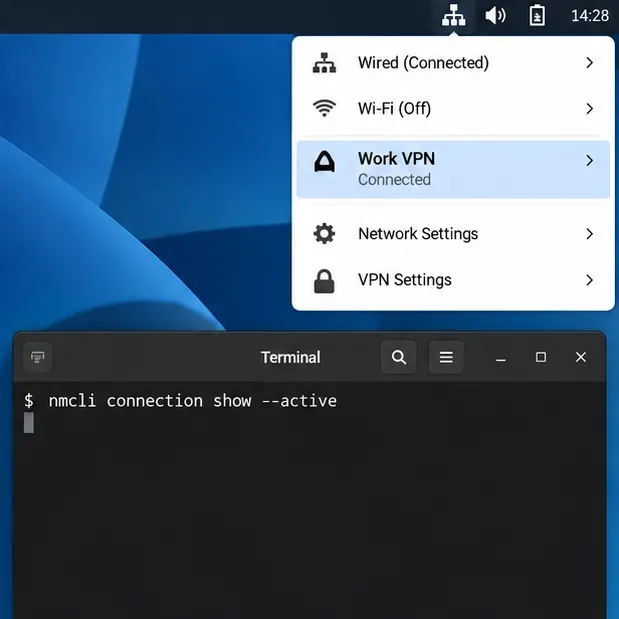
Le immagini dell'interfaccia riportate di seguito sono mockup generici in stile NetworkManager, non screenshot di un computer Pardus. Utilizzate i passaggi come una mappa e seguite le etichette disponibili nella vostra sessione desktop.
Innanzitutto, verifica il protocollo VPN. Una VPN non si configura solo con una password: potrebbe richiedere anche un indirizzo server, un certificato, una chiave privata, un codice monouso o un'applicazione specifica del provider. Chiedi all'amministratore o al provider il metodo client Linux supportato e il profilo completo. Non tentare di indovinare il gateway né riutilizzare un profilo proveniente da un servizio diverso.
Per OpenVPN, conserva il file del provider .ovpne gli eventuali file separati di certificati o chiavi insieme finché non hai importato e testato la connessione. Alcuni profili includono credenziali e certificati nel file; altri fanno riferimento a file separati. Tratta le chiavi private e i profili esportati come segreti e non inviarli ad altre persone né incollarli in un registro di terminale pubblico.
NetworkManager necessita di un plugin di protocollo prima di poter importare e attivare numerosi profili VPN. Il plugin OpenVPN è separato dal profilo VPN stesso. Verifica innanzitutto quali pacchetti offrono i repository Pardus abilitati:
sudo apt update
apt-cache policy network-manager-openvpn network-manager-openvpn-gnome
Se APT mostra un'installazione candidata per il plugin OpenVPN, installa il plugin principale e, se necessario per l'editor grafico del tuo desktop, il relativo pacchetto di interfaccia:
sudo apt install network-manager-openvpn network-manager-openvpn-gnomeI nomi dei pacchetti e la loro disponibilità possono dipendere dalla versione di Pardus e dai repository abilitati. Se non è disponibile alcun pacchetto, invece di aggiungere un repository Debian di un'altra versione, controlla la configurazione delle sorgenti software di Pardus o il centro software. Nelle distribuzioni GNOME, il pacchetto specifico per GNOME fornisce l'integrazione grafica con OpenVPN; altri ambienti desktop potrebbero utilizzare un'interfaccia diversa.
Il sistema di tracciamento dei pacchetti di Pardus documenta l'applet desktop NetworkManager, mentre la documentazione di NetworkManager stesso spiega che i protocolli VPN utilizzano dei plugin. Queste informazioni non garantiscono che ogni plugin di protocollo venga installato di default, quindi è consigliabile verificare i pacchetti candidati locali prima di procedere all'installazione.
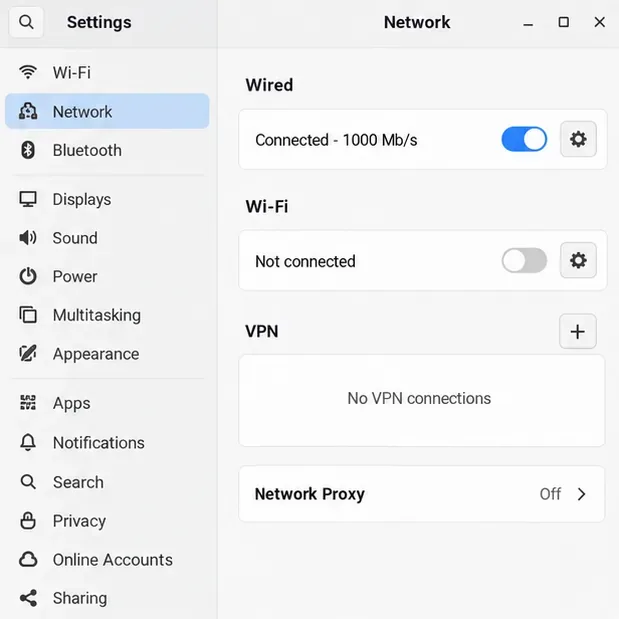
Utilizza l'opzione di importazione nell'editor di rete, se disponibile. In GNOME, apri Impostazioni , scegli Rete e seleziona il pulsante più accanto a VPN; seleziona OpenVPN o l'opzione per importare una configurazione salvata. In XFCE, apri il menu del pannello NetworkManager e scegli il relativo editor di connessione, quindi aggiungi o importa un profilo VPN. La terminologia e i controlli di importazione disponibili variano a seconda del front-end installato e della versione del plugin.
Se l'editor non dispone di controlli di importazione, lo strumento da riga di comando di NetworkManager può importare un profilo OpenVPN. Sostituire il percorso del file con quello reale:
nmcli connection import type openvpn file "$HOME/Downloads/provider-profile.ovpn"Questo crea una connessione NetworkManager salvata. Se il comando segnala che il plugin VPN non è presente, installa il plugin corrispondente dai repository di Pardus e riprova. Se segnala un profilo non valido, richiedi al provider una configurazione OpenVPN compatibile con NetworkManager; non modificare le direttive di crittografia o del certificato a caso.
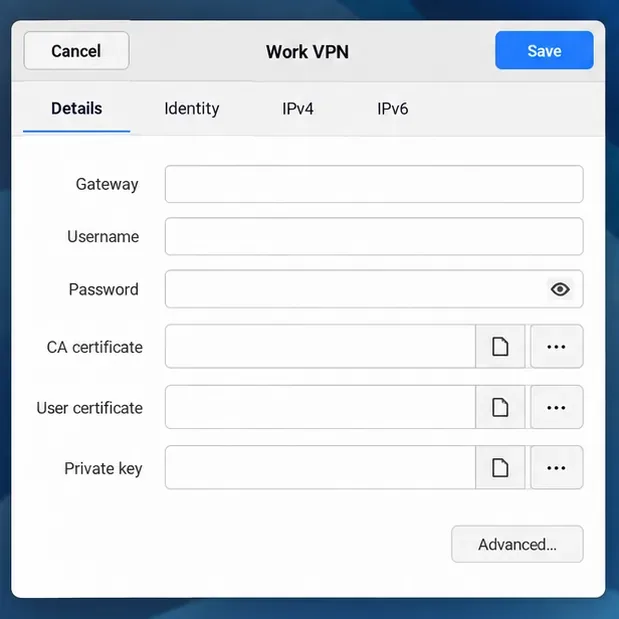
Dopo l'importazione, rivedi le impostazioni di autenticazione del profilo. Se fa riferimento a un certificato CA, un certificato client o una chiave privata separati, verifica che i percorsi dei file siano ancora corretti. Inserisci il nome utente, la password o la passphrase forniti per questa VPN; il metodo di autenticazione è specifico del server, quindi alcuni profili non utilizzeranno tutti i campi mostrati nell'esempio. Salva il profilo, quindi selezionalo in VPN nel menu Rete o nel pannello delle impostazioni.
È possibile avviare la connessione salvata anche da terminale. Sostituire il nome tra virgolette con il nome della connessione visualizzato da NetworkManager:
nmcli --ask connection up id "Work VPN"
nmcli connection show --active
Questa --askopzione consente a NetworkManager di richiedere le credenziali quando il profilo le richiede, anziché memorizzare la password nella cronologia della shell. Il comando active-connections dovrebbe elencare il profilo VPN dopo la connessione. È inoltre consigliabile testare un servizio o un indirizzo interno che la VPN dovrebbe raggiungere. Un tunnel connesso non instrada necessariamente tutto il traffico Internet attraverso la VPN: i profili split-tunnel potrebbero instradare solo reti selezionate.
Per WireGuard, NetworkManager 1.16 e versioni successive includono il supporto nativo, ma il flusso di lavoro per la configurazione del profilo può differire da OpenVPN. I servizi aziendali potrebbero richiedere OpenConnect o il client proprietario dell'organizzazione. Segui le istruzioni correnti del proprietario del server per questi tipi di client, anziché tentare di importare ogni configurazione come OpenVPN. Verifica il corretto funzionamento controllando il profilo attivo e raggiungendo una destinazione che la VPN dovrebbe fornire.
Riferimenti: informazioni sulla versione e sull'ambiente desktop di Pardus , record del pacchetto dell'applet NetworkManager di Pardus 23 , documentazione del plugin VPN di NetworkManager , riferimento all'importazione di NetworkManager tramite nmcli , istruzioni di configurazione VPN per GNOME e dettagli del profilo di connessione OpenVPN .
Aggiungi un profilo OpenVPN a NetworkManager su Pardus, installa il plugin corretto, proteggi le credenziali e verifica che la VPN sia attiva.
Prepara una chiavetta USB avviabile, verifica la compatibilità hardware a 64 bit e installa Pardus 23 XFCE proteggendo i file esistenti ed evitando i problemi più comuni dei BIOS obsoleti.
Distribuisci uno sfondo personalizzato ai client Pardus, configura gli ambienti desktop Xfce o GNOME e applica le policy utente di Lider Ahenk con controlli pilota sicuri.
Risolvi un problema di risoluzione 1024 × 768 controllando SPICE, il video virtuale, il canale guest e spice-vdagent, con controlli di sicurezza quando Pardus non trova un pacchetto candidato.
Configura il server Lider, installa il relativo programma in modo sicuro, registra gli endpoint Ahenk e verifica un progetto pilota prima di estendere la gestione centralizzata.
Scarica l'immagine ISO ufficiale di Pardus 23 per desktop, scrivila in modo sicuro con Rufus e avvia un PC Windows in una sessione Live temporanea.
Scopri perché Pardus 23 non riesce a rilevare la tua scheda audio, quindi utilizza controlli mirati ALSA, del firmware e PipeWire o PulseAudio per ripristinare la riproduzione.
Salva le preferenze di HamoniKR su una memoria esterna, includi le cartelle home nascoste e scegli una modalità di ripristino sicura quando effettui una nuova installazione.
Installa e configura xrdp su Pardus, scegli la sessione Xfce corretta, limita l'accesso alla rete e verifica che l'accesso remoto funzioni.
Diagnostica gli errori di connessione APT di Pardus 23, conferma le fonti ufficiali di yirmiuc e ripristina apt update senza bypassare i controlli della firma dei pacchetti.