Home
» Wiki
»
Sono state scoperte e scaricate milioni di volte sul Google Play Store più di 200 app contenenti codice dannoso.
Sono state scoperte e scaricate milioni di volte sul Google Play Store più di 200 app contenenti codice dannoso.
Negli ultimi anni Google ha investito molto nello sviluppo di algoritmi di sicurezza avanzati per il Play Store, ma prevenire le minacce in modo tempestivo e completo non è facile.
I dati raccolti da giugno 2023 ad aprile 2024 dai ricercatori di sicurezza informatica dell'organizzazione di sicurezza Zscaler hanno scoperto più di 200 applicazioni dannose, con milioni di download, distribuite pubblicamente sul Google Play Store. Le minacce più comuni individuate dai ricercatori nell'app store ufficiale di Android includono:
Joker (38,2%): software che ruba informazioni e raccoglie messaggi SMS, iscrivendo le vittime a servizi premium.
Adware (35,9%): app che consumano larghezza di banda Internet e batteria per caricare annunci pubblicitari in primo piano o nascosti in background, creando visualizzazioni pubblicitarie fraudolente.
Facestealer (14,7%): software che ruba informazioni sull'account Facebook, sovrapponendo moduli di phishing ad applicazioni di social network legittime.
Coper (3,7%): Software per il furto di informazioni e l'intercettazione di SMS, in grado anche di effettuare keylogging e sovrapporre siti di phishing.
Installatore Loanly (2,3%).
Harly (1,4%): le applicazioni trojan abbonano le vittime a servizi premium.
Anatsa (0,9%): Anatsa (o Teabot) è un trojan bancario che prende di mira oltre 650 applicazioni bancarie in tutto il mondo.
A inizio maggio di quest'anno, i ricercatori di Zscaler avevano lanciato l'allarme anche per la presenza di oltre 90 app dannose su Google Play, per un totale di 5,5 milioni di download.
Sebbene Google abbia implementato meccanismi di sicurezza per rilevare le app dannose, gli autori delle minacce hanno ancora diversi assi nella manica per aggirare il processo di verifica. In un rapporto dell'anno scorso, il team addetto alla sicurezza di Google Cloud ha descritto un metodo per distribuire malware tramite aggiornamenti delle applicazioni o scaricando malware da server controllati dagli aggressori.
Mentre il rapporto di Zscaler si concentra sui malware Android più diffusi, altri ricercatori hanno scoperto una serie di campagne che sfruttano Google Play per distribuire malware a milioni di persone.
Un esempio tipico è il malware downloader Necro per Android, che è stato scaricato 11 milioni di volte tramite due sole app rilasciate sul Google Play Store.
In un altro caso, il malware Goldoson per Android è stato rilevato in 60 app legittime con un totale di 100 milioni di download, sempre sul Play Store.
L'anno scorso, il malware SpyLoan è stato trovato in app su Google Play che sono state scaricate più di 12 milioni di volte.
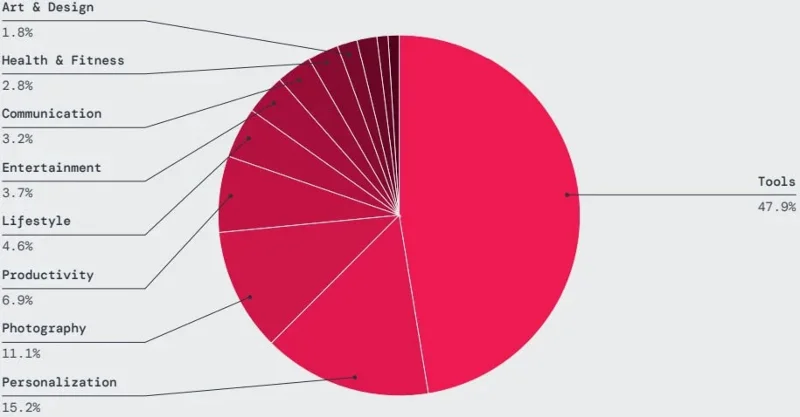
Quasi la metà delle app dannose rilevate da Zscaler ThreatLabz sono state pubblicate su Google Play nelle categorie strumenti, personalizzazione, fotografia, produttività e stile di vita.
Il rapporto sulle minacce per dispositivi mobili di Zscaler evidenzia anche un aumento significativo delle infezioni da spyware, causate principalmente dai gruppi SpyLoan, SpinOK e SpyNote. Nell'ultimo anno, l'azienda ha registrato 232.000 blocchi di attività spyware.
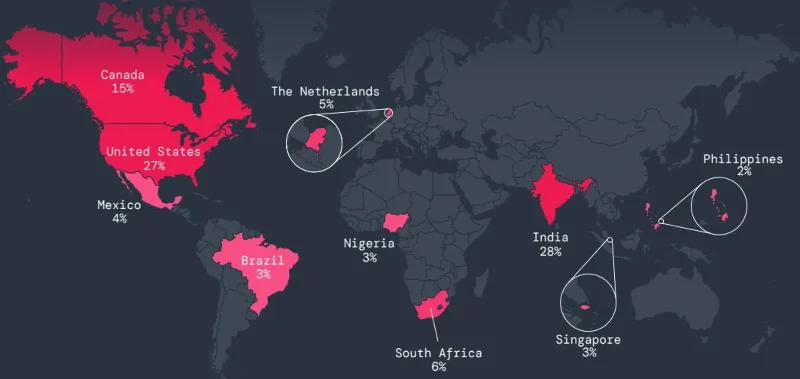
I Paesi più colpiti dal malware per dispositivi mobili nell'ultimo anno sono stati India e Stati Uniti, seguiti da Canada, Sudafrica e Paesi Bassi.
Secondo il rapporto, i malware per dispositivi mobili prendono di mira principalmente il settore dell'istruzione, con un aumento del numero di transazioni bloccate del 136,8%. Il settore dei servizi ha registrato un aumento del 40,9%, mentre quello chimico e minerario è aumentato del 24%. Tutti gli altri settori hanno registrato un calo generale.
Per ridurre al minimo il rischio di essere infettati da malware provenienti da Google Play, gli utenti dovrebbero leggere attentamente le recensioni degli altri utenti per verificare quali problemi sono stati segnalati, quindi controllare attentamente le informazioni sull'editore dell'app.