Home
» Wiki
»
Scoperta falla di sicurezza nel chip Bluetooth utilizzato da un miliardo di dispositivi in tutto il mondo
Scoperta falla di sicurezza nel chip Bluetooth utilizzato da un miliardo di dispositivi in tutto il mondo
L'ESP32 è un chip a basso costo estremamente popolare del produttore cinese Espressif, che si stima verrà utilizzato in oltre 1 miliardo di dispositivi in tutto il mondo entro il 2023 e contiene una "backdoor" non documentata che può essere sfruttata per attacchi.
Questi comandi non documentati consentono l'impersonificazione di dispositivi attendibili, l'accesso non autorizzato ai dati, il reindirizzamento ad altri dispositivi sulla rete e la possibilità di stabilire la persistenza.
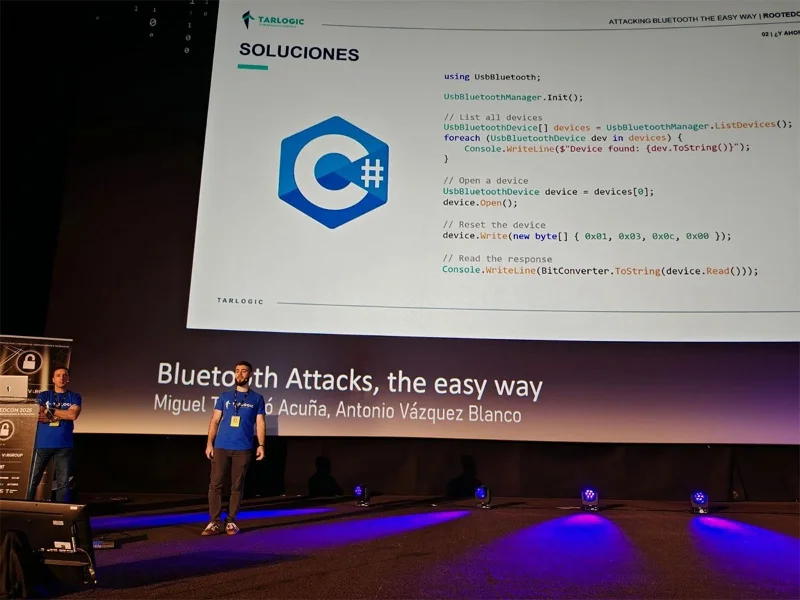
La scoperta è stata resa pubblica dai ricercatori spagnoli di sicurezza informatica Miguel Tarascó Acuña e Antonio Vázquez Blanco del team Tarlogic Security. La dichiarazione è stata fatta alla conferenza RootedCON di Madrid come segue:
Tarlogic Security ha scoperto una backdoor nell'ESP32, una linea di microcontrollori che supportano la connettività WiFi e Bluetooth e sono presenti in milioni di dispositivi IoT sul mercato. Sfruttando questa backdoor, i malintenzionati potrebbero eseguire attacchi di spoofing e infettare in modo permanente dispositivi sensibili come telefoni cellulari, computer, serrature intelligenti o dispositivi medici, aggirando il controllo del codice.
L'ESP32 è uno dei chip più utilizzati al mondo per la connettività Wi-Fi + Bluetooth nei dispositivi IoT (Internet of Things), quindi il rischio che esistano delle backdoor è elevato.
Backdoor in ESP32
In una presentazione al RootedCON, i ricercatori di Tarlogic hanno spiegato che l'interesse per la ricerca sulla sicurezza Bluetooth è diminuito, ma non perché il protocollo o le sue implementazioni siano diventati più sicuri.
Al contrario, la maggior parte degli attacchi presentati l'anno scorso non disponeva di strumenti funzionanti, era incompatibile con l'hardware più diffuso e utilizzava strumenti obsoleti o non manutenuti, ampiamente incompatibili con i sistemi moderni.
Tarlogic ha sviluppato un nuovo driver USB Bluetooth multipiattaforma, indipendente dall'hardware e basato su C che consente l'accesso diretto all'hardware senza dover ricorrere ad API specifiche del sistema operativo.
Grazie a questo nuovo strumento, che consente l'accesso raw al traffico Bluetooth, Tarlogic ha scoperto comandi nascosti specifici del fornitore (Opcode 0x3F) nel firmware Bluetooth ESP32, consentendo un controllo di basso livello delle funzioni Bluetooth.
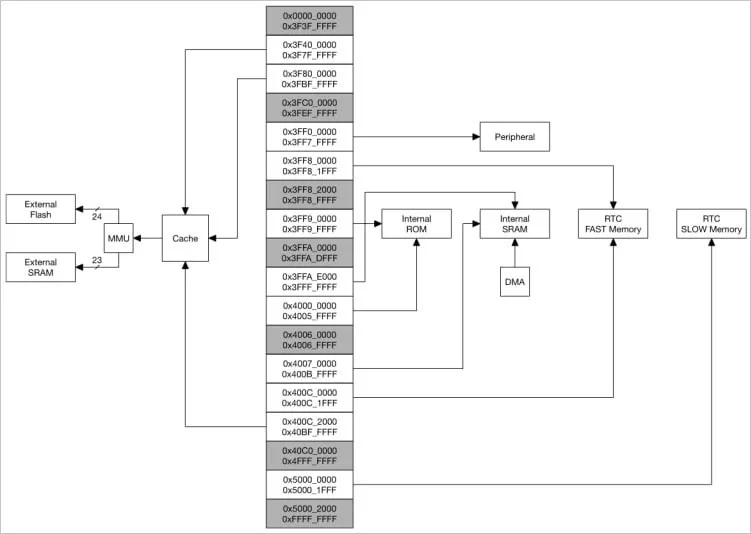
Diagramma di memoria ESP32
In totale, hanno trovato 29 comandi non documentati, descritti collettivamente come "backdoor", che possono essere sfruttati per la manipolazione della memoria (lettura/scrittura di RAM e Flash), lo spoofing degli indirizzi MAC (spoofing dei dispositivi) e l'invio di pacchetti LMP/LLCP. Il problema è attualmente monitorato con l'identificatore CVE-2025-27840.
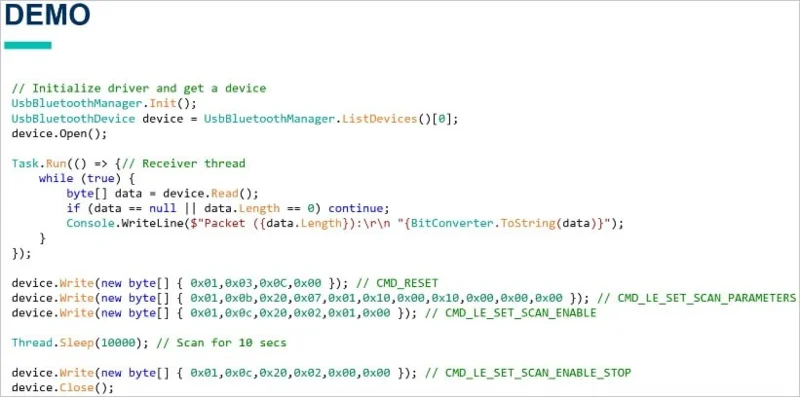
Script di emissione del comando HCI
Rischi potenziali
I rischi derivanti da questi comandi includono l'implementazione dannosa a livello OEM e attacchi alla supply chain.
A seconda del modo in cui lo stack Bluetooth gestisce i comandi HCI sul dispositivo, potrebbe essere possibile lo sfruttamento di una backdoor remota tramite firmware dannoso o una connessione Bluetooth falsificata.
Ciò è particolarmente vero se l'aggressore ha già accesso root, installa malware o invia un aggiornamento dannoso al dispositivo, ottenendo un accesso di basso livello.
Tuttavia, in generale, avere accesso fisico all'interfaccia USB o UART di un dispositivo è molto più pericoloso e costituisce uno scenario di attacco più realistico.
" In uno scenario in cui è possibile compromettere un dispositivo IoT che esegue un chip ESP32, si potrebbe nascondere un APT (Advanced Persistent Threat) nella memoria ESP ed eseguire attacchi Bluetooth (o Wi-Fi) contro altri dispositivi, controllando allo stesso tempo il dispositivo tramite Wi-Fi/Bluetooth ", spiega il team. La nostra scoperta permetterebbe il pieno controllo del chip ESP32 e manterrebbe la persistenza al suo interno tramite comandi che consentono la modifica di RAM e Flash. Inoltre, con la persistenza all'interno del chip, sarebbe possibile diffonderla ad altri dispositivi, poiché l'ESP32 consente attacchi Bluetooth avanzati .
WebTech360 continuerà ad aggiornare le informazioni su questo problema, si prega di prestare attenzione.