Home
» Come fare
»
Posizionare un server Synapse Matrix dietro Cloudflare in modo sicuro
Posizionare un server Synapse Matrix dietro Cloudflare in modo sicuro
Per posizionare un server Synapse Matrix dietro il proxy standard orange-cloud di Cloudflare, è necessario instradare sia il traffico API client che quello di federazione in entrata tramite HTTPS sulla porta 443. Mantenere TLS abilitato da Cloudflare verso il server di origine con autenticazione Full (rigorosa), instradare i percorsi di Matrix a Synapse senza modifiche, pubblicare il rilevamento della federazione che punta al nome host sulla porta 443 e ignorare la cache sui percorsi API. Non puntare un normale record proxy alla porta di federazione predefinita di Matrix, la 8448: il proxy standard di Cloudflare non elenca tale porta tra quelle supportate.
Verifica che la configurazione 443 sia compatibile con il tuo server.
Questo esempio presuppone che Synapse sia in esecuzione dietro un reverse proxy come Nginx, Caddy o Traefik. Synapse può rimanere sulla sua rete Docker privata sulla porta HTTP 8008; il proxy front-end gestisce il TLS pubblico. La federazione può utilizzare HTTPS sulla porta 443 quando il rilevamento indirizza i server remoti a tale porta. Synapse supporta la porta 443 come alternativa alla porta predefinita 8448, mentre Cloudflare elenca la 443 ma non la 8448 tra le sue porte proxy standard. Consultare le linee guida sulle porte di Synapse e l'elenco delle porte supportate da Cloudflare .
Utilizza questo approccio quando i client e la federazione devono condividere un nome host HTTPS con proxy. Se devi mantenere la federazione sulla porta 8448, utilizza un record solo DNS o un prodotto Cloudflare che supporti tale porta TCP. L'esempio utilizza example.orgper ID Matrix come @alice:example.orge matrix.example.orgper Synapse. Sostituisci i tuoi nomi host, ma mantieni quello esistente per Synapse server_name; la sua modifica modifica gli ID Matrix degli utenti.
Configurare DNS, TLS e il proxy inverso
1. Eseguire il proxy solo per i nomi host HTTP(S)
In Cloudflare DNS, imposta il record A/AAAA matrix.example.orgsull'indirizzo pubblico del tuo proxy inverso e contrassegnalo come Proxied. Il example.orgnome host deve inoltre raggiungere un server web per i file di discovery. Rimuovi i record AAAA inutilizzabili. Mantieni i record MX, mail-only e non-HTTP come solo DNS. Cloudflare termina la connessione TLS al suo confine e apre una connessione separata al tuo server di origine.
Fungere da proxy per l'host web Matrix e per il nome host utilizzato per il discovery; conservare i record di posta solo tramite DNS.
Nelle impostazioni SSL/TLS di Cloudflare, seleziona "Completo (rigoroso)". Il proxy di origine deve accettare HTTPS sulla porta 443 e presentare un certificato valido e corrispondente , rilasciato da un'autorità di certificazione attendibile o dalla CA di origine di Cloudflare. Questo crittografa e convalida entrambe le connessioni; la modalità "Flessibile" può lasciare la connessione di origine non crittografata o causare loop di reindirizzamento. Consulta la guida alla configurazione "Completo (rigoroso)"matrix.example.org di Cloudflare .
2. Invia le richieste Matrix a Synapse senza riscriverle
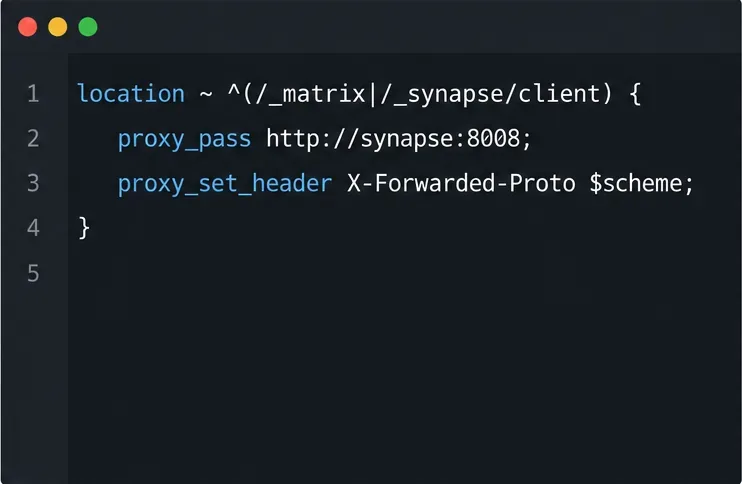
Configura l'host virtuale HTTPS del proxy inverso per matrix.example.orginoltrare i percorsi che iniziano con /_matrixe /_synapse/clienta Synapse sulla rete privata, solitamente http://synapse:8008in Compose. Mantieni il percorso completo della richiesta, inoltra l'Host originale e imposta X-Forwarded-Fore X-Forwarded-Proto. Queste route includono le chiamate API del client e gli endpoint di federazione; evita di inviare solo la home page del browser a Synapse o di rimuovere il prefisso del percorso.
Inoltra entrambe le famiglie di percorsi API Matrix a Synapse e conserva il percorso della richiesta e le intestazioni di inoltro.
Nel listener HTTP esistente di Synapse, impostalo x_forwarded: truein modo che legga l'indirizzo e lo schema del client dal proxy. Non associare un listener containerizzato a , poiché ciò impedisce ad altri container di raggiungerlo. Mantieni la porta 8008 privata per Compose. Consulta le istruzioni per il reverse proxy127.0.0.1 di Synapse per la sintassi del tuo proxy specifico.
Pubblica Discovery e impedisci la memorizzazione nella cache delle API
3. Indica agli altri server domestici di utilizzare la porta 443
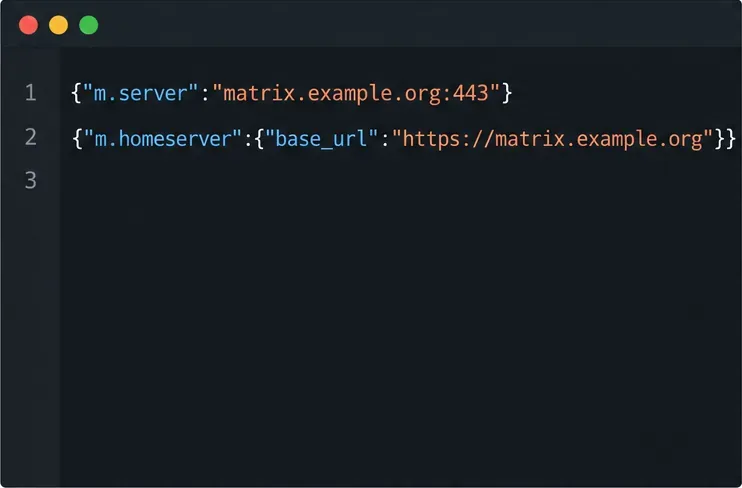
Poiché gli ID Matrix degli utenti vengono utilizzati example.orgquando Synapse viene raggiunto all'indirizzo matrix.example.org, viene fornito un file di rilevamento della federazione all'indirizzo https://example.org/.well-known/matrix/server. Restituisce lo stato 200, il contenuto JSON e questo valore:
{"m.server":"matrix.example.org:443"}
L'opzione esplicita :443invia i server remoti alla porta proxy supportata. La specifica della federazione Matrix definisce questa m.serverdelega. Se il nome del server Synapse è matrix.example.org, servi il file noto corrispondente su tale server oppure utilizza serve_server_wellknownl'opzione di Synapse quando tale nome host instrada a Synapse sulla porta 443.
Eseguire la delega di federazione sul dominio Matrix ID e indirizzare i client all'URL del server principale HTTPS.
4. Ignora la cache ed evita le richieste di assistenza del browser sui percorsi di protocollo
Crea una regola di cache per matrix.example.orgi percorsi corrispondenti che iniziano con /_matrix/o /_synapse/client/e seleziona "Ignora cache" . Questo protegge le API di login, sincronizzazione, federazione e multimediali dalle regole personalizzate che memorizzano tutto nella cache. Controlla anche le regole WAF, bot e di reindirizzamento: i client Matrix non possono risolvere le sfide interstitial del browser. Mantieni le protezioni abilitate e limita l'ambito di qualsiasi eccezione ai percorsi del protocollo. Cloudflare descrive l'opzione di ignorare la cache nelle istruzioni del suo pannello di controllo .
Verifica dall'esterno della tua rete
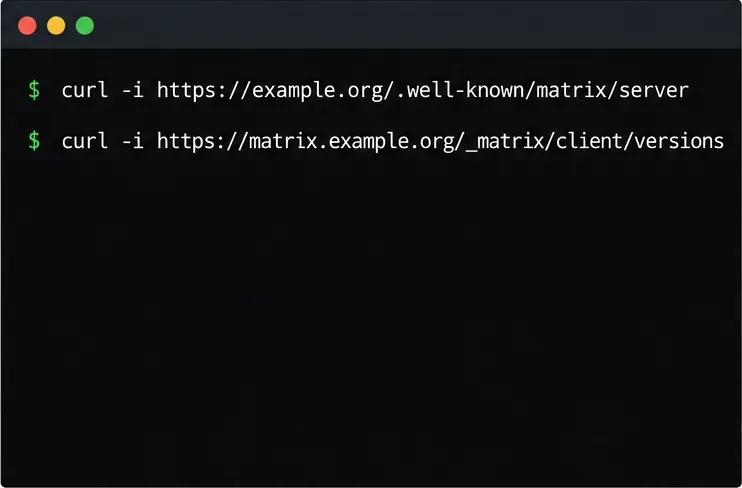
Esegui questi controlli da una macchina esterna alla LAN del server, in modo che la richiesta segua i DNS pubblici e Cloudflare:
Verifica la scoperta pubblica della federazione e l'API client tramite il nome host di Cloudflare.
Conferma che la prima richiesta restituisca JSON con m.serverimpostato su matrix.example.org:443, che il file client nomini l'URL base HTTPS e che le ultime due restituiscano JSON valido anziché una pagina di verifica di Cloudflare, un errore 404 o un errore 502. Quindi accedi da un client e testa la sincronizzazione di una stanza, carica un file e federati con una stanza su un altro homeserver. I server Matrix memorizzano nella cache le risposte di rilevamento della federazione, quindi i server remoti potrebbero conservare un valore precedente per un certo periodo di tempo dopo la modifica; utilizza le intestazioni della cache della risposta e attendi che i record memorizzati nella cache scadano.
Se il caricamento dei file fallisce con HTTP 413, confronta la dimensione del file con il limite di caricamento corrente della zona Cloudflare e con quello di Synapse max_upload_size; anche il reverse proxy ha un proprio limite per il corpo della richiesta. Il valore predefinito documentato di Synapse è di 50 MB, mentre il limite predefinito di Nginx può essere inferiore. I limiti di Cloudflare variano a seconda del piano e possono essere modificati all'interno delle regole del piano, quindi controlla la documentazione relativa al limite di caricamento corrente prima di aumentare il limite di Synapse. Se l'API funziona ma la federazione fallisce, verifica innanzitutto che l'URL noto del server sia pubblico, che il certificato del nome host sia valido e che la porta delegata sia esplicitamente la 443. Se mantieni intenzionalmente la porta 8448, interrompi il proxy di quel record tramite il proxy DNS standard di Cloudflare e utilizza invece un nome host di federazione diretto solo DNS.