Home
» Come fare
»
Configura in modo sicuro il backup e la firma incrociata delle chiavi Element.
Configura in modo sicuro il backup e la firma incrociata delle chiavi Element.
Configura prima Element Secure Backup, salva la chiave di ripristino in un luogo sicuro e poi verifica le sessioni che utilizzi. Il backup conserva le chiavi di stanza crittografate in modo che una nuova sessione possa recuperare la cronologia dei messaggi idonei; la firma incrociata stabilisce quali dispositivi appartengono alla tua identità Matrix. Una password Matrix ti consente di accedere, ma non sblocca nessuna delle due funzionalità di crittografia.
Che cosa proteggono il backup e la firma incrociata?
Secure Backup memorizza le chiavi di crittografia end-to-end sul tuo homeserver Matrix in forma crittografata. La chiave di ripristino (a volte chiamata chiave di sicurezza) sblocca quel backup e può aiutarti a ripristinare la tua identità crittografica in caso di smarrimento dei dispositivi. Element afferma che le chiavi vengono crittografate sul dispositivo prima di essere inviate, quindi l'homeserver non le riceve in formato leggibile. Il backup può ripristinare solo le chiavi dei messaggi che sono state salvate; non può rendere disponibile ogni messaggio crittografato se la relativa chiave non è mai stata salvata o conservata.
La firma incrociata consente all'identità crittografica del tuo account di firmare i propri dispositivi e aiuta altre persone a fidarsi della tua identità su diversi dispositivi. Quando verifichi una nuova sessione, Element la collega a un dispositivo precedentemente verificato o al tuo materiale di recupero. Questo è diverso dalla semplice visualizzazione della sessione nelle impostazioni dell'account. La specifica di firma incrociata di Matrix descrive le chiavi che stabiliscono questa fiducia; le FAQ sulla crittografia di Element spiegano come funzionano il backup e il recupero delle chiavi nei suoi client.
Dove si trovano le impostazioni nell'app Element?
Per le versioni attuali di Element Web o Desktop, apri il menu del tuo avatar, seleziona Tutte le impostazioni e poi Crittografia . In Element X o Element Pro per Android o iOS, apri il menu del tuo profilo e seleziona Crittografia . La vecchia app mobile Element Classic utilizza etichette come Sicurezza e privacy o Sicurezza , quindi i suoi menu potrebbero non corrispondere a questi passaggi. Le attuali istruzioni di supporto di Element consigliano di iniziare da Web/Desktop o Element X/Pro quando possibile.
Come si configura il backup sicuro senza perdere l'accesso?
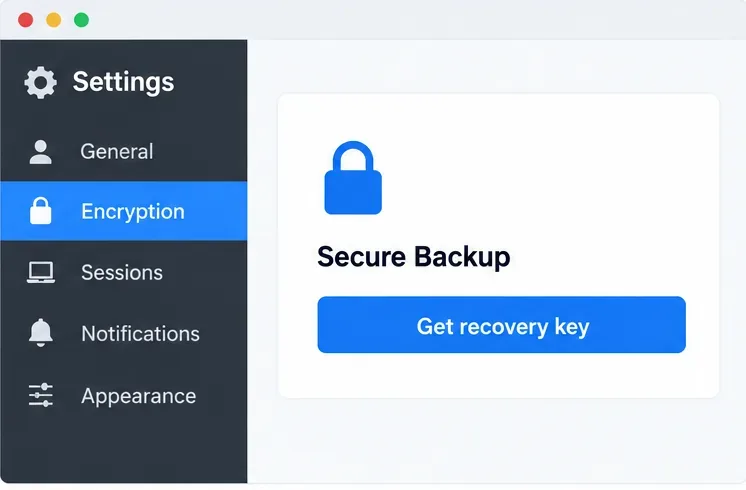
Inizia da un dispositivo in cui hai già effettuato l'accesso, preferibilmente uno che sai essere verificato. Non disconnetterti dall'ultima sessione attendibile durante la configurazione. Nelle impostazioni di crittografia, cerca " Ottieni chiave di ripristino" o "Configura backup sicuro" . Se l'app mostra "Cambia chiave di ripristino" , il backup è già configurato; prima di reimpostare la chiave, verifica di averla ancora a disposizione.
Apri le impostazioni di crittografia e seleziona "Ottieni chiave di ripristino" per avviare la procedura di ripristino.
Quando ti viene offerta , scegli la chiave di sicurezza generata . Element potrebbe anche proporti una frase di sicurezza; se ne scegli una, assicurati che sia lunga e univoca e non riutilizzare la password del tuo account. Una chiave generata automaticamente evita di dover scegliere una frase facile da indovinare. Segui le istruzioni di conferma dell'app e annota la chiave esattamente come viene visualizzata. Conservala in un gestore di password affidabile oppure scrivila e conservala in un luogo sicuro. Non incollarla in una chat, non inviarla all'assistenza e non salvare screenshot che potrebbero essere visibili. Chiunque ottenga la chiave di recupero potrebbe accedere alle tue chiavi crittografate di backup.
Scegli come proteggere il backup; la chiave di sicurezza generata è l'opzione predefinita più sicura per la maggior parte degli utenti.
La chiave di recupero è separata dalla password dell'account e dalla procedura di reimpostazione della password tramite e-mail. Il recupero della password può ripristinare l'accesso all'account, ma non ricrea i segreti di crittografia mancanti. Mantieni il dispositivo originale connesso finché non avrai verificato un'altra sessione e controllato che la chiave di recupero funzioni.
Come si collega una sessione con la firma incrociata?
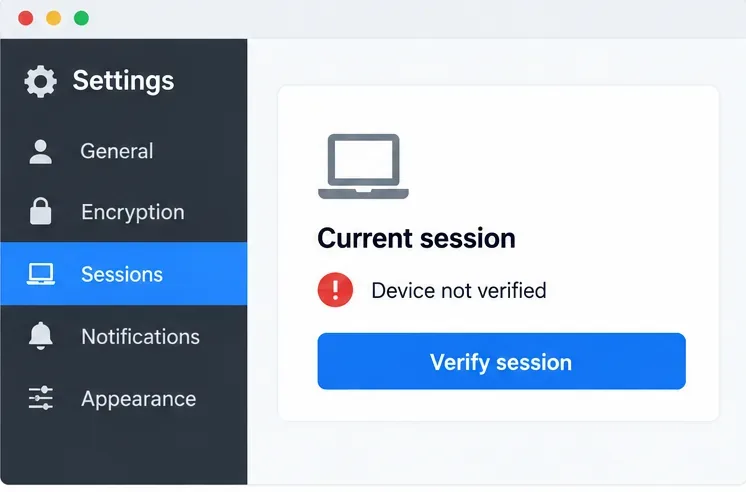
In Element Web/Desktop, apri Tutte le impostazioni > Sessioni , seleziona la sessione corrente e scegli Verifica sessione . La procedura esatta varia a seconda della piattaforma e le attuali app Element X/Pro richiedono la verifica del dispositivo al momento dell'accesso. Nella versione Web, la verifica potrebbe essere offerta ma non obbligatoria, quindi controlla manualmente lo stato della sessione.
Una sessione che riporta il messaggio "Dispositivo non verificato" deve comunque essere collegata all'identità attendibile del tuo account.
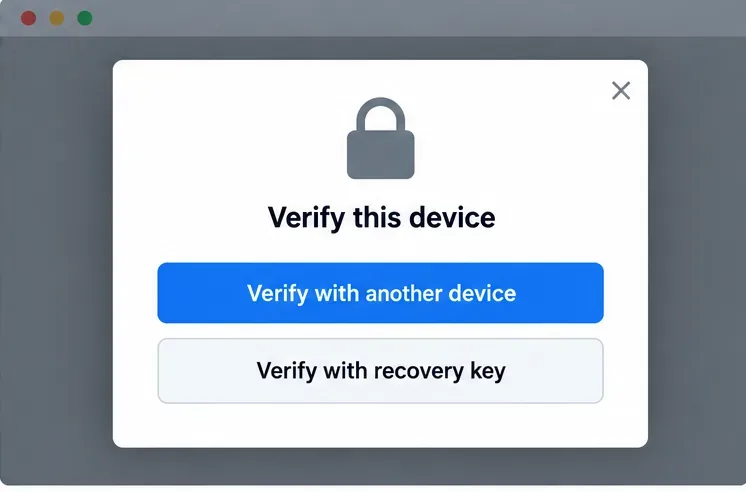
Seleziona "Verifica con un altro dispositivo" se disponi ancora di una sessione Element attendibile. Accetta la richiesta su quel dispositivo, quindi confronta l'emoji o altro codice di verifica su entrambe le schermate. Conferma solo quando i valori corrispondono esattamente e nello stesso ordine. Se l'app offre la verifica tramite codice QR, scansionalo dal dispositivo che stai verificando e approva la richiesta corrispondente sul dispositivo attendibile. Non approvare mai una richiesta di verifica che non hai avviato tu.
Utilizza una sessione esistente attendibile o la tua chiave di recupero per verificare un nuovo accesso.
Se non è disponibile nessun altro dispositivo attendibile, seleziona Verifica con chiave di ripristino e inserisci la chiave salvata. In caso di successo, la nuova sessione dovrebbe risultare verificata, spesso con uno scudo verde, e Element potrà recuperare le chiavi delle stanze di cui è stato eseguito il backup. Lo scudo verde conferma lo stato di attendibilità della sessione; non dimostra che tutte le vecchie chiavi dei messaggi siano presenti nel backup.
Come si può verificare che il ripristino funzioni davvero?
Innanzitutto, torna alle impostazioni di crittografia e verifica che il backup sia attivo. Un'azione " Cambia chiave di ripristino" di solito indica che ne è stata configurata una; alcune versioni del client mostrano anche un messaggio che indica che la sessione sta eseguendo il backup delle chiavi. Quindi, testa la chiave di ripristino salvata su un profilo del browser Element Web separato o su un altro dispositivo, mantenendo la sessione verificata corrente connessa. Avvia un nuovo accesso, scegli il percorso di verifica della chiave di ripristino e verifica che Element accetti la chiave e contrassegni la sessione come verificata. Controlla un messaggio crittografato precedente noto dopo il completamento del recupero della chiave.
Se un messaggio non si decifra ancora, attendi che il recupero della chiave sia completato e richiedila da un'altra sessione online verificata, se Element offre questa opzione. Il dispositivo del mittente potrebbe non avere più la chiave, oppure la chiave potrebbe non essere mai stata inserita nel backup. Non reimpostare la firma incrociata né cancellare il Backup protetto come soluzione rapida per la risoluzione dei problemi. Se non disponi né di una chiave di recupero funzionante né di un'altra sessione verificata, il ripristino dell'identità potrebbe essere l'unico modo per riottenere un'identità utilizzabile, ma Element avverte che la cronologia crittografata precedente potrebbe diventare illeggibile e i contatti potrebbero visualizzare il cambio di identità. Mantieni almeno una sessione verificata e una chiave di recupero protetta in modo da non essere costretto a questa scelta.