Esegui Mjölnir come bot di moderazione per le stanze Matrix con Docker

Configura Mjölnir con un account Matrix dedicato, una sala di gestione crittografata, Docker Compose, un elenco di policy e controlli di autorizzazione.
Se la moderazione di Matrix è distribuita tra account e stanze personali, esegui Mjölnir come bot dedicato e assegna ai moderatori una stanza di gestione privata per i comandi. La configurazione self-hosted più semplice utilizza Docker Compose, un account Matrix separato e una stanza di gestione crittografata; dopodiché, aggiungi le stanze della community che Mjölnir deve proteggere e verifica le relative autorizzazioni.
Mjölnir è un bot di moderazione di Matrix che applica le policy list e le azioni di moderazione come se fosse un proprio account. Un homeserver è il server Matrix che ospita gli account utente e le stanze. Una stanza di gestione è la stanza privata in cui i moderatori autorizzati impartiscono i comandi al bot. Una stanza protetta è una stanza che Mjölnir monitora e può moderare.
Per questa guida, è necessario avere accesso a un account Matrix sul server principale, l'autorizzazione a creare un account bot e stanze, e un host con Docker Engine e il plugin Docker Compose. Non è necessario rendere Mjölnir un amministratore del server principale per la normale moderazione delle stanze. Alcune azioni a livello di server, come la disattivazione degli utenti o la chiusura delle stanze, richiedono un server principale Synapse e i privilegi di amministratore del server; si consiglia di omettere tali privilegi a meno che non siano necessari per il proprio caso d'uso. Consultare il repository ufficiale di Mjölnir del progetto .
Registra un account dedicato, ad esempio @mjolnir:example.orgsul tuo server domestico. Non utilizzare l'account personale di un moderatore: credenziali separate semplificano la rotazione degli accessi e mantengono distinte le azioni del bot. Crea una stanza privata per i moderatori, abilita la crittografia end-to-end e invita sia i moderatori umani che il bot. Limita l'accesso alle persone di cui ti fidi. Chiunque si trovi nella stanza di gestione configurata può impartire comandi e Mjölnir non fornisce autorizzazioni di comando più granulari all'interno di tale stanza.
Accedi come bot in un profilo browser separato o in una finestra di navigazione privata per ottenere il suo token di accesso Matrix tramite le impostazioni di Guida e Informazioni di Element . Copia il token nella tua configurazione in modo sicuro. Chiudi la finestra del browser senza disconnetterti; la disconnessione invalida il token. La documentazione ufficiale di configurazione raccomanda la crittografia per la sala di gestione e indica di abilitare la crittografia nella configurazione di Mjölnir in modo che il bot possa comunicare al suo interno.
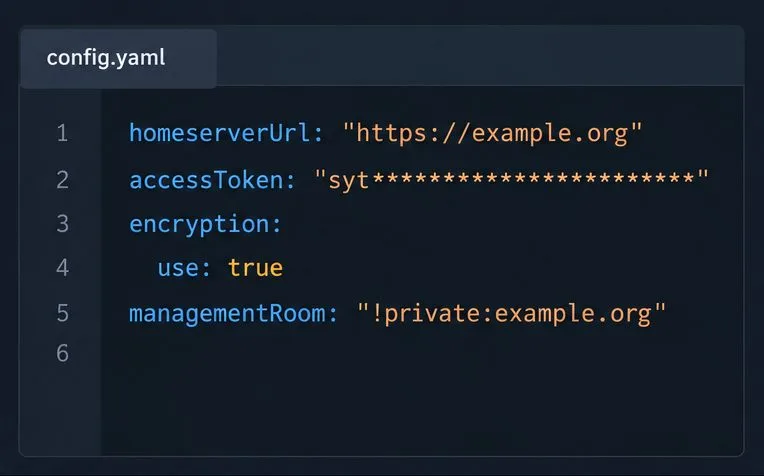
Sull'host Docker, crea una directory dati persistente e copia la configurazione di esempio del progetto al suo interno ./mjolnir/config/production.yaml. Il file di esempio documenta opzioni aggiuntive; imposta solo i valori necessari per la tua distribuzione. Come minimo, utilizza l'URL dell'API client del tuo homeserver, il token del bot, la crittografia nativa e l'ID o l'alias della stanza Matrix della sala di gestione:
homeserverUrl: "https://matrix.example.org"
accessToken: "YOUR_BOT_ACCESS_TOKEN"
encryption:
  use: true
managementRoom: "!roomid:example.org"
Sostituisci ogni valore di esempio. Un ID stanza inizia con !; un alias inizia con #. Non incollare un matrix.tolink in managementRoom. Tratta il file di configurazione e il token come segreti: limita l'accesso al file, non includerlo nel controllo di versione e non pubblicarlo nelle richieste di supporto. Se il bot non riesce a decrittografare la stanza di gestione, ricontrolla l'impostazione di crittografia e verifica che il bot si sia unito alla stanza.
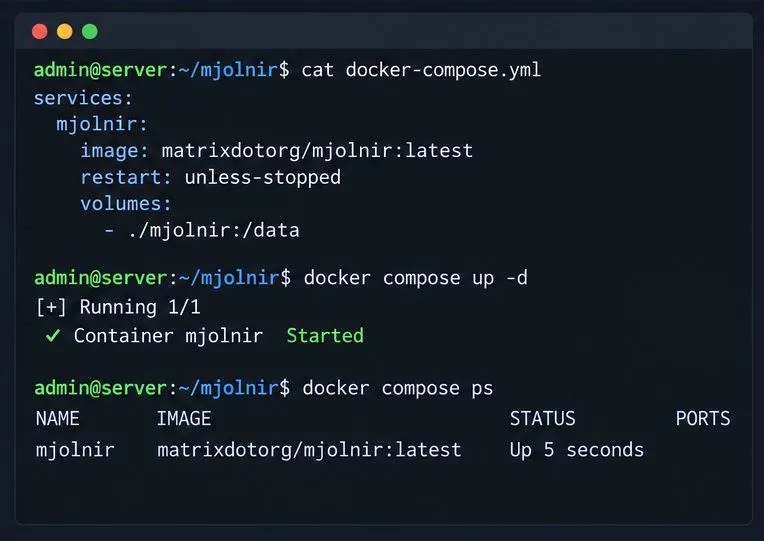
Le istruzioni ufficiali di Docker utilizzano l' matrixdotorg/mjolnirimmagine e montano una directory host in /data. Crea docker-compose.ymlaccanto alla mjolnirdirectory:
services:
  mjolnir:
    image: matrixdotorg/mjolnir:latest
    restart: unless-stopped
    volumes:
      - ./mjolnir:/data
Da quella directory, avvia Mjölnir con docker compose up -d. La directory montata conserva la configurazione e i dati del bot quando il container viene ricreato. La guida ufficiale usa il latesttag come esempio; per un server di produzione, scegli un tag di rilascio che hai testato e annotalo in modo che gli aggiornamenti siano mirati. Dopo l'avvio, esegui docker compose logs -f --tail 100 mjolnir. Attendi i messaggi di avvio di Mjölnir nella sala di gestione prima di procedere.
Nella sala di gestione, chiedi al bot !mjolnir helpse non risponde. Crea una lista di ban con un codice breve e un nome alias della stanza, quindi impostala come lista predefinita:
!mjolnir list create COC code-of-conduct-ban-list
!mjolnir default COC
Mjölnir crea la stanza della lista e ti invita ad accedervi. Una lista di policy è una stanza Matrix contenente le regole di moderazione, quindi controlla la sua visibilità e i membri prima di condividerla. Aggiungi ogni stanza della community che desideri che Mjölnir monitori:
!mjolnir rooms add #community:example.org
!mjolnir verify
Il bot necessita di un livello di autorizzazione sufficiente in ogni stanza protetta per poter eseguire azioni di moderazione, in genere la possibilità di bannare utenti e oscurare eventi. Utilizza le impostazioni del livello di autorizzazione della stanza per concedere solo le autorizzazioni necessarie. Il verifycomando verifica se Mjölnir dispone delle autorizzazioni richieste nelle stanze protette. Aggiungi il bot a una stanza prima di proteggerla. Non impostare l'opzione protectAllJoinedRoomsin modo casuale: estende la protezione alle stanze a cui il bot si unisce e rende meno utile la selezione stanza per stanza.
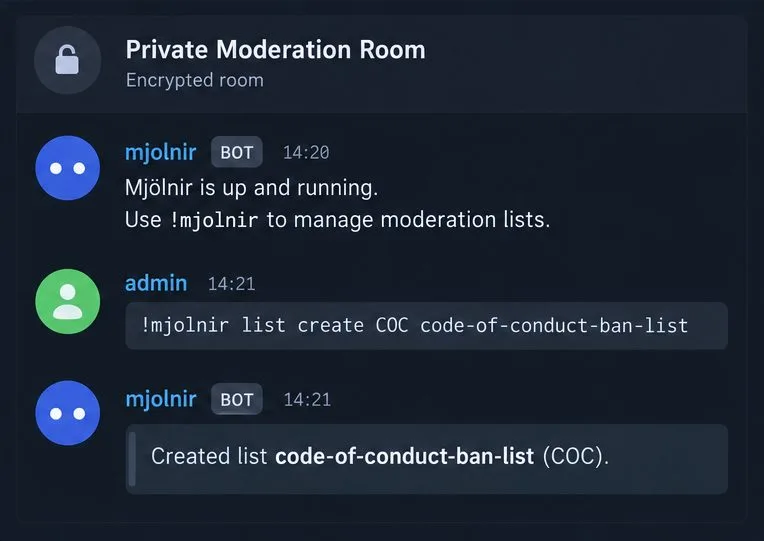
docker compose ps il servizio risulta in esecuzione, i log non mostrano errori ripetuti di autenticazione o crittografia e il bot pubblica il suo stato di avvio nella sala di gestione.!mjolnir statussolo !mjolnir rulesnella stanza configurata. Non testare i comandi in una stanza pubblica.!mjolnir rooms vengono elencate le stanze interessate e !mjolnir verifyviene segnalato un livello di alimentazione adeguato.Se il bot rimane in silenzio, verificare innanzitutto che l'ID o l'alias della stanza di gestione siano corretti e che il bot sia un membro iscritto. Per le stanze crittografate, verificare che la crittografia sia abilitata e che il bot possa decrittografare i messaggi. Se la moderazione fallisce solo in una stanza, verificare che sia protetta e che i suoi livelli di autorizzazione consentano l'azione richiesta. Per la sintassi dei comandi e le opzioni di configurazione, consultare la guida per i moderatori di Mjölnir , la guida alla configurazione Docker e la configurazione di esempio .
Configura Mjölnir con un account Matrix dedicato, una sala di gestione crittografata, Docker Compose, un elenco di policy e controlli di autorizzazione.
Ignora il proxy obsoleto e configura Sliding Sync, la funzione integrata di Synapse. Verifica il rilevamento dei client, quindi misura il caricamento dell'elenco delle stanze e il comportamento di riconnessione su un telefono compatibile.
Distribuisci Element Web come sito statico, puntalo al tuo homeserver Matrix, aggiungi HTTPS e configura Nginx per servire gli aggiornamenti senza file obsoleti.
Configura Conduit su un Raspberry Pi 4 a 64 bit con dati persistenti, federazione HTTPS, registrazione protetta e verifica del corretto funzionamento dell'homeserver.
Assegna a una stanza Matrix un indirizzo facile da condividere sul tuo dominio utilizzando Element o l'API Matrix, con controlli per le autorizzazioni, la denominazione Synapse e la federazione.
Configurare coturn e Synapse con le credenziali TURN corrispondenti, aprire le porte relay necessarie e verificare che i client Matrix possano ottenere i candidati relay.
Configura un server domestico Synapse persistente con Docker Compose, PostgreSQL, una configurazione privata ed effettua i controlli necessari prima di esporlo tramite HTTPS.
Imposta un nome personalizzato, colori e elementi di accesso per la tua implementazione di Element Web, tenendo presente quali parti rimangono a marchio Element.
Diagnostica se Synapse ha raggiunto il limite di file aperti per processo, imposta un comando systemd specifico per il servizio o il worker corretto e verifica il limite effettivo.
Scopri se l'errore è limitato a un singolo browser o a un singolo evento, quindi utilizza la chiave di ripristino di Element o un dispositivo attendibile senza rischiare di perdere la cronologia crittografata rimanente.



