Home
» Wiki
»
Migliori pratiche per lautenticazione a più fattori
Migliori pratiche per lautenticazione a più fattori
Le perdite di dati di notevole entità, che potenzialmente espongono i tuoi dati a malintenzionati, sono diventate all'ordine del giorno. Il modo più semplice per proteggersi, anche se la password è compromessa, è utilizzare l'autenticazione a due fattori , ma non tutti i metodi di autenticazione a più fattori sono uguali.
I 3 migliori metodi MFA
Il fatto che l'MFA fornisca un ulteriore livello di sicurezza non significa che i criminali informatici non possano aggirarlo e accedere ai tuoi dati. Tuttavia, se si utilizza uno di questi metodi, le probabilità che si riesca a decifrare il codice sono molto basse.
Chiave di sicurezza fisica
Una chiave di sicurezza fisica è installata nel computer.
Immagina di poter accedere al tuo computer nello stesso modo in cui apri la porta di casa: solo con una chiave. Una chiave di sicurezza fisica è una chiave fisica che, quando inserita in una porta USB , ti dà accesso al tuo computer. Tuttavia, lo svantaggio maggiore dell'utilizzo di una chiave di sicurezza fisica è che, se la si perde, diventa molto difficile accedere al dispositivo.
È importante notare che esistono due tipi di chiavi di sicurezza: Bluetooth e USB. Sebbene entrambi siano estremamente sicuri, le chiavi di sicurezza fisiche con funzionalità Bluetooth sono vulnerabili agli attacchi informatici, che possono portare al furto delle password inviate tramite Bluetooth. Un attacco del genere non è possibile se si utilizza una chiavetta di sicurezza USB.
Autenticazione biometrica
Accesso biometrico
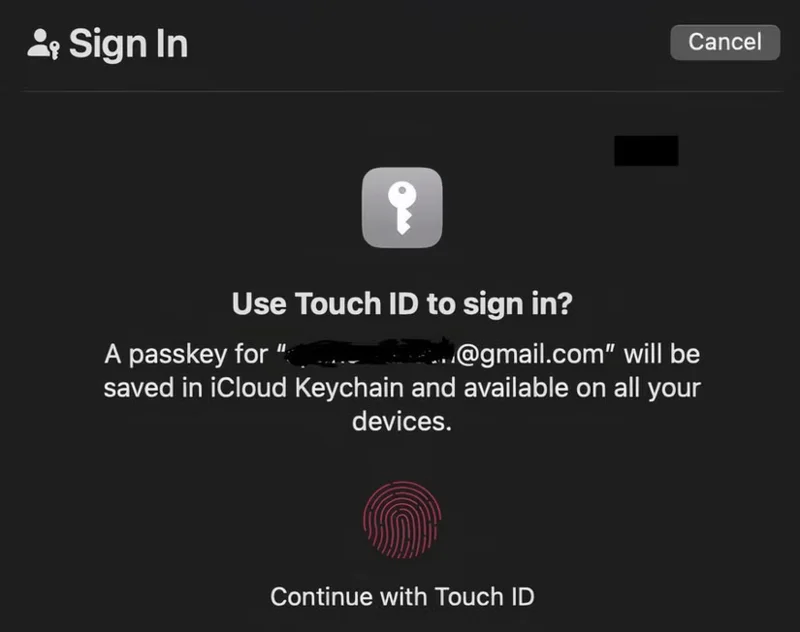
E se invece di portare le chiavi in tasca, la chiave fossi tu? L'autenticazione biometrica prevede l'utilizzo di una parte del corpo per l'autenticazione. I metodi biometrici più comuni includono l'utilizzo del volto, delle impronte digitali, della voce, della scrittura a mano e del pattern venoso di una persona.
L'autenticazione biometrica è diventata popolare negli ultimi anni da quando Apple ha introdotto Touch ID nel 2013 (anche i dispositivi Android hanno ricevuto la biometria delle impronte digitali nel 2014, con Android 4.4). Molte persone hanno iniziato a utilizzare la biometria per l'autenticazione perché è facile da usare ed estremamente sicura. A differenza delle chiavi fisiche che possono essere perse o rubate, non dimentichi mai il tuo dito quando sei al ristorante, giusto?
Password monouso (app di autenticazione)
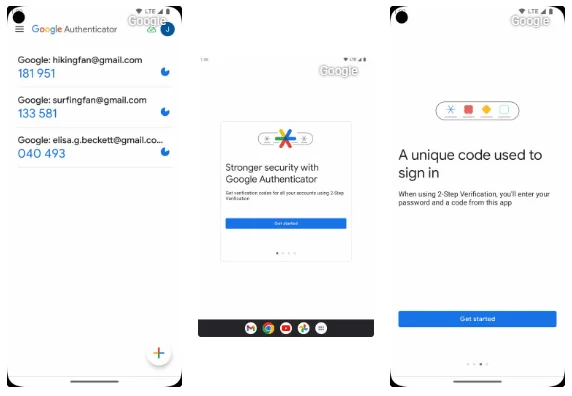
Una password monouso (OTP) è una password univoca e monouso che deve essere utilizzata entro un determinato intervallo di tempo prima di scadere. Esistono molti modi per ricevere l'OTP, ma il più sicuro è tramite un'app di autenticazione come Google Authenticator .
Con Google Authenticator hai fino a 60 secondi per inserire l'OTP prima di generarne uno nuovo. Non tutti i metodi OTP sono ugualmente sicuri. Gli OTP inviati tramite SMS ed e-mail non sono altrettanto sicuri.
Altri metodi MFA
È meglio utilizzare un metodo MFA piuttosto che non utilizzarne nessuno. Tuttavia, alcuni metodi sono migliori di altri. Ecco le restanti buone pratiche.
Notifiche push
Oltre a farti sapere che hai ricevuto un nuovo messaggio IG o un'offerta promozionale, le notifiche push possono essere utilizzate anche per motivi di sicurezza. Se abilitate, le notifiche push verranno inviate tramite l'app da te scelta e dovranno essere approvate o rifiutate. Il bello delle notifiche push è che non richiedono l'inserimento di caratteri come avviene, ad esempio, in un'app di autenticazione.
Notifiche push intuitive, che garantiscono sicurezza elevata e rapidità. Il principale punto debole è che se il dispositivo viene smarrito o rubato, il ladro ha bisogno solo di accedere al telefono sbloccato per autenticarsi tramite una notifica push.
Telefono
Supponiamo che tu abbia effettuato l'accesso al tuo conto bancario ma che abbia abilitato l'autenticazione a due fattori tramite chiamata telefonica. Dopo aver inserito il nome utente e la password corretti, verrai contattato telefonicamente al numero registrato e ti verrà fornita una seconda password. Questo metodo è abbastanza sicuro se hai accesso al tuo telefono, ma il telefono può essere facilmente rubato o perso. Per non parlare del fatto che la maggior parte delle telefonate non sono criptate. Se un hacker esperto ti prende di mira, può intercettare le tue chiamate. Una volta inviata una password non crittografata, possono facilmente rubare la tua password e accedere al tuo account.
Password monouso (SMS o e-mail)
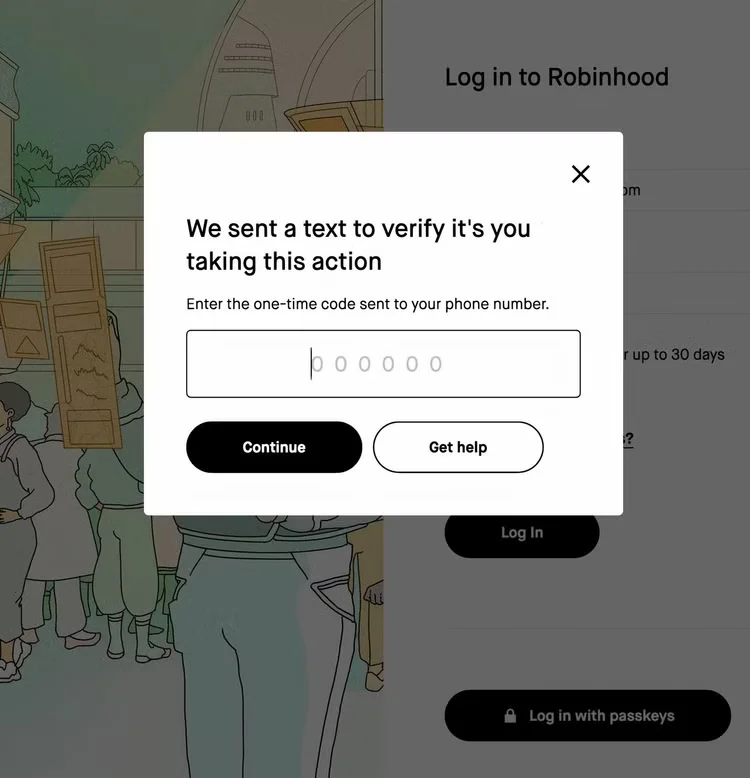
L'OTP inviato tramite SMS o e-mail non è insicuro; Tuttavia, rappresentano uno dei metodi meno sicuri per autenticare gli utenti. L'OPT tramite SMS ed e-mail è interessante perché è semplice e facile da implementare. Gli utenti meno esperti di tecnologia potrebbero non voler configurare un'app di autenticazione, non sapere come (o voler) abilitare l'autenticazione biometrica o addirittura non sapere cosa sia una chiave di sicurezza fisica.
Il problema è che gli SMS e perfino le e-mail possono essere compromessi. L'autenticazione a due fattori è poco utile se la seconda password viene inviata a un criminale informatico. I messaggi SMS possono anche essere inviati in chiaro e intercettati.
Domanda di Sicurezza
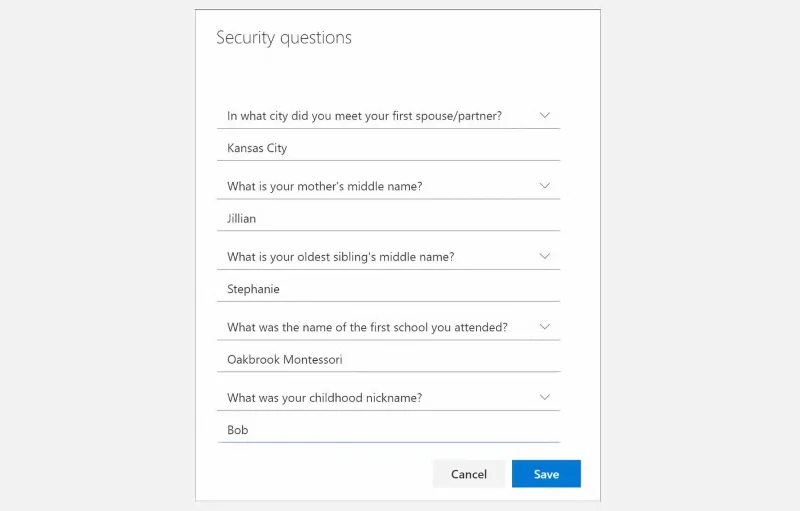
Tutti noi, a un certo punto, abbiamo compilato delle domande di sicurezza. Le domande di sicurezza più comuni richiedono il cognome da nubile di tua madre, il nome del tuo animale domestico e il tuo luogo di nascita.
Il problema con queste domande è che chiunque visiti il tuo account Facebook può scoprire queste informazioni. Un altro grosso problema è che queste risposte possono essere dimenticate. Le password e i nomi utente vengono spesso registrati, sia in un gestore di password che altrove; Tuttavia, le risposte alle domande sulla sicurezza non lo sono. Se dimentichi la risposta, i criminali informatici non potranno accedere al tuo account, ma nemmeno tu.
Esempio di domanda di sicurezza Microsoft
Puoi scegliere tra diversi metodi di autenticazione multifattoriale. Ora che sai qual è il metodo più sicuro, puoi prendere decisioni più consapevoli su come proteggere al meglio i tuoi dati. Indipendentemente dal metodo scelto, ricorda che qualsiasi 2FA è meglio di niente.