Per i contenuti su siti Web legittimi come Instagram o Youtube, gli utenti saranno interessati e curiosi, quindi spesso fare clic sul collegamento allegato per visualizzare il contenuto. Tuttavia, gli URL ora hanno molti casi falsi e possono causare molti problemi.
Durante la navigazione attraverso il nuovo feed su Facebook , verranno visualizzate molte notizie e nuovi collegamenti con informazioni accattivanti come titolo, descrizione, immagine e URL, che rendono gli utenti curiosi e desiderano fare clic su visualizza il contenuto.
Fai attenzione quando fai clic sugli URL di Youtube su Facebook
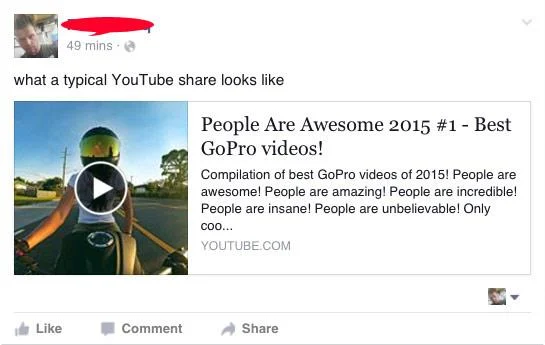
Facebook è pieno di contenuti come pubblicità, contenuti di spam, notizie, notifiche ... gli utenti non si preoccuperanno molto di questi collegamenti, ma quando vedi l'URL di Youtube o Instagram gli utenti saranno più interessati perché Questi sono siti affidabili, ma alcuni ragazzi hanno approfittato della reputazione di YouTube per creare collegamenti.
Sebbene i collegamenti prima della condivisione su Facebook non possano essere modificati, ma per prevenire informazioni false o fuorvianti. Facebook ha rimosso la possibilità di modificare il titolo, l'immagine del pollice e la descrizione dei collegamenti condivisi sulla pagina a luglio.
Tuttavia, gli spammer possono falsificare l'URL del link condiviso per indurre gli utenti a fare clic sui link e reindirizzare ai siti Web non come le informazioni visualizzate o reindirizzare l'utente in parte Contenuti morbidi e dannosi. Peggio ancora, il collegamento può bloccare Facebook o inviare ai tuoi amici informazioni sul collegamento che ti mette a disagio usando Facebook o creare un nuovo account Facebook e dovrai fare amicizia. e ripristinare le informazioni dall'inizio.
Barak Tawily , un ricercatore di sicurezza, ha scoperto un semplice trucco per cui qualsiasi utente poteva creare collegamenti su URL sfruttando un'anteprima dei collegamenti di Facebook.
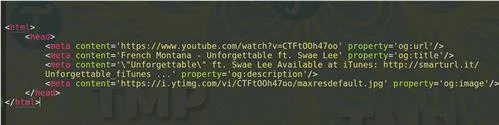
Facebook eseguirà la scansione di parti del collegamento di condivisione, incluso il meta tag Open Graph per identificare attributi come "og: url" , "og: title" per ottenere l'URL, l'immagine del pollice e il titolo del sito.

Tawily ha detto che il punto interessante è che Facebook non confermerà se il collegamento nel metatag "og: url" è lo stesso dell'URL della pagina, consentendo agli spammer di diffondere siti Web dannosi su Facebook con URL falsi. aggiungendo URL validi a "og: url" nel metatag Open Graph sulle loro pagine web.
Rispondendo a The Hacker News , Tawily ha dichiarato: "Le persone su Facebook pensano spesso che i dati di anteprima visualizzati su Facebook siano dati affidabili e faranno clic sui collegamenti che li interessano. ciò fornisce invisibilmente un'opportunità per l'attaccante. Gli hacker possono abusare di questa funzione per eseguire vari attacchi, incluse campagne fraudolente / pubblicitarie / basate sui clic " .
Sebbene Tawily abbia segnalato il problema a Facebook, il sito di social network ha rifiutato di considerarlo un difetto di sicurezza, dicendo che avrebbe usato " Linkshim ". Un sistema che controlla l'URL quando un utente fa clic su qualsiasi collegamento su Facebook per vedere se si tratta di un collegamento dannoso o non per gestire e combattere tali attacchi. Tuttavia, se vengono creati collegamenti falsi da un nuovo dominio , Linkshim troverà difficile determinare se il collegamento è dannoso.
E sebbene Linkshim abbia utilizzato Machine Learning per identificare il contenuto di siti Web dannosi. Tawily ha scoperto che il meccanismo di protezione di Linkshim poteva essere bypassato fornendo direttamente contenuti non tossici ai robot di Facebook in base a User-Agent o indirizzo IP.
Poiché non è possibile controllare l'URL effettivo dopo che il collegamento è stato condiviso su Facebook, l'unico modo è quello di aprire il collegamento, gli utenti devono considerare l'avvertenza e la cautela prima di fare clic per aprire il collegamento per proteggere l'account stesso. la sua. Un'altra cosa è che anche il tuo telefono sarà appiccicoso, quindi devi fare attenzione quando fai clic su strani collegamenti perché se il telefono è infetto da codice dannoso, sarà molto pericoloso.