Come smaltire una power bank a Bari: RAEE, ritiro e sicurezza

Scopri come smaltire una power bank a Bari: riconosci i rischi, prepara il dispositivo e scegli centri AMIU o ritiro a domicilio.
L'articolo ha testato 3 password diverse con uno strumento open source per decifrare le password, per scoprire quale metodo funziona davvero in termini di sicurezza delle password.
Sommario
Quando crei un account presso un servizio online, il provider solitamente crittografa le tue informazioni di accesso sui propri server. Questo viene fatto utilizzando un algoritmo per creare un "hash", una stringa casuale apparentemente unica di lettere e numeri per la tua password. Naturalmente, non si tratta di un evento del tutto casuale, bensì di una stringa di caratteri molto specifica che solo la tua password può generare, ma a un occhio inesperto sembra un pasticcio.
Trasformare una parola in un hash è molto più rapido e semplice che "decodificare" nuovamente l'hash in una parola. Quindi, quando imposti una password, il servizio a cui stai effettuando l'accesso esegue la scansione della tua password tramite un hash e memorizza il risultato sui propri server.
Se questo file di password dovesse trapelare, gli hacker cercheranno di scoprirne il contenuto decifrando la password. Poiché crittografare le password è più veloce che decrittografarle, gli hacker installeranno un sistema che accetta le potenziali password come input, le crittografa utilizzando lo stesso metodo del server e quindi confronta i risultati con un database di password.
Se l'hash di una potenziale password corrisponde a una qualsiasi voce nel database, l'hacker sa che ogni tentativo corrisponde alla potenziale password provata.
Prova a decifrare alcune delle password generate dall'articolo per vedere quanto è facile. Per fare ciò, nell'esempio verrà utilizzato Hashcat , uno strumento gratuito e open source per decifrare le password che chiunque può utilizzare.
Per questi test, l'esempio craccherà le seguenti password:
Ora, crittografa la password utilizzando MD5. Ecco come apparirebbero le password se fossero salvate in un file di password:
Adesso è il momento di scoprirli.
Per iniziare, eseguiamo un attacco tramite dizionario, uno dei metodi di attacco alle password più comuni. Si tratta di un attacco semplice in cui l'hacker prende un elenco di potenziali password, chiede a Hashcat di convertirle in MD5 e verifica se qualcuna delle password corrisponde alle 3 voci sopra. Per questo test, utilizziamo come dizionario il file "rockyou.txt", che rappresenta una delle più grandi fughe di password della storia.
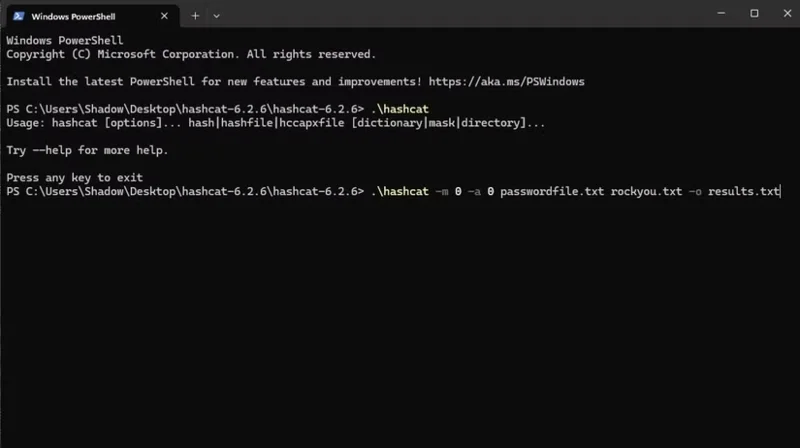
Per iniziare a decifrare, l'autore dell'articolo è andato nella cartella Hashcat, ha fatto clic con il pulsante destro del mouse su uno spazio vuoto e ha cliccato su Apri nel terminale . Ora che il Terminale è aperto e impostato sulla directory Hashcat, richiama l'applicazione Hashcat con il seguente comando:
.\hashcat -m 0 -a 0 passwordfile.txt rockyou.txt -o results.txtEcco cosa fa il comando:
Nonostante Rockyou fosse un fenomeno enorme, Hashcat è riuscito a elaborarli tutti in 6 secondi. Nel file risultante, Hashcat afferma di aver decifrato la password 123456, ma le password Susan e Bitwarden restano intatte. Questo perché la password 123456 è stata utilizzata da qualcun altro nel file rockyou.txt, ma nessun altro ha utilizzato la password Susan o Bitwarden, il che significa che erano sufficientemente sicure da sopravvivere a questo attacco.
Gli attacchi tramite dizionario sono efficaci quando qualcuno utilizza la stessa password di una password presente in un lungo elenco di password. Sono rapidi e semplici da implementare, ma non riescono a decifrare le password che non sono presenti nel dizionario. Pertanto, se si vuole davvero testare la propria password, è necessario ricorrere agli attacchi Brute Force.
Se gli attacchi tramite dizionario si limitano a prendere un elenco preimpostato e a convertire i singoli elementi uno per uno, gli attacchi tramite forza bruta fanno lo stesso, ma con ogni combinazione immaginabile. Sono più difficili da implementare e richiedono più tempo, ma alla fine saranno in grado di decifrare qualsiasi password. Come vedremo tra poco, questa capacità può talvolta richiedere molto tempo.
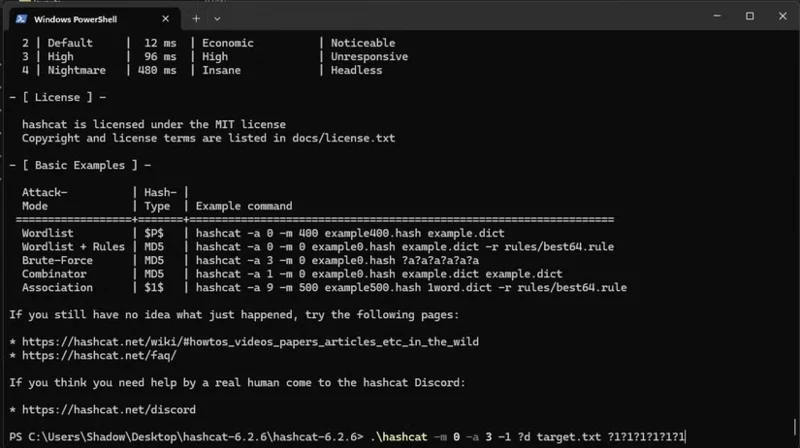
Ecco il comando utilizzato per eseguire un "vero" attacco Brute Force:
.\hashcat -m 0 -a 3 target.txt --increment ?a?a?a?a?a?a?a?a?a?a -o output.txtEcco cosa fa il comando:
Anche con questa pessima maschera, la password 123456 viene decifrata in 15 secondi. Sebbene sia la password più comune, è una delle più deboli.
Parola d'ordine "Susan48!" Molto meglio: il computer dice che ci vorranno 4 giorni per decifrarlo. Tuttavia c'è un problema. Ricordate quando nell'articolo si diceva che la password di Susan aveva delle falle gravi? L'errore più grande è che le password sono costruite in modo prevedibile.
Quando creiamo una password, spesso inseriamo elementi specifici in punti specifici. Come puoi immaginare, la creatrice della password Susan ha provato inizialmente a usare "susan", ma le è stato chiesto di aggiungere lettere maiuscole e numeri. Per facilitarne la memorizzazione, hanno scritto in maiuscolo la prima lettera e aggiunto dei numeri alla fine. Quindi forse un servizio di accesso ha richiesto un simbolo, quindi chi ha impostato la password lo ha aggiunto alla fine.
Possiamo quindi usare la maschera per dire a Hashcat di provare solo caratteri specifici in punti specifici, per sfruttare la facilità con cui le persone possono indovinare le password quando le creano. In questa maschera, "?u" utilizzerà solo lettere maiuscole in quella posizione, "?l" utilizzerà solo lettere minuscole e "?a" rappresenta qualsiasi carattere:
.\hashcat -m 0 -a 3 -1 ?a target.txt ?u?l?l?l?l?a?a?a -o output.txtCon questa maschera, Hashcat ha decifrato la password in 3 minuti e 10 secondi, molto più velocemente di 4 giorni.
La password di Bitwarden è lunga 10 caratteri e non segue alcun modello prevedibile, quindi per decifrarla sarebbe necessario un attacco Brute Force senza alcuna maschera. Sfortunatamente, quando ho chiesto ad Hashcat di farlo, è stato restituito un errore, dicendo che il numero di combinazioni possibili supera il limite di numeri interi. Secondo un esperto di sicurezza informatica, Bitwarden ha impiegato 3 anni per decifrare la password, il che è sufficiente.
I principali fattori che impediscono all'articolo di decifrare la password di Bitwarden sono la sua lunghezza (10 caratteri) e l'imprevedibilità. Pertanto, quando create una password, cercate di renderla il più lunga possibile e di distribuire simboli, numeri e lettere maiuscole in modo uniforme al suo interno. Ciò impedisce agli hacker di utilizzare maschere per prevedere la posizione di ciascun elemento e rende le password molto più difficili da decifrare.
Probabilmente conosci i vecchi proverbi sulle password come "usa un array di caratteri" e "rendila il più lunga possibile". Spero che tu sappia perché le persone consigliano questi utili suggerimenti: sono la differenza fondamentale tra una password facilmente decifrabile e una sicura.
Scopri come smaltire una power bank a Bari: riconosci i rischi, prepara il dispositivo e scegli centri AMIU o ritiro a domicilio.
Scopri come smaltire un computer a Perugia: cancella i dati, scegli il Centro di Raccolta Gesenu o prenota il ritiro RAEE a domicilio.
Scopri come smaltire un materasso a Roma: centri AMA, ritiro a domicilio, limiti, prenotazione, trasporto e controlli finali.
Power bank gonfia a Taranto: cosa fare subito, quando non trasportarla e dove verificare il conferimento tra CCR, RAEE e raccolta batterie.
Dove portare una batteria al litio a Rimini? Confronta negozio, stazione ecologica e filiera specializzata in base a sicurezza, comodità e tipo di batteria.
Come smaltire un televisore a Perugia: scopri centro di raccolta, ritiro del vecchio TV in negozio, preparazione, trasporto e errori da evitare.
Bonus nido 2026: requisiti, importi, documenti e procedura INPS per presentare la domanda, scegliere le mensilità e caricare le ricevute.
La TARI spetta di norma a chi occupa l’immobile. Scopri cosa cambia per affitti, locazioni brevi, case vuote e abitazioni condivise.
Come smaltire bombolette spray a Prato senza errori: differenza tra contenitore vuoto, con residui o ancora pressurizzato, Ecocentro e raccolta Alia.
Scopri come smaltire le bombolette spray a Verona: differenze tra contenitori vuoti e pericolosi, indirizzi degli Ecocentri AMIA e calendario Ecomobile.








