Home
» Wiki
»
Capire il Clickjacking: lattacco basato sul browser che può aggirare le protezioni per impossessarsi degli account
Capire il Clickjacking: lattacco basato sul browser che può aggirare le protezioni per impossessarsi degli account
Il clickjacking è un tipo di truffa che induce gli ignari utenti a cliccare su link che ritengono innocui, ma poi scarica malware, raccoglie le credenziali di accesso e prende il controllo degli account online. Purtroppo il malware clickjacking può eludere le protezioni di sicurezza, ma ci sono dei modi per proteggersi.
Noto anche come attacco UI redress, il clickjacking è una forma di attacco basato sull'interfaccia che manipola gli utenti inducendoli a cliccare su pulsanti o link mascherati da qualcos'altro.
A differenza dello spoofing di siti Web, in cui la vittima viene indirizzata a un sito Web falso progettato per imitare il sito Web di un'azienda legittima, il clickjacking indirizza l'utente al sito Web originale. Tuttavia, l'aggressore crea una sovrapposizione invisibile sul sito web legittimo utilizzando strumenti HTML come fogli di stile a cascata (CSS) e iframe.
I livelli invisibili vengono creati utilizzando iframe, un elemento HTML utilizzato per incorporare una pagina web o un documento HTML in un'altra pagina web. È trasparente, quindi sembra comunque che tu stia interagendo con un sito web legittimo. Tuttavia, se clicchi su un pulsante su un sito web, giochi a un gioco o esegui un'attività che ritieni innocua, tali clic verranno applicati al sito web invisibile in alto. Questi clic consentono agli hacker di accedere al tuo account, consentendo loro di scaricare malware, prendere il controllo del tuo dispositivo ed eseguire altre attività illecite.
A volte gli aggressori si travestono da addetti al marketing per indurre gli utenti a mettere "Mi piace" a una pagina o a un post sui social media . Questo attacco si chiama likejacking. L'aggressore invia all'utente un video interessante o un'"offerta speciale" e quando clicca su "Riproduci" o interagisce con il contenuto, l'utente clicca accidentalmente sul pulsante Mi piace nascosto.
Un'altra versione del clickjacking, chiamata cursor-jacking, inganna gli utenti dotati di un cursore personalizzato inducendoli a cliccare su link o parti di un sito web con cui non intendevano interagire.
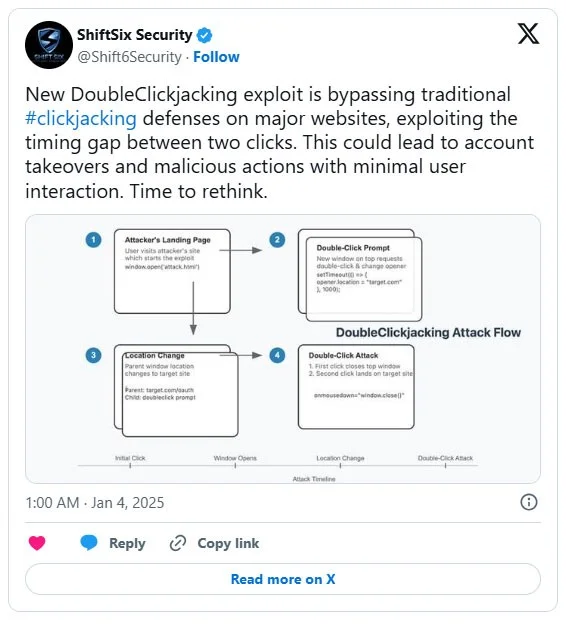
Una variante più avanzata del clickjacking, denominata double clickjacking, sfrutta la tempistica e la sequenza dei doppi clic degli utenti.
Bypassare la protezione antivirus e del browser
Ciò che preoccupa le persone riguardo al clickjacking è il fatto che spesso riesce a bypassare i software antivirus e antimalware. Poiché questi attacchi si verificano su siti web affidabili e non sempre comportano il download di nulla, i software antivirus tradizionali potrebbero non rilevarli.
La maggior parte dei browser è dotata di protezioni integrate, ma come tutti sappiamo, gli hacker sono sempre alla ricerca di nuovi modi per sfruttare gli utenti online. La maggior parte degli attacchi di clickjacking più basilari vengono bloccati in modo efficace, ma non gli attacchi di doppio clickjacking.
Invece di far sì che accada qualcosa di dannoso al primo clic, il codice dell'aggressore inserisce una sovrapposizione dirottata prima di chiederti di fare clic una seconda volta. Questo può avvenire sotto forma di un semplice doppio clic per confermare l'azione o di un fastidioso CAPTCHA. Al secondo clic, potresti installare accidentalmente un plugin e consentire all'aggressore di accedere al tuo account.
Al momento, i browser potrebbero non rilevare questa versione più complessa perché non utilizza la consueta configurazione iframe, esponendoti ad un rischio elevato di diventare vittima di clickjacking. Questo non si limita solo ai browser desktop; Anche gli utenti di dispositivi mobili vengono presi di mira con richieste di doppio tocco.
Come il Doublejacking aggira le protezioni del Clickjacking
Molti browser web moderni hanno mitigato il clickjacking tramite misure di sicurezza. Tuttavia, una versione sofisticata chiamata "double clickjacking" è in grado di aggirare le protezioni tradizionali sfruttando la sequenza tra due clic per impossessarsi di account o eseguire azioni non autorizzate.
In un attacco di double clickjacking, elementi dannosi vengono inseriti tra il primo e il secondo clic dell'utente. Per prima cosa, verrai indirizzato a un sito web controllato dall'aggressore e ti verrà chiesto di risolvere un CAPTCHA o di fare doppio clic su un pulsante per autorizzare un'azione. Il primo clic chiuderà o modificherà la finestra superiore (CAPTCHA sovrapposto), mentre il secondo clic farà sì che venga visualizzato il pulsante o il collegamento di autorizzazione precedentemente nascosto. Il secondo clic autorizza il plugin dannoso, facendo sì che l'app OAuth si connetta al tuo account o approvi la richiesta di autenticazione a più fattori.
Cosa puoi fare per proteggerti
Le tecniche di clickjacking sono sofisticate e progettate per ingannare e rubare i tuoi clic, ma ci sono alcune cose che puoi fare per proteggerti.
Mantieni sempre aggiornati i tuoi dispositivi e browser. Prestate attenzione alle patch di sicurezza e agli aggiornamenti software e installateli non appena disponibili. Gli ingegneri rilasciano regolarmente patch per risolvere le vulnerabilità della sicurezza e proteggere gli utenti da nuovi attacchi.
Siate diffidenti nei confronti delle richieste di doppio clic, soprattutto su siti web che non conoscete.
Controlla sempre attentamente gli URL dei siti web che visiti. Gli aggressori possono utilizzare tecniche di typosquatting per acquistare versioni legittime di domini che presentano differenze minime, come l'aggiunta di una "a" o di un trattino al dominio, come "ama-zon.com".
Evita di cliccare sui link se non sei sicuro della fonte. Puoi utilizzare uno strumento di verifica dei sitelink per verificare se il link è sicuro.
Gli aggressori spesso sfruttano la fiducia che riponiamo nei siti web legittimi e le azioni di base che spesso eseguiamo senza pensarci, come il doppio clic. Per proteggerti, rallenta sempre e pensa prima di cliccare.