Home
» Come fare
»
Guida dettagliata alla protezione di Debian 12 per la conformità CIS
Guida dettagliata alla protezione di Debian 12 per la conformità CIS
In breve: rafforza la sicurezza di Debian 12 selezionando la versione del benchmark CIS e il profilo workstation corrispondenti, applicando le relative raccomandazioni in un ambiente di test ripristinabile e raccogliendo le prove per ogni controllo. Una manciata di comandi shell non è sufficiente a certificare la conformità CIS di una macchina. La versione del benchmark, il profilo, l'ambito, le eccezioni e il metodo di verifica sono tutti elementi fondamentali.
Scenario esemplificativo: immaginiamo un'amministratrice di nome Maya che prepara un desktop Debian 12 da utilizzare per il lavoro interno in ufficio. Questo è un esempio ipotetico, non un'implementazione o un test documentato. Maya desidera una configurazione di base affidabile, evitando di bloccare accidentalmente il proprio account o di compromettere le funzionalità del desktop. La stessa sequenza di decisioni aiuta gli amministratori ad adattare il benchmark a una workstation reale.
Quale benchmark e profilo CIS dovresti utilizzare?
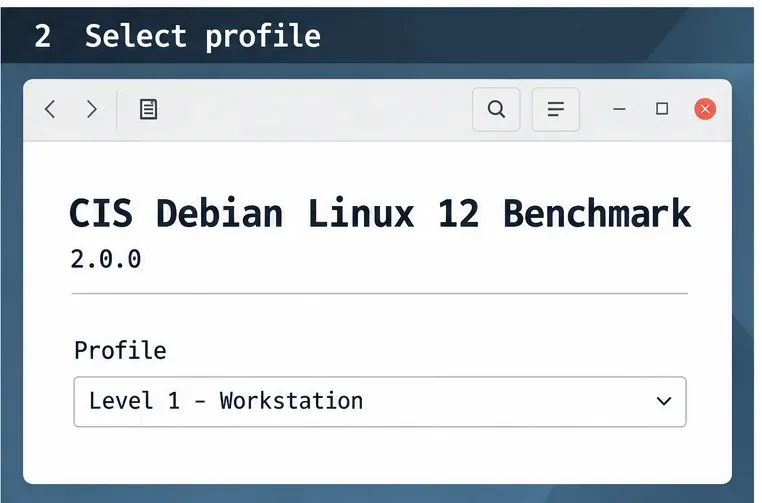
Iniziate con il benchmark esatto, non con una generica checklist di "hardening di Debian". Al 9 ottobre 2026, CIS elenca il CIS Debian Linux 12 Benchmark v2.0.0 . Scaricate il documento ufficiale e annotate la versione e i dettagli di pubblicazione; una revisione futura potrebbe modificare le raccomandazioni. CIS dichiara che i suoi PDF di benchmark sono disponibili gratuitamente per uso non commerciale, mentre alcuni strumenti di valutazione e kit di compilazione richiedono l'iscrizione. Consultate la pagina CIS Debian Linux Benchmark aggiornata prima di selezionare i materiali di valutazione.
Scegli il profilo che meglio si adatta all'utilizzo del computer e all'ambito di applicazione richiesto. Se il benchmark corrente di Debian 12 offre un profilo per workstation, esamina tale profilo per un desktop; non dare per scontato che i controlli server siano compatibili con un endpoint grafico. Se la tua organizzazione utilizza un profilo diverso o una baseline personalizzata, segui tale requisito e documenta la mappatura. Maya dovrebbe innanzitutto registrare la versione del benchmark e il profilo workstation scelto nel suo ticket di modifica, anziché applicare indiscriminatamente ogni raccomandazione.
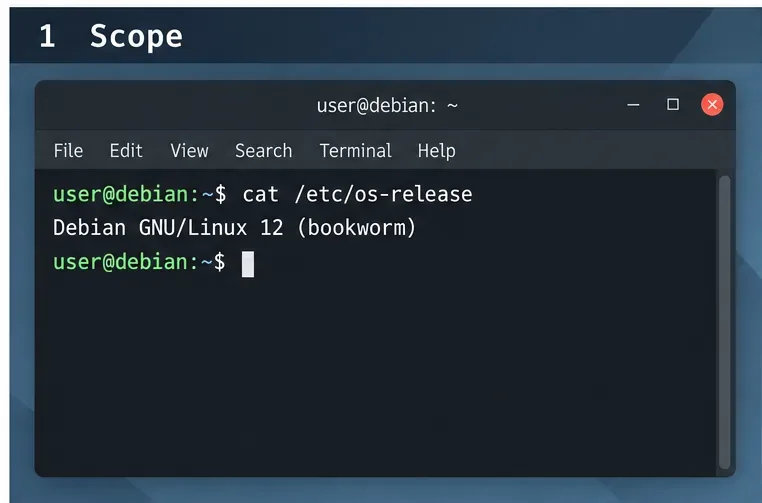
Prima di applicare un benchmark di Debian 12, verificare che il sistema host riporti Debian GNU/Linux 12 (bookworm).
È possibile ripristinare il sistema in modo sicuro se un aggiornamento di sicurezza compromette il desktop?
Prima di modificare le impostazioni di sistema, crea un backup ripristinabile e testalo su una macchina virtuale o una workstation di riserva. Verifica di disporre di una console locale funzionante, di un supporto di ripristino e dell'accesso al backup. Nel caso di una macchina virtuale, crea uno snapshot e verifica di sapere come ripristinarlo. Uno snapshot non sostituisce un backup separato nel caso in cui il disco virtuale o l'host possano guastarsi.
Tieni un registro delle modifiche con il numero della raccomandazione, l'impostazione originale, la nuova impostazione, la motivazione e il comando di ripristino o la copia del file. Applica un piccolo gruppo di modifiche correlate, riavvia o riavvia solo il servizio pertinente e verifica l'accesso, la rete, l'audio, la stampa e le applicazioni necessarie. Maya può utilizzare questo processo a fasi per identificare quale modifica specifica ha causato una regressione, invece di trovarsi di fronte a un grande gruppo di modifiche non rintracciabili.
Un'istantanea precedente alla modifica fornisce un punto di ripristino visibile per la postazione di lavoro ipotetica.
Quali impostazioni sono abilitate sulla macchina prima di modificarle?
Innanzitutto, acquisisci una configurazione di base. Esamina la versione del sistema operativo, i pacchetti installati, i servizi in esecuzione, le unità abilitate, i socket in ascolto, gli utenti locali e le regole del firewall correnti. Ad esempio:
Questi comandi forniscono un inventario, non un verdetto di conformità. Confronta l'output con i controlli applicabili al profilo scelto. Esamina listener o servizi inattesi, ma distingui i componenti desktop essenziali dal software opzionale rivolto alla rete. Annota il motivo per cui un servizio è necessario prima di decidere se mantenerlo.
Eseguire un inventario dei servizi in esecuzione e confrontare l'output effettivo dell'host con i servizi richiesti dalla workstation.
Debian 12 riceve ancora aggiornamenti di sicurezza?
Prima di valutare la configurazione, assicurati che il sistema sia aggiornato e supportato. Debian 12 Bookworm è ora nella versione oldstable; le informazioni di rilascio di Debian indicano che il periodo di supporto a lungo termine (LTS) terminerà il 30 giugno 2028. La copertura può variare a seconda dell'architettura e dei pacchetti, quindi verifica se i pacchetti presenti sul tuo sistema sono supportati. Consulta le informazioni di rilascio di Debian Bookworm e la pagina sulla sicurezza del supporto a lungo termine di Debian per conoscere l'ambito di applicazione e gli avvisi attuali.
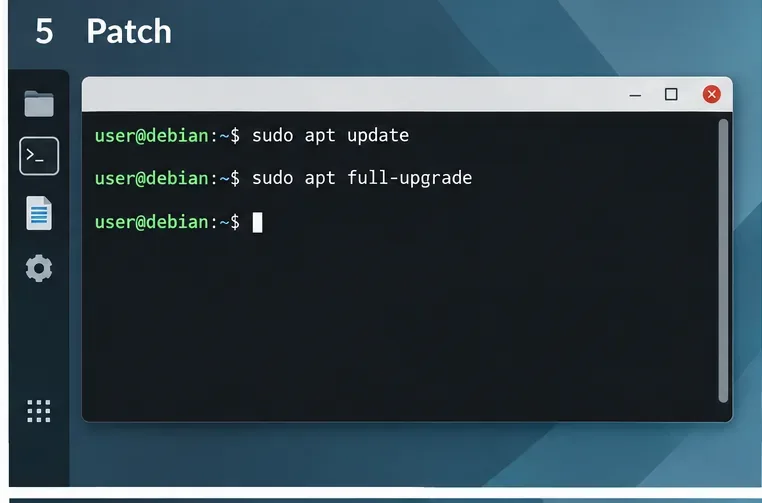
Su un sistema gestito, segui le procedure di repository e manutenzione della tua organizzazione. Su una macchina di test personale, esamina le modifiche in sospeso prima di applicarle:
sudo apt update
sudo apt full-upgrade
Riavvia il sistema quando un aggiornamento lo richiede, quindi ricontrolla e annota la data. Il pacchetto di Debian unattended-upgradespuò automatizzare gli aggiornamenti se configurato correttamente, ma l'automazione non elimina la necessità di verificare che le fonti di sicurezza corrette siano abilitate e che gli aggiornamenti vengano effettivamente installati.
Prima di iniziare la valutazione della configurazione, esaminate le modifiche al pacchetto e completate l'aggiornamento pianificato.
Quali pacchetti e servizi sono realmente necessari?
Utilizzate i suggerimenti relativi a servizi e pacchetti forniti dal benchmark come spunti per la revisione. Disabilitate o rimuovete solo i componenti non necessari e la cui modifica può essere effettuata in sicurezza. Un computer desktop può dipendere da servizi di rete, stampa, Bluetooth, gestione del display, accesso remoto o supporto hardware. La risposta corretta dipende dal tipo di lavoro dell'utente e dalle politiche aziendali.
Prima di modificare un'unità, verifica il suo stato e le sue dipendenze. Preferisci una modifica reversibile del livello di servizio alla rimozione completa dei pacchetti finché non ne comprendi l'impatto. Dopo ogni modifica, verifica che il desktop si avvii correttamente e che le funzioni approvate continuino a funzionare. Maya potrebbe, ad esempio, documentare che un servizio di amministrazione remota è necessario per il suo team di supporto e trattarlo come un'eccezione approvata con controlli compensativi, anziché disabilitarlo semplicemente per rendere più ordinata la checklist.
Confronta le unità abilitate con il benchmark e con lo scopo documentato della workstation; le barre sono a scopo illustrativo e non rappresentano l'output del sistema host.
Come si dovrebbero limitare gli account e l'accesso remoto?
Esamina l'appartenenza degli amministratori, gli account inattivi, le policy sulle password e le modalità di connessione remota degli amministratori. Revoca l'accesso solo dopo aver confermato la proprietà e i percorsi di ripristino. Applica le raccomandazioni CIS precise anziché copiare un'impostazione da una guida non pertinente. Per SSH, sshd_config(5)la documentazione di Debian descrive opzioni come PermitRootLogine PermitEmptyPasswords; consulta il manuale di configurazione del server OpenSSH di Debian Bookworm .
Se l'host necessita di SSH, testare una seconda sessione amministrativa prima di chiudere la prima. Convalidare la configurazione sudo sshd -tprima di ricaricare il servizio. Non disattivare l'autenticazione tramite password finché l'accesso basato su chiave non è stato configurato e testato per ogni account richiesto. Se l'accesso remoto non è necessario, seguire le procedure standard e le policy aziendali per la sua disabilitazione e mantenere il ripristino tramite console.
Esaminate insieme lo stato del firewall e le restrizioni SSH, quindi convalidate la configurazione effettiva prima di applicarla.
Quali regole di rete è possibile imporre senza bloccare l'accesso all'account?
Innanzitutto, identifica il traffico in entrata e in uscita necessario, inclusi DHCP, DNS, IPv6, supporto remoto, stampa e qualsiasi servizio locale. Debian utilizza nftables come framework per il filtraggio dei pacchetti; consulta la sezione sul filtraggio dei pacchetti nel Manuale dell'amministratore di Debian . Non applicare un set di regole firewall generico a una workstation senza adattarlo alle esigenze dell'host.
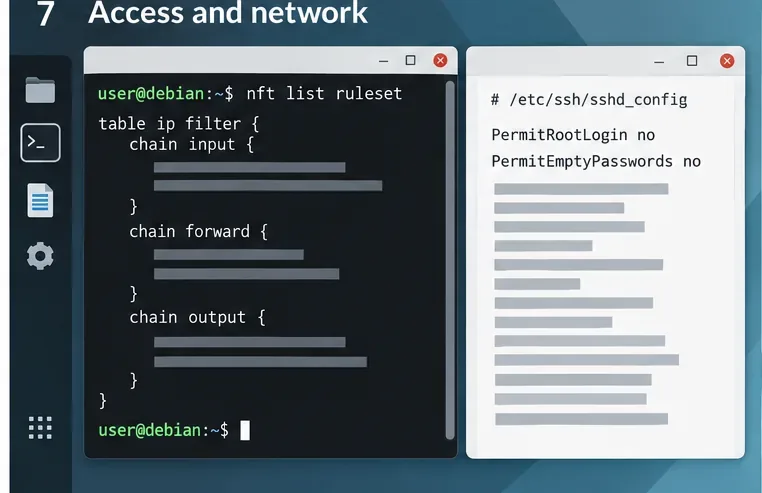
Ispeziona le regole correnti con sudo nft list ruleset. Se modifichi /etc/nftables.conf, controlla la sintassi prima di caricarlo: sudo nft -c -f /etc/nftables.conf. Mantieni disponibile una console o un percorso fuori banda e testa le regole prima di abilitarle in modo permanente. Verifica il comportamento sia di IPv4 che di IPv6 e tutte le funzioni desktop necessarie. Il manuale ufficiale di Debian Bookworm nft documenta le opzioni del comando. Un firewall è un livello di difesa, non un sostituto per le patch, i controlli degli account o la sicurezza delle applicazioni.
Esaminate insieme le regole nftables attive e le impostazioni di accesso remoto pianificate; il contenuto delle regole visualizzato è schematico e non rappresenta una policy completa.
Come si verifica la conformità e si documentano le eccezioni?
Valuta ogni raccomandazione applicabile rispetto alla versione e al profilo di riferimento esatti. Registra uno stato come superato, non superato, non applicabile o eccezione in base al metodo di valutazione della tua organizzazione e allega la documentazione di supporto: output del comando, percorso di configurazione, stato del pacchetto o un riferimento di eccezione approvato. Non contrassegnare un controllo come superato solo perché è stato eseguito un comando correlato.
La registrazione degli eventi di audit può supportare le indagini e la raccolta di prove. auditdIl pacchetto di Debian fornisce strumenti in userspace per il sistema di audit del kernel Linux; la sola installazione non garantisce che le regole richieste siano configurate o che la conservazione dei log sia conforme alle policy. Utilizzare le raccomandazioni di audit specifiche del benchmark e verificare i record effettivi e il comportamento del servizio. La pagina del benchmark di CIS attualmente identifica CIS-CAT Pro e i Build Kit come risorse per i membri; consultare la pagina ufficiale aggiornata per la disponibilità degli strumenti e le relative licenze.
Ripetere la valutazione dopo la correzione e dopo modifiche significative al sistema. Conservare i risultati, le eccezioni e le prove insieme alla documentazione relativa all'asset. Il benchmark fornisce una base di riferimento per la configurazione; la conformità dipende dai requisiti applicabili e da una valutazione completa e documentata. Questa guida illustra un flusso di lavoro sicuro, ma non certifica il desktop ipotetico di Maya né alcuna macchina reale.
Raccogli lo stato effettivo del servizio di audit e le prove di controllo sull'host; la tabella vuota mostrata qui non contiene alcun risultato di valutazione.