Home
» Come fare
»
How to Mount a Remote SSHFS Directory Automatically at Boot in Debian
How to Mount a Remote SSHFS Directory Automatically at Boot in Debian
To mount a remote SSHFS directory automatically in Debian, configure noninteractive SSH authentication and add an SSHFS entry to /etc/fstab. With systemd, you can either connect during boot or activate an automount at boot and connect when the directory is first accessed. The second approach is useful when the remote server or network may be unavailable during startup.
This reference uses Debian 13 “trixie” documentation reviewed on October 9, 2026, including SSHFS 3.7.3 and systemd 257 documentation. The commands are configuration examples, not results from a tested deployment. Check your installed manuals if you use another release.
Choose when the SSHFS connection should start
Requirement
Configuration choice
Expected behavior
Make the directory available on demand after boot
Use x-systemd.automount
The first access triggers the remote mount.
Attempt the remote connection during boot
Omit x-systemd.automount
systemd starts the mount as part of startup.
Allow startup to continue if storage is unavailable
Use nofail
The mount is not a required boot dependency.
An application must wait for this storage
Add a dependency to that application’s service
The application starts only after the mount succeeds.
The main example uses an on-demand mount. The distinction matters: an active automount does not mean an SSHFS connection already exists. See Debian’s systemd automount manual for the relationship between the automount and its matching mount unit.
Before you start
The Debian client uses systemd and you have sudo access.
The remote account supports SFTP and can access the intended directory.
The client can reach the remote host, including any required VPN or jump host.
You have a way to verify the remote server’s SSH host-key fingerprint.
The local mount point is empty and is not a critical system directory.
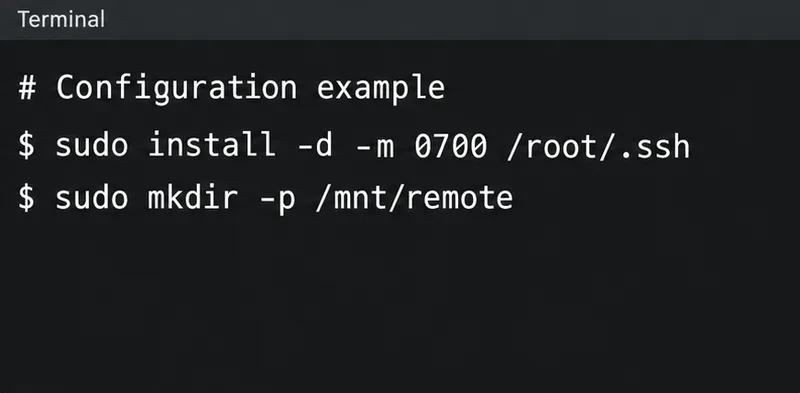
Replace files@storage.example.net:/srv/data with your remote username, hostname, and directory. The hostname is a placeholder. The local mount point is /mnt/remote; the dedicated key is /root/.ssh/sshfs_boot.
This is an administrator-managed system mount. It runs locally as root but logs into the remote server as files, not remote root. The SSHFS project documentation generally recommends running ordinary interactive mounts as a regular user. A system boot mount requires deliberate credential and access management.
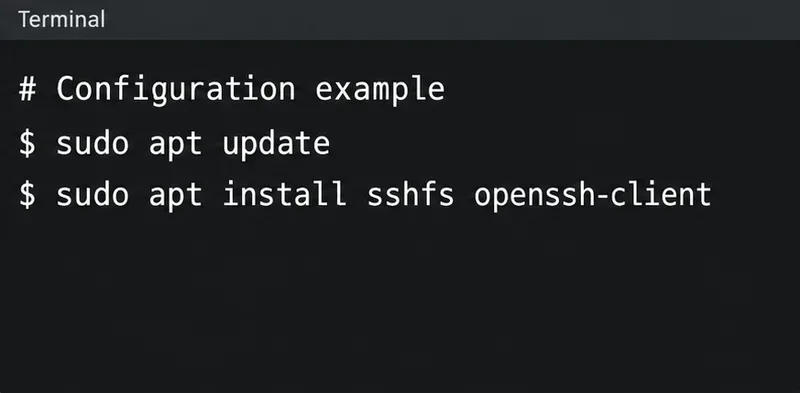
Install SSHFS on the Debian client. The remote system needs working SFTP service; it does not need an SSHFS installation just to serve files. If package installation fails, resolve the repository or connectivity issue before editing boot configuration.
Install the SSHFS client and OpenSSH tools on Debian.
Non sovrascrivere una chiave esistente in quel percorso. Scegli un altro nome, se necessario, e utilizzalo in modo coerente di seguito. La passphrase vuota è intenzionale in questo esempio di sblocco automatico: non c'è nessuno disponibile a sbloccare la chiave durante l'avvio. Proteggi il client e concedi all'account remoto solo le autorizzazioni di directory necessarie. Se la tua policy richiede chiavi crittografate, predisponi invece un meccanismo di sblocco automatico gestito.
Durante la configurazione della connessione, confronta l'impronta digitale della chiave host visualizzata con un valore ottenuto dall'amministratore del server tramite un canale attendibile prima di accettarla. Il comando viene eseguito come root locale, quindi il record della chiave host standard viene memorizzato nei file SSH di root. Se la configurazione basata su password è disabilitata sul server, chiedi all'amministratore di installare la chiave pubblica.
Successivamente, testa SFTP con la stessa identità e lo stesso file host-key che verranno utilizzati per il mount di avvio:
Al prompt SFTP, utilizzare ls /srv/data, quindi bye. Questo deve funzionare senza richiesta di password o conferma. BatchMode=yesimpedisce l'autenticazione interattiva; l'impostazione esplicita della chiave host preserva la verifica. Queste opzioni sono definite nel manuale di configurazione del client OpenSSH .
Per una porta non predefinita, utilizzare -p 2222con ssh-copy-id, -P 2222con sftp e port=2222nelle opzioni SSHFS. Se è necessario un jump host, configurare e testare tale percorso anche nel contesto SSH di root.
Autorizzare la chiave pubblica dedicata per l'account remoto di esempio; verificare l'impronta digitale dell'host durante la configurazione.
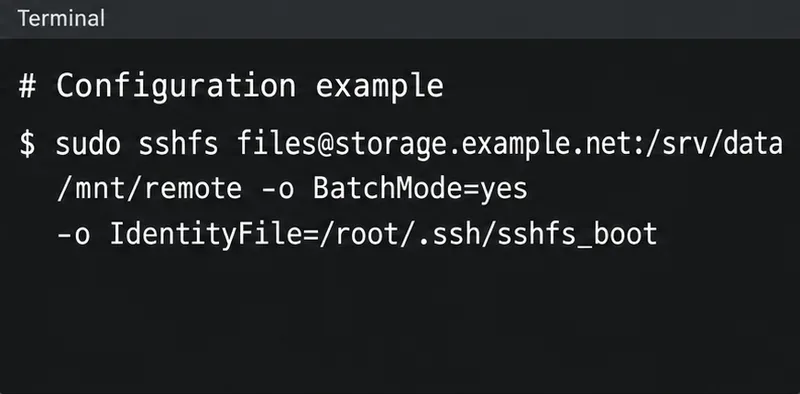
Verifica che la voce appartenga alla directory remota desiderata. Questo esempio inizialmente consente l'accesso solo al proprietario del mount locale, root, quindi usa sudo per la verifica. Completa la configurazione smontando il mount prima di avviare la configurazione gestita da systemd. Chiudi le shell e le applicazioni che utilizzano la directory se è occupata.
SSHFS utilizza i permessi dell'account remoto. Essere root sul client non garantisce permessi aggiuntivi sul server. Correggi qui eventuali errori di autenticazione, SFTP o percorso remoto prima di rendere permanente la configurazione.
Il terminale mostra un esempio di montaggio manuale; utilizzare il comando completo e le opzioni di verifica presenti nel testo.
5. Aggiungere la voce persistente fstab
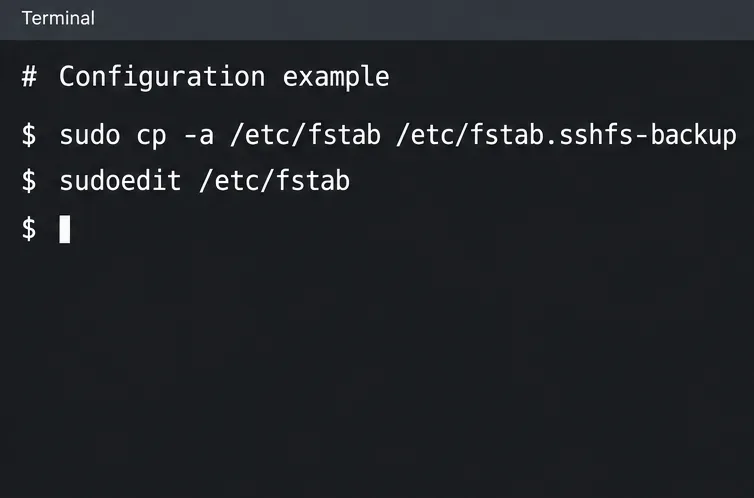
sudo cp -a /etc/fstab /etc/fstab.sshfs-backup
sudoedit /etc/fstab
Se il backup esiste già, scegli un nome file di backup diverso. Aggiungi quanto segue come un'unica riga , sostituendo il server e il percorso di esempio:
Il manuale SSHFS di Debian specifica sshfscome tipo di filesystem fstab e accetta fuse.sshfsper compatibilità. I campi finali disabilitano la pianificazione del dump e del controllo del filesystem per questa voce. Consultare il riferimento al formato fstab se i percorsi contengono spazi.
Opzione
Scopo
_netdev
Classifica il punto di montaggio come dipendente dalla rete.
nofail
Proseguiamo l'avvio senza richiedere questo punto di montaggio.
x-systemd.automount
Crea un montaggio automatico attivato dall'accesso.
x-systemd.mount-timeout=30s
Limita il tempo di attesa del comando di montaggio iniziale.
ConnectTimeout=10
Stabilisce i limiti della connessione SSH.
reconnecte impostazioni server-alive
Aiuta a rilevare una connessione interrotta e a ristabilirla.
Le opzioni specifiche di systemd sono documentate nel manuale di mount di Debian systemd . Il timeout di mount non impone una scadenza a ogni successiva operazione sui file.
Eseguire un backup di fstab prima di aggiungere la voce SSHFS permanente.
6. Ricarica systemd e attiva l'automount
sudo findmnt --verify --verbose
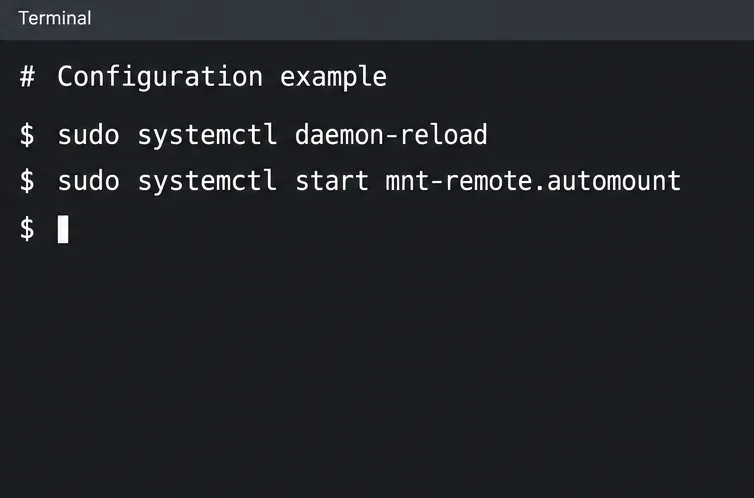
sudo systemctl daemon-reload
sudo systemctl start mnt-remote.automount
systemctl status mnt-remote.automount
sudo ls /mnt/remote
findmnt -t fuse.sshfs
Prima di continuare, esaminate i messaggi di verifica. Il manuale di findmnt descrive la verifica di fstab; questa verifica controlla la configurazione, non il funzionamento delle credenziali remote. L'accesso alla directory esegue un test di connessione separato.
I nomi delle unità sopra riportati corrispondono a /mnt/remote. Per un percorso diverso, ricavare il nome del mount con systemd-escape --path --suffix=mount /your/path. Le unità generate da fstab non necessitano di un systemctl enablecomando separato.
Se si desidera un tentativo di connessione durante l'avvio, rimuovere x-systemd.automountdalla voce. Dopo aver rilasciato gli utenti della directory, arrestare le unità di automount e mount, ricaricare systemd e avviare l'unità di mount corrispondente. Mantenere nofailse lo storage deve rimanere opzionale.
Riavvia systemd e avvia l'unità automount generata.
7. Verificare il comportamento dopo un riavvio
Riavviare in un momento opportuno per la manutenzione. Con la configurazione on-demand, verificare prima l'automount, quindi accedere alla directory:
systemctl status mnt-remote.automount
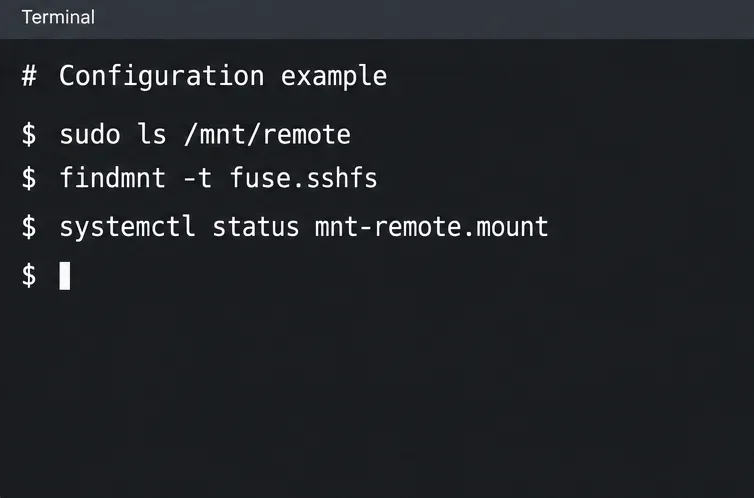
sudo ls /mnt/remote
systemctl status mnt-remote.mount
findmnt -t fuse.sshfs
I segnali attesi sono un automount attivo dopo l'avvio e un mount SSHFS effettivo dopo l'accesso. La autofssola presenza di una voce non dimostra che i file remoti siano connessi. Verificate un file o una directory remota nota, non solo che la cartella del punto di mount locale esista.
Se un'applicazione deve disporre di questo spazio di archiviazione prima dell'avvio, aggiungere un componente aggiuntivo al suo servizio contenente:
[Unit]
RequiresMountsFor=/mnt/remote
Questa dipendenza, documentata in systemd.unit , scarica e ordina i mount necessari. Ricarica systemd e verifica separatamente l'avvio dell'applicazione. L'applicazione necessita inoltre delle opportune autorizzazioni di accesso locale.
Accedere alla directory, quindi esaminare il mount SSHFS effettivo e lo stato della sua unità.
8. Risoluzione dei problemi in base al tipo di errore
Ripeti il test SFTP del contesto radice; verifica la chiave selezionata e l'autorizzazione remota.
La verifica della chiave host non riesce
Verifica l'impronta digitale del server e la voce known_hosts dell'utente root. Esamina attentamente una chiave modificata prima di aggiornarla.
Risoluzione del nome o errore di connessione
Verifica la configurazione di DNS, routing, accesso alle porte, avvio della VPN e disponibilità dell'host intermedio.
sudo può leggere i file ma un utente locale non può
Esaminare le politiche di accesso e la mappatura della proprietà di FUSE.
Mount è occupato
Chiudere i processi la cui directory di lavoro o i cui file aperti si trovano nella sottocartella del punto di montaggio.
network-online.targetSi tratta di un punto di sincronizzazione all'avvio, non di una garanzia che un server o una VPN specifici siano raggiungibili. La spiegazione di systemd network-online descrive tale limitazione.
Per consentire l'accesso intenzionale da parte di un utente locale, si consiglia di aggiungere allow_other,default_permissions,uid=1000,gid=1000, sostituendo gli ID locali effettivi. Questo espone l'accesso oltre il proprietario del mount, mentre i controlli dei permessi del kernel continuano ad essere applicati. Le opzioni UID/GID modificano la proprietà presentata, non la proprietà lato server. I mount root non richiedono user_allow_otherin fuse.conf; tale policy consente ai mount non root di richiedere un accesso più ampio. Consultare il manuale dei permessi di FUSE . Eseguire nuovamente il test come utente dell'applicazione previsto dopo aver modificato queste opzioni.
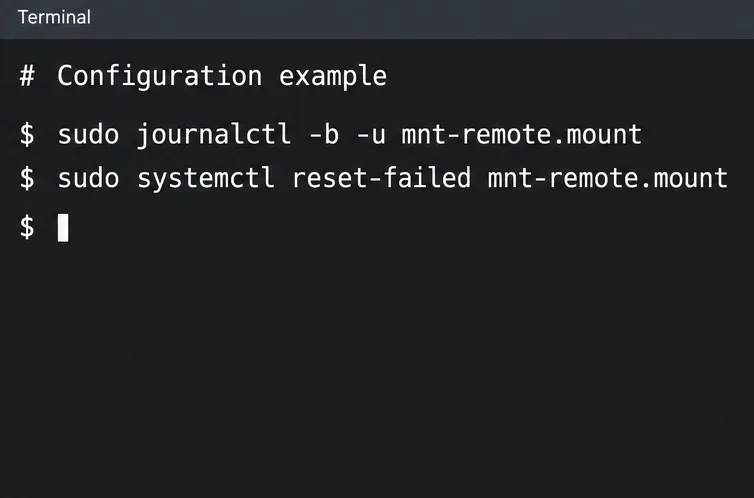
Dopo aver risolto il problema di fondo, cancellare lo stato di montaggio non riuscito e riprovare ad accedere:
sudo systemctl reset-failed mnt-remote.mount
sudo ls /mnt/remote
Reconnect non garantisce un ripristino trasparente per tutte le applicazioni: i file precedentemente aperti potrebbero non funzionare correttamente e potrebbe essere necessario riaprirli. Le operazioni di scrittura interrotte possono causare la perdita di dati. Se il carico di lavoro richiede maggiori garanzie in caso di guasto, è consigliabile scegliere un'altra architettura di storage.
Leggere prima il registro di montaggio; ripristinare lo stato di errore dopo averne corretto la causa.
Lista di controllo operativa e rollback
La modalità SFTP automatica funziona utilizzando l'identità di avvio esatta.
La chiave host viene verificata e memorizzata nel file previsto.
La voce fstab viene analizzata e non contiene password o contenuti di chiavi private.
Dopo il riavvio, l'accesso produce l'elenco remoto previsto.
L'utente o il servizio locale effettivo può leggere i file richiesti.
Hai compreso come l'applicazione gestisce la memoria non disponibile.
Per disabilitare la configurazione, arresta le applicazioni che utilizzano la directory, arresta mnt-remote.automounte mnt-remote.mount, rimuovi solo questa voce da fstab ed esegui sudo systemctl daemon-reload. Mantieni le altre voci di fstab. La rimozione della configurazione di mount non elimina i file remoti né revoca la chiave di autorizzazione remota.