Home
» Come fare
»
Disattivare gli utenti Matrix inattivi senza eliminare la cronologia delle stanze
Disattivare gli utenti Matrix inattivi senza eliminare la cronologia delle stanze
Per rimuovere un account Matrix locale inattivo dal servizio, utilizzare POST /_synapse/admin/v1/deactivate/<user_id>l'endpoint di Synapse dopo aver esaminato l'account e i relativi dispositivi. Synapse definisce questa operazione "disattivazione": revoca le credenziali e rimuove l'utente dalle stanze, ma non elimina definitivamente il record dell'account o i messaggi dell'utente. La documentazione corrente di Synapse v1.157 distingue inoltre la disattivazione dal eraseflag opzionale, che ha effetti più limitati di quanto molti amministratori si aspettino. Consultare la documentazione dell'API di amministrazione utenti di Synapse . Questi passaggi seguono il riferimento API di Synapse v1.157, verificato il 10 ottobre 2026; verificare il comportamento con la documentazione per la versione in uso.
Con "eliminare" si intende la cancellazione definitiva dell'account?
No. L'operazione supportata dall'API di amministrazione è la disattivazione. Rimuove i token di accesso attivi, i dispositivi e le chiavi di crittografia end-to-end, i pusher, l'hash della password, gli ID di terze parti e le iscrizioni alle stanze dell'utente. Gli inviti in sospeso vengono rifiutati e i dati dell'account vengono rimossi. Si tratta di una modifica consequenziale anche quando eraseè falso.
Questa impostazione "erase": truerimuove inoltre il nome visualizzato dell'utente, l'URL dell'avatar e i campi del profilo personalizzati, e contrassegna l'account come cancellato. Non elimina i messaggi inviati o ricevuti, i file multimediali caricati, le mappature degli ID SSO o qualsiasi altro record che possa contenere dati personali. I membri esistenti della stanza possono ancora visualizzare i messaggi dell'utente; la documentazione afferma che tali messaggi sono nascosti agli utenti che si uniscono alla stanza in un secondo momento. Non considerare questo flag API come un flusso di lavoro di cancellazione legale completo. Segui le procedure di conservazione e privacy della tua organizzazione prima di utilizzarlo. Esamina gli effetti esatti di disattivazione e cancellazione .
Se hai bisogno di una restrizione reversibile durante un'indagine su un account, considera l'endpoint di sospensione di Synapse. La sospensione blocca azioni come l'invio di messaggi, l'accesso alle stanze e l'invio di inviti, pur mantenendo la possibilità di riattivare l'account. La disattivazione è più adatta per un account che ha superato la procedura di offboarding o di inattività.
Come si può verificare che un account sia effettivamente inattivo?
Non esiste una soglia di inattività universale. Impostane una in base alle policy della tua organizzazione, quindi verifica l'attività effettiva del dispositivo anziché considerare una vecchia data di registrazione come prova. Un account inattivo potrebbe appartenere a un servizio, a un client utilizzato raramente o a una persona in congedo. Escludi le identità di servizio e gli amministratori di homeserver dalla pulizia, a meno che il proprietario non ne abbia approvato la rimozione.
Utilizza un token di amministratore del server proveniente da un host attendibile. Un token di amministratore di sala non è sufficiente. Synapse consiglia di evitare /_synapse/admin/l'accesso tramite reverse proxy pubblico e di effettuare le richieste API di amministrazione dall'host Synapse, quando possibile. Invia il token nell'intestazione Authorization; non incollarlo in uno script condiviso né pubblicarlo nei log. Consulta le linee guida per l'autenticazione e l'accesso all'API di amministrazione di Synapse .
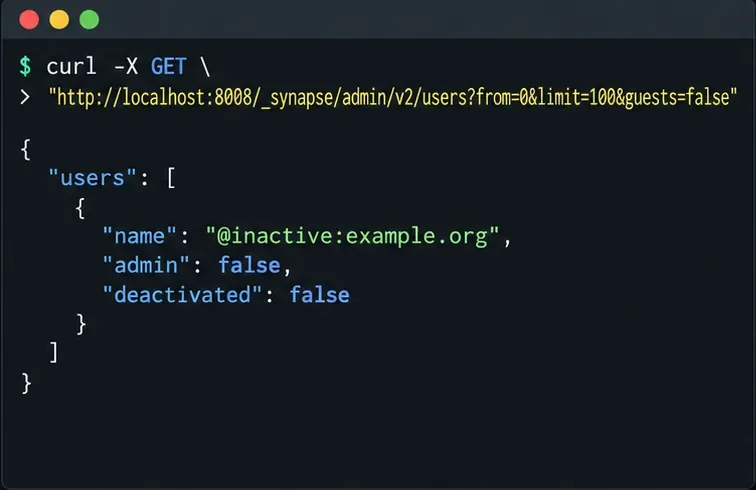
Elenca gli account locali e rivedi il candidato. L'endpoint di elenco v2 impagina i risultati con ; usa il valore restituito come valore next_tokendella richiesta successiva . Il filtro opzionale esclude gli ospiti, ma Synapse documenta che questo parametro non è supportato quando è abilitata l'integrazione con Matrix Authentication Service. Rimuovilo in tale configurazione.fromguests=false
nameEsamina i campi , admin, user_type, e restituiti deactivated. L'elenco esclude per impostazione predefinita gli account disattivati. L'esempio seguente mostra un singolo candidato; un server reale potrebbe restituire più pagine.
Esempio di output dell'elenco utenti: verificare l'ID Matrix esatto, lo stato di amministratore e lo stato di disattivazione corrente prima di procedere.
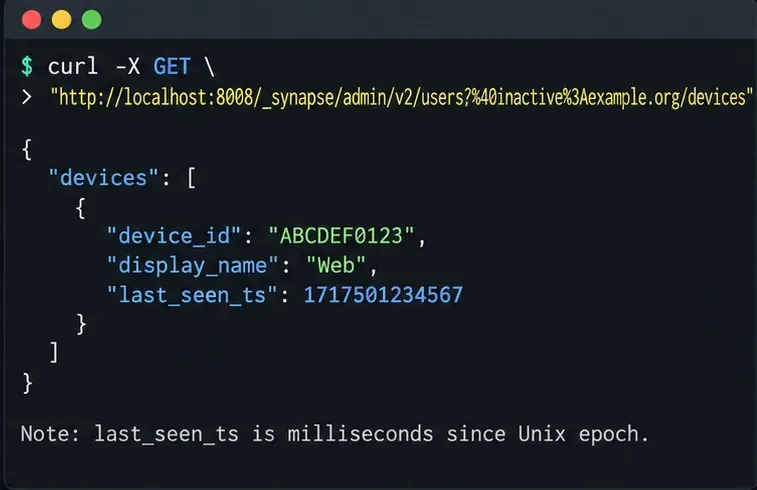
Controlla i dispositivi del candidato. Richiedi GET /_synapse/admin/v2/users/<user_id>/devices. Confronta l'ora di ciascun dispositivo last_seen_tscon la data limite definita dalla tua policy; si tratta di un timestamp in millisecondi, in formato Unix-epoch, che può essere obsoleto di qualche minuto. Consideralo come una prova da esaminare, non come una decisione di eliminazione automatica.
Sostituisci l'ID matrice di esempio con l'utente locale che hai esaminato. Se un dispositivo è stato utilizzato di recente, interrompi e conferma con il proprietario. Se i timestamp sono vecchi ma l'account è un amministratore, un bot, un'identità di supporto o un utente collegato a SSO, verifica la proprietà e le dipendenze prima di continuare. La documentazione API del dispositivo last_seen_tse le relative unità .
Esempio di output del dispositivo: verifica il valore più recente di last_seen_ts su tutti i dispositivi dell'account rispetto al periodo di inattività approvato.
Come si disattiva un account approvato?
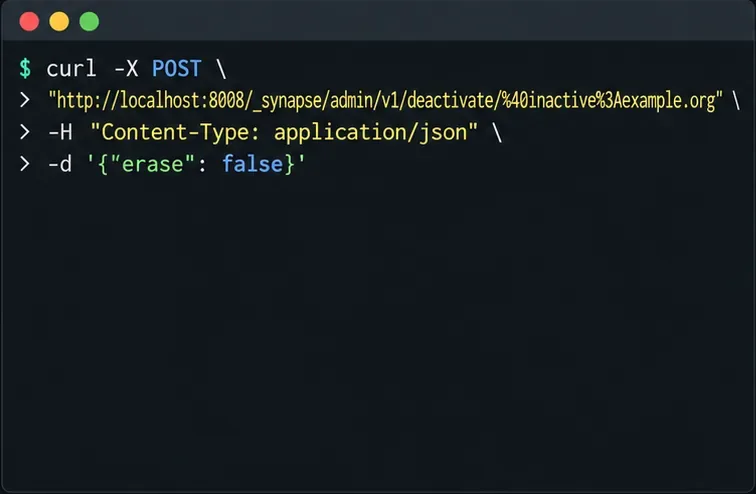
Utilizzare l'ID Matrix locale completo, non un nome visualizzato. L'endpoint di disattivazione accetta un oggetto JSON facoltativo con erase; il valore predefinito è false. Lasciando il valore predefinito, i campi del profilo vengono conservati, ma vengono comunque rimossi sessioni, dispositivi, appartenenze alle stanze e altri dati di disattivazione descritti in precedenza.
Eseguite questa procedura per un utente alla volta. Una risposta positiva non sostituisce la verifica di aver indirizzato correttamente l'account desiderato. Non trasformate un elenco di vecchi timestamp in un ciclo POST di massa finché ogni account non avrà superato i controlli di revisione e conservazione.
Il corpo della richiesta di esempio utilizza erase=false, evitando le azioni aggiuntive di rimozione del profilo e del marcatore cancellato.
Come si verifica il risultato e si sceglie di cancellare?
Interroga nuovamente l'account con GET /_synapse/admin/v2/users/<user_id>. Verifica che la risposta identifichi l'ID Matrix previsto e riporti "deactivated": true. L'account non dovrebbe più avere token di accesso attivi, dispositivi o iscrizioni a stanze. Conserva l'ora della richiesta e l'ID dell'account nel tuo record amministrativo, ma non memorizzare mai il token bearer in tale record.
Imposta questa opzione solo "erase": truese la tua decisione in materia di conservazione o privacy richiede espressamente la rimozione del marcatore di cancellazione e dei campi del profilo da parte di Synapse. Tale impostazione non rimuove comunque la cronologia dei messaggi o i file multimediali caricati. Se hai bisogno di gestirli, utilizza le procedure separate documentate per la redazione degli eventi e la gestione dei file multimediali e verificane gli effetti in modo indipendente. Pianifica attentamente anche prima della disattivazione: la riattivazione potrebbe richiedere l'impostazione di una nuova password per gli account con password locale e le chiavi di crittografia del dispositivo eliminate non possono essere ripristinate semplicemente riattivando l'account.
Esempio di risposta di verifica: conferma che lo stato disattivato sia vero per l'ID utente specifico dopo la richiesta POST.
Per l'account specifico a cui hai fatto riferimento, verifica che la query di follow-up restituisca un risultato "deactivated": true. Se il risultato è diverso o la richiesta presenta un errore, interrompi e analizza la risposta prima di ripetere la POST.