Risoluzione dei problemi di connessione MySQL di ownCloud 10
Scopri se MySQL, PHP, le impostazioni dei socket o i permessi del database stanno bloccando ownCloud 10, quindi verifica una soluzione sicura.
ownCloud Infinite Scale non offre un interruttore 2FA autonomo nella sua interfaccia utente. Per le password monouso basate sul tempo (TOTP), è necessario configurare un provider di identità OpenID Connect come Keycloak, richiedere agli utenti di registrare un autenticatore su tale provider e consentire a quest'ultimo di richiedere l'autenticazione durante l'accesso. Le impostazioni MFA di Infinite Scale sono destinate ai controlli a più fattori sui percorsi protetti; non creano un flusso di registrazione OTP.
Questa guida utilizza Keycloak come esempio di provider di identità. Le etichette esatte dei menu possono variare a seconda della versione di Keycloak. Gli screenshot seguenti sono illustrazioni dell'interfaccia, non acquisizioni di un server testato. La documentazione attuale di ownCloud 8.2 elenca OCIS_MFA_ENABLEDe OCIS_MFA_AUTH_LEVEL_NAMESper l'applicazione a livello di route, introdotta in Infinite Scale 7.3.0.
Innanzitutto, bisogna decidere se gli utenti debbano inserire un secondo fattore di autenticazione a ogni nuovo accesso o solo quando raggiungono una sezione sensibile del servizio. Keycloak può richiedere il TOTP nel flusso di autenticazione del browser. Infinite Scale può richiedere un'autenticazione a più fattori per determinate route utilizzando il claim OIDC Authentication Context Class Reference (ACR). Risolvono problemi correlati ma differenti.
| Approccio | Adatta | Compromesso |
|---|---|---|
| Keycloak TOTP al momento dell'accesso | Organizzazioni che desiderano un secondo fattore per l'accesso tramite browser | Gli utenti necessitano di un'app di autenticazione e di un piano di recupero; le sessioni esistenti possono rimanere valide fino alla loro scadenza o fino a quando gli utenti non effettuano nuovamente l'accesso. |
| Autenticazione a più fattori con step-up su scala infinita | Team che proteggono percorsi o azioni sui dati selezionati | Richiede un IdP che supporti l'autenticazione a più fattori e le attestazioni ACR, oltre a una configurazione corrispondente su entrambi i lati. |
| Chiave di sicurezza o password WebAuthn | I team danno priorità all'autenticazione resistente al phishing | La registrazione, il supporto del dispositivo e il recupero dell'account richiedono pianificazione; si tratta di una scelta di secondo fattore diversa da TOTP. |
Per un'implementazione TOTP semplice, inizia con il flusso di accesso tramite browser di Keycloak. Mantieni l'autenticazione a più fattori (MFA) come policy separata e specifica quando hai bisogno di controlli specifici per il percorso. Consulta la documentazione del proxy ownCloud su ACR e sull'autenticazione a più fattori per il comportamento lato server.
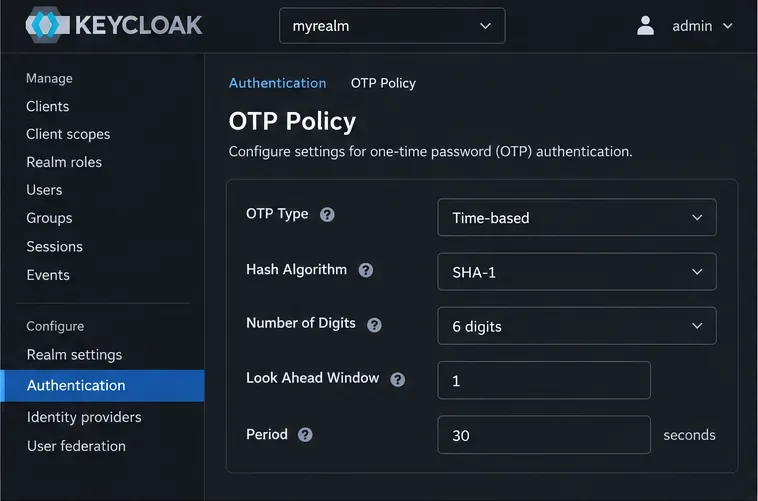
Illustrazione: Impostazioni dei criteri OTP di Keycloak per i codici temporizzati. Verifica i valori effettivi del tuo dominio prima di registrare gli utenti.
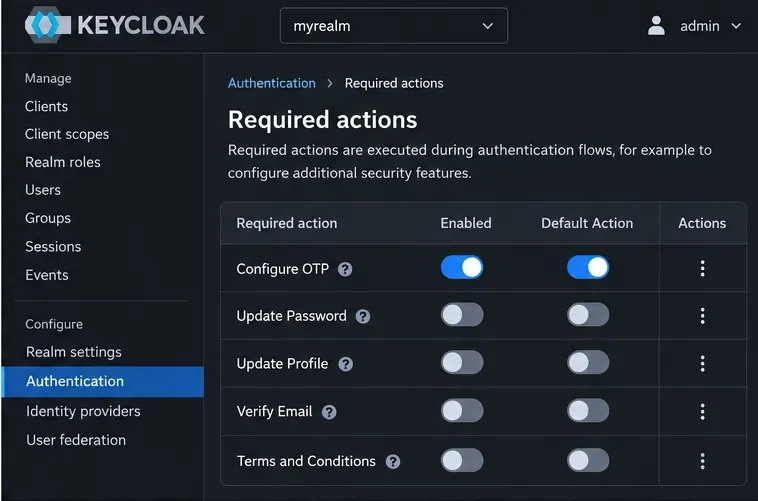
Illustrazione: La configurazione dell'OTP è abilitata come azione obbligatoria e predefinita; gli utenti esistenti necessitano comunque di un piano di registrazione.
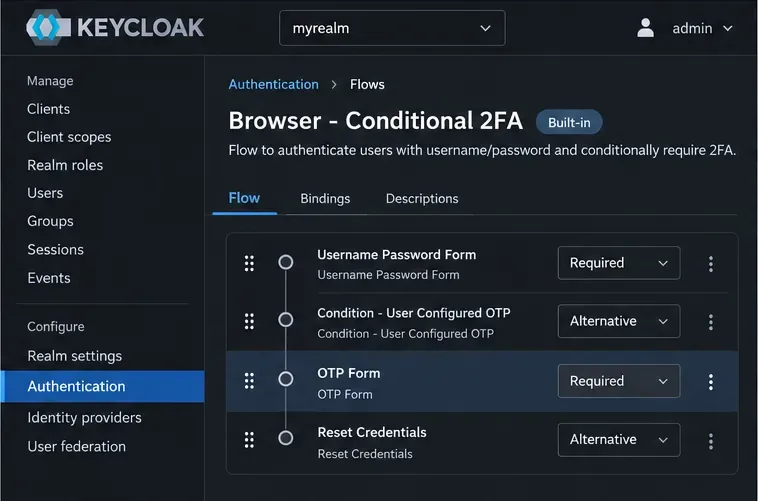
Esempio: un flusso di navigazione che richiede un codice OTP. Implementatelo solo dopo aver testato la registrazione e il recupero dell'account.
Il flusso predefinito del browser di Keycloak può comportarsi in modo condizionale: gli utenti che non hanno registrato un secondo fattore di autenticazione potrebbero non visualizzare la richiesta di OTP a meno che il flusso non venga modificato. Consultare la Guida di amministrazione di Keycloak Server prima di modificare i requisiti del flusso, soprattutto se si utilizzano anche servizi di brokeraggio di identità, chiavi di accesso, client desktop o client per dispositivi mobili.
Per i controlli a livello di percorso, configurare il proxy e il frontend con impostazioni MFA corrispondenti. In una configurazione di distribuzione che accetta variabili d'ambiente, i nomi attuali della versione 8.2 includono:
OCIS_MFA_ENABLED: "true"
OCIS_MFA_AUTH_LEVEL_NAMES: "advanced"
Utilizza lo stesso valore ACR accettato che il tuo provider di identità inserisce nel token di accesso dopo l'autenticazione a più fattori (MFA) riuscita. Configura i percorsi protetti desiderati in base alla documentazione di distribuzione del proxy e del frontend, quindi ridistribuisci i servizi interessati. Questa impostazione è disabilitata per impostazione predefinita e non attiva, di per sé, TOTP né impone l'OTP per ogni accesso. Se un utente raggiunge un percorso protetto senza il livello MFA richiesto, Infinite Scale documenta una risposta 403 con un'intestazione X-OCIS-MFA-Required. Consulta il riferimento alla variabile d'ambiente MFA di ownCloud e la configurazione del servizio proxy .

Illustrazione: il nome corrente della variabile d'ambiente plurale per i livelli di autenticazione MFA accettati; il suo valore deve corrispondere alla dichiarazione ACR dell'IdP.
Testa la policy con un utente normale, un utente non registrato, un amministratore e qualsiasi client desktop o mobile utilizzato dalla tua organizzazione. Verifica che un nuovo accesso tramite browser richieda il codice TOTP e che un codice valido venga accettato. Per la verifica a più livelli, richiedi una route protetta con una sessione che non ha completato l'autenticazione a più fattori (MFA), quindi verifica che la richiesta dell'IdP venga accettata e che la route funzioni dopo l'emissione del livello ACR richiesto.
Prima di richiedere l'OTP su tutto il dominio, è necessario predisporre una procedura di ripristino per l'amministratore. È importante documentare come reimpostare un autenticatore smarrito, mantenere l'accesso alla console del provider di identità ed evitare di affidarsi esclusivamente al telefono di una persona per accedere al servizio. Il TOTP è ampiamente supportato e facile da implementare, mentre WebAuthn offre una maggiore resistenza al phishing; la scelta dipende dai dispositivi, dalla capacità di supporto e dai controlli di ripristino effettivamente disponibili per gli utenti. La knowledge base di ownCloud identifica Keycloak come opzione per l'autenticazione a due fattori su scala illimitata.
Scopri se MySQL, PHP, le impostazioni dei socket o i permessi del database stanno bloccando ownCloud 10, quindi verifica una soluzione sicura.
Rendi obbligatoria la scadenza dei link pubblici in ownCloud Classic, imposta una durata massima e verifica le condivisioni esistenti che potrebbero richiedere una pulizia separata.
Abilita TOTP tramite Keycloak, registra gli utenti in modo sicuro e scopri quando si applicano le impostazioni MFA a livello di percorso di Infinite Scale.
Verifica se il problema è dovuto a un'incompatibilità tra OC10 e 7.x o a un journal CSync danneggiato, quindi applica la soluzione corretta senza eliminare i file sincronizzati.
Scegli HTTP-01 o DNS-01, configura un proxy inverso ownCloud e verifica che Certbot rinnovi automaticamente i certificati HTTPS.
Configura l'accesso LDAP di oCIS, allinea le ricerche di utenti e gruppi e verifica le impostazioni TLS e dello schema prima del rilascio.
Aggiungi un bucket Amazon S3 a ownCloud 10, prepara credenziali ed endpoint compatibili e verifica l'accesso senza confondere un punto di montaggio con lo storage primario.
Pianifica i dump protetti di MariaDB per ownCloud Server, gestisci la modalità di manutenzione in modo sicuro e verifica ogni backup prima di utilizzarlo.
Pianifica una migrazione da ownCloud 10 a oCIS utilizzando l'app supportata, i comandi ordinati, i controlli di identità e un elenco chiaro dei dati che richiedono una gestione separata.
Sostituisci i loghi di ownCloud Classic 10 e personalizza i colori dell'interfaccia web con un'app per temi, evitando al contempo problemi di aggiornamento e di verifica dell'integrità.



