Metti ownCloud su HTTPS con Let's Encrypt e Nginx

Scegli HTTP-01 o DNS-01, configura un proxy inverso ownCloud e verifica che Certbot rinnovi automaticamente i certificati HTTPS.
Termina la connessione TLS su un reverse proxy davanti al server ownCloud, quindi utilizza Certbot per ottenere e rinnovare un certificato Let's Encrypt. Per un singolo hostname pubblico, Nginx con la sfida HTTP-01 è solitamente la soluzione più semplice quando il proxy può accettare connessioni in entrata sulla porta 80. Se la porta 80 non può essere esposta o se è necessario un certificato wildcard, utilizza DNS-01 con un'integrazione DNS automatizzata.
Questo articolo si rivolge a ownCloud Classic Server 11 in Docker con Nginx sullo stesso host Linux. La documentazione attuale di ownCloud indirizza TLS a un proxy. Questi esempi in stile interfaccia utilizzano un nome host segnaposto; sostituiscilo con il tuo.
Se utilizzi già un proxy con terminazione TLS, mantieni la gestione dei certificati su quel proxy anziché aggiungerne un altro. Il plugin Nginx di Certbot ottiene il certificato e modifica l'host virtuale, ma modifica la configurazione di Nginx. Se preferisci gestire tale configurazione manualmente, utilizza la modalità "solo certificato" di Certbot e configura manualmente i percorsi del certificato nel tuo proxy.
| Scelta | Migliore adattamento | Compromesso principale |
|---|---|---|
| HTTP-01 con Nginx e Certbot | Un singolo nome host pubblico con porta TCP 80 in entrata disponibile | Semplice, non richiede segreti API DNS; dipende da un DNS pubblico corretto e dalla raggiungibilità della porta 80. Non può emettere certificati wildcard. |
| DNS-01 con un plugin per provider DNS | La porta 80 è chiusa, il servizio è privato oppure è necessaria una wildcard | Funziona senza una verifica pubblica sul web, ma il rinnovo automatico richiede l'accesso all'API DNS. Utilizzare credenziali con ambito ristretto e proteggerle. |
| Integrazione ACME del proxy esistente | Un proxy gestisce già i certificati per altri siti | Meno componenti in movimento; il comportamento di rinnovo e la configurazione sono specifici di quel proxy. |
Il profilo tlsserver opzionale di Let's Encrypt ha iniziato a emettere certificati con validità di 45 giorni il 13 maggio 2026; i certificati classici predefiniti rimangono validi per 90 giorni fino al passaggio a 64 giorni il 10 febbraio 2027. Certbot spesso programma il rinnovo; verifica il tuo.
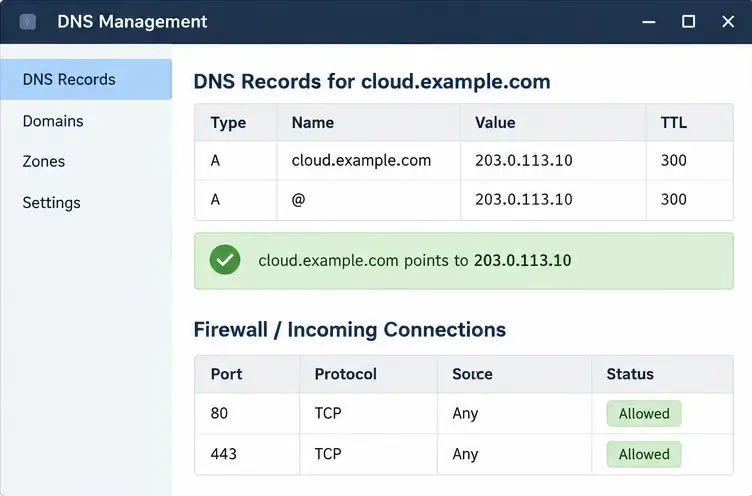
cloud.example.comche punti all'indirizzo IPv4 pubblico del server. Aggiungi un record AAAA solo se IPv6 raggiunge correttamente lo stesso proxy. Consenti il traffico TCP in entrata sulla porta 80 per la convalida HTTP-01 e il traffico TCP sulla porta 443 per le connessioni HTTPS degli utenti, sia sul firewall dell'host che su qualsiasi firewall o router cloud. Verifica il DNS dall'esterno della tua rete..envfile Compose esistente, sostituisci l'hostname di esempio e imposta i valori pertinenti:OWNCLOUD_DOMAIN=cloud.example.com
OWNCLOUD_TRUSTED_DOMAINS=cloud.example.com
OWNCLOUD_OVERWRITE_CLI_URL=https://cloud.example.com
OWNCLOUD_OVERWRITE_HOST=cloud.example.com
OWNCLOUD_OVERWRITE_PROTOCOL=https
OWNCLOUD_TRUSTED_PROXIES=PROXY_SOURCE_IP
HTTP_PORT=127.0.0.1:8080PROXY_SOURCE_IPè un segnaposto: usa l'indirizzo che ownCloud vede effettivamente per il proxy, non un indirizzo di loopback presunto. La configurazione di rete di Docker modifica l'indirizzo sorgente che ownCloud vede. Considera attendibile solo l'indirizzo del proxy o il set minimo richiesto; una fiducia troppo ampia consente ai client di falsificare le informazioni inoltrate. L'esempio ufficiale di Compose pubblica ownCloud sulla porta 8080; associare il lato host al loopback impedisce al listener HTTP dell'app di utilizzare l'interfaccia pubblica quando la mappatura delle porte fornita utilizza ${HTTP_PORT}:8080. Se il tuo Nginx si trova in un container, usa una rete Docker condivisa privata e il relativo indirizzo di servizio invece di questo esempio host-loopback.
Mantieni le impostazioni esistenti del database, di Redis e del volume. Dopo aver modificato il file, ricrea il servizio ownCloud in modo che legga l'ambiente aggiornato: docker compose up -d owncloud.
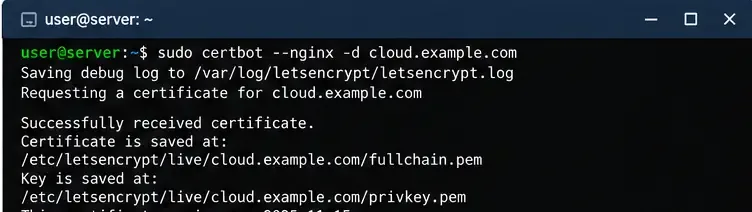
server {
    listen 80;
    server_name cloud.example.com;

    location / {
        proxy_pass http://127.0.0.1:8080;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
    }
}
Abilita il sito utilizzando il layout Nginx della tua distribuzione, quindi controlla e ricarica Nginx con sudo nginx -te sudo systemctl reload nginx. I percorsi di abilitazione del sito variano a seconda della distribuzione. Assicurati che la sfida HTTP ACME sia raggiungibile; non inserire un gate di autenticazione o una regola di reindirizzamento generica davanti al percorso della sfida durante l'emissione del certificato.
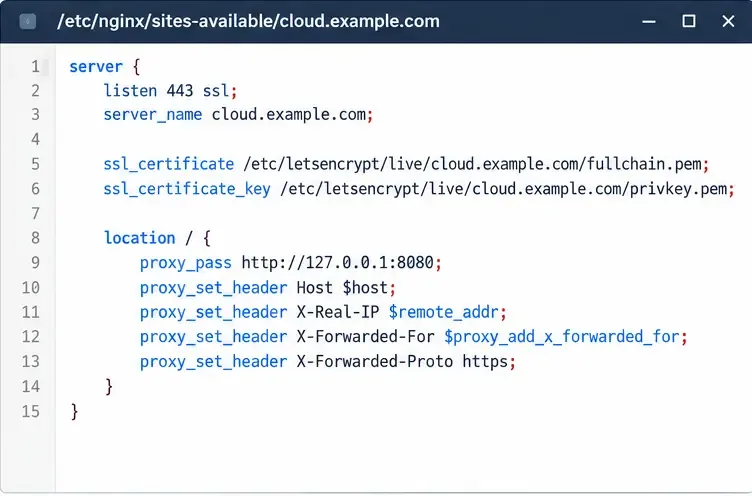
sudo certbot --nginx -d cloud.example.com --redirectIl programma di installazione Nginx di Certbot ottiene il certificato e configura HTTPS e un reindirizzamento da HTTP a HTTPS. Rivedi le modifiche apportate a Nginx prima di accettarle. Se desideri che Certbot emetta il certificato senza modificare Nginx, utilizza sudo certbot certonly --nginx -d cloud.example.com, quindi configura manualmente l'host virtuale TLS con i percorsi risultanti fullchain.peme privkey.pemricarica Nginx. Non pubblicare o incollare mai il file della chiave privata.
Apri https://cloud.example.comda una rete esterna. Verifica che il browser segnali un certificato valido, che ownCloud si carichi senza un loop di reindirizzamento e che i link generati utilizzino HTTPS. Se ownCloud segnala un dominio non attendibile o crea link HTTP, controlla OWNCLOUD_TRUSTED_DOMAINS, OWNCLOUD_OVERWRITE_HOST, OWNCLOUD_OVERWRITE_PROTOCOL, e l'indirizzo proxy attendibile.
sudo certbot renew --dry-run
sudo systemctl list-timers --all | grep -i certbot
Una simulazione di successo verifica il percorso di rinnovo senza sostituire il certificato attivo. Il programma di installazione di Nginx dovrebbe distribuire i certificati rinnovati tramite la sua integrazione per il rinnovo; se si utilizza la modalità solo certificato o webroot, assicurarsi che la configurazione del rinnovo ricarichi Nginx dopo un rinnovo riuscito. Certbot documenta gli hook di distribuzione per il rinnovo proprio a questo scopo. Controllare nuovamente lo scheduler dopo l'installazione o la migrazione e attivare un avviso in caso di errori di rinnovo, anziché affidarsi a un operatore per il rinnovo manuale.
Per DNS-01, utilizza il plugin documentato per il tuo provider DNS, crea un token API limitato ai record che deve modificare e testa il rinnovo automatico con la stessa simulazione di Certbot. Let's Encrypt fa notare che DNS-01 supporta nomi jolly e servizi non pubblici, ma avverte che le credenziali DNS generiche sul server web aumentano l'impatto di una violazione.
Per i dettagli specifici della versione, consultare la guida all'installazione di ownCloud Server 11 con Docker , la relativa configurazione del reverse proxy e il riferimento alle variabili d'ambiente . Per le opzioni di convalida e rinnovo, consultare la documentazione di Let's Encrypt relativa alle challenge , il calendario di validità dei certificati e le istruzioni di Certbot per il proprio sistema operativo .
Scegli HTTP-01 o DNS-01, configura un proxy inverso ownCloud e verifica che Certbot rinnovi automaticamente i certificati HTTPS.
Configura l'accesso LDAP di oCIS, allinea le ricerche di utenti e gruppi e verifica le impostazioni TLS e dello schema prima del rilascio.
Aggiungi un bucket Amazon S3 a ownCloud 10, prepara credenziali ed endpoint compatibili e verifica l'accesso senza confondere un punto di montaggio con lo storage primario.
Pianifica i dump protetti di MariaDB per ownCloud Server, gestisci la modalità di manutenzione in modo sicuro e verifica ogni backup prima di utilizzarlo.
Pianifica una migrazione da ownCloud 10 a oCIS utilizzando l'app supportata, i comandi ordinati, i controlli di identità e un elenco chiaro dei dati che richiedono una gestione separata.
Sostituisci i loghi di ownCloud Classic 10 e personalizza i colori dell'interfaccia web con un'app per temi, evitando al contempo problemi di aggiornamento e di verifica dell'integrità.
Assegna limiti di archiviazione basati sui byte ai nuovi utenti di ownCloud Infinite Scale in base al ruolo, con un esempio di proxy.yaml e una checklist di verifica sicura.
Ripristina la sincronizzazione desktop di ownCloud verificando il nome host del server, la catena di certificati, la fiducia nell'autorità di certificazione privata e i problemi relativi al portale captive, senza disabilitare la verifica TLS.
Utilizza il report sui file non validi per identificare i file di sistema o le firme delle app non corrispondenti, ripristinare i file di rilascio corretti e verificare in modo sicuro l'integrità dei dati.
Distribuisci ownCloud Infinite Scale utilizzando l'esempio ufficiale di Compose, configura i domini e lo storage persistente, quindi verifica TLS, i container ed effettua il primo accesso.



