Home
» Wiki
»
Perché la cancellazione del disco rigido non sempre rimuove il malware?
Perché la cancellazione del disco rigido non sempre rimuove il malware?
La cancellazione dei dati del dispositivo è considerata la soluzione numero 1 per combattere il malware . Si cancellano tutti i dati presenti sul disco infetto partendo dal presupposto che il malware non possa sopravvivere al processo. Ma è proprio vero?
Perché la cancellazione del disco rigido non sempre rimuove il malware?
Il malware persistente è una delle cose peggiori che ci siano. La maggior parte dei malware può essere rimossa efficacemente tramite ripristino del sistema o, peggio ancora, cancellando l'intero disco. Ma in entrambi i casi, alcuni tipi di malware restano attivi, anche se pensi di aver cancellato tutto il contenuto del disco.
In realtà si tratta di un problema in due parti.
Innanzitutto, il ripristino di un punto di ripristino del sistema è spesso consigliato come buon metodo per rimuovere il malware. Questo ha senso; Stai riportando il tuo computer a una configurazione precedentemente nota come funzionante, sperando di evitare una perdita significativa di dati durante il processo.
Tuttavia, i punti di ripristino del sistema non sono una panacea. Devi sperare di aver creato un punto di ripristino del sistema prima di rilevare il malware. Inoltre, alcuni tipi di malware possono nascondersi in file e cartelle che rimangono invariati dopo un ripristino del sistema, mentre altri tipi di malware sono presenti al di fuori delle tradizionali strutture di file. Alcuni malware possono addirittura eliminare i punti di ripristino del sistema, rendendo difficile ripristinare una configurazione corretta.
Questo ci porta al nostro secondo punto: Rootkit e bootkit. Questi tipi di malware estremamente pericolosi si nascondono all'esterno del disco rigido e infettano il firmware del disco rigido, il BIOS/UEFI, il master boot record (MBR) o la tabella delle partizioni GUID (GPT). Poiché questi componenti non sono presenti sul disco rigido, possono sfuggire a un punto di ripristino del sistema o cancellare l'intero disco e infettare nuovamente il computer proprio quando pensavi di essere al sicuro.
Rootkit e Bootkit sono diversi? Come verificare la presenza di malware persistenti
Come forse già saprai, i malware persistenti, come rootkit, bootkit o altri, sono particolarmente pericolosi. Tuttavia, esiste una differenza tra rootkit e bootkit e anche il modo in cui si rimuove questo malware è diverso.
Rootkit
Kit di stivali
Posizione dell'infezione
Prende di mira il kernel del sistema operativo, le applicazioni o i componenti dello spazio utente. Incorporato nei file o nei processi di sistema.
Prende di mira specificamente il processo di avvio, infettando aree come MBR, GPT o firmware BIOS/UEFI.
Fase di controllo
Ottieni il controllo dopo l'avvio del sistema operativo, solitamente in connessione con i processi di sistema o i driver.
Eseguire codice dannoso durante la sequenza di avvio iniziale, consentendo il controllo prima del caricamento del sistema operativo.
Meccanismo di manutenzione
Utilizza tecniche avanzate per mantenere uno stato nascosto nel sistema operativo, che occasionalmente può essere rimosso con strumenti di rimozione dei rootkit
Più difficili da rimuovere, poiché possono sopravvivere ai riavvii e alle reinstallazioni del sistema operativo, soprattutto se integrati nel BIOS/UEFI.
Complessità e rilevabilità
Possono essere spesso rilevati dagli strumenti di sicurezza che analizzano la memoria e i file system, sebbene abbiano la capacità di eludere questi strumenti.
Più difficile da rilevare perché opera al di fuori del controllo degli strumenti antivirus basati sul sistema operativo; la rimozione potrebbe richiedere una scansione a livello di avvio.
Rilevare malware persistenti è difficile da qualunque punto di vista, ma ci sono alcune possibilità.
Per prima cosa, diamo un'occhiata alle prestazioni del computer. Se noti problemi di avvio insoliti o cali significativi delle prestazioni, il computer potrebbe essere infettato da malware. Potrebbe non trattarsi di un malware persistente, ma se esegui regolarmente scansioni anti-malware e pulisci il sistema, ma il malware continua a ripresentarsi, potrebbe essere il segno di un problema più serio.
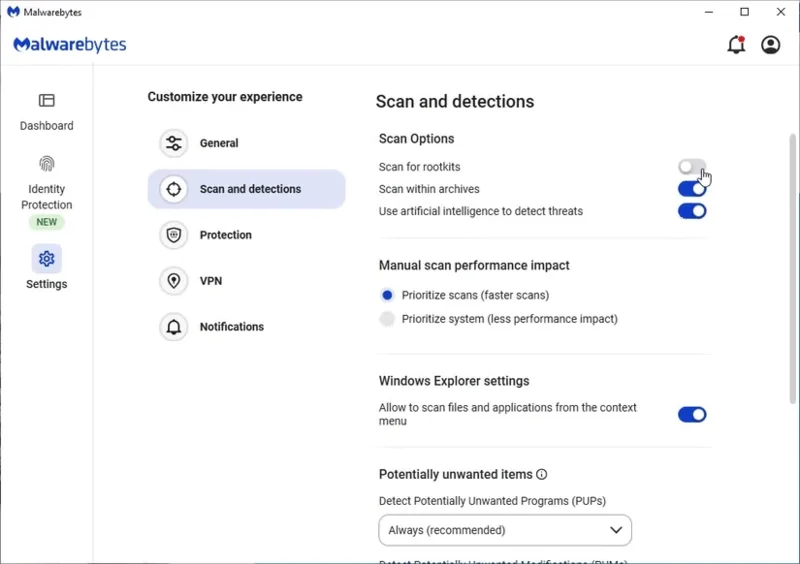
Opzioni di scansione dei rootkit in Malwarebytes
In tal caso, hai alcune opzioni:
Rilevamento rootkit : gli scanner rootkit dedicati, come Malwarebytes Rootkit Scanner o Kaspersky TDSSKiller, sono progettati per eseguire la scansione di processi, file e hook nascosti utilizzati dai rootkit.
Rilevamento bootkit : esistono anche scanner bootkit dedicati che analizzano le minacce esterne a Windows. Tra questi scanner figurano Bitdefender Rescue Environment e Kaspersky Rescue Disk.
Scansione del firmware BIOS/UEFI : ESET dispone di uno scanner del firmware UEFI integrato in grado di rilevare malware a livello di firmware.
Dovresti anche verificare la presenza di aggiornamenti del firmware presso il produttore della tua scheda madre, poiché potrebbero aver risolto alcuni problemi relativi al bootkit.
Il malware persistente è un'esperienza terribile. La protezione migliore è evitare innanzitutto di essere infettati, il che significa evitare di scaricare contenuti non affidabili, piratati e simili e assicurarsi innanzitutto di aver installato un antivirus o una suite antimalware adatta.