Home
» Wiki
»
5 idee sbagliate sulla sicurezza delle password
5 idee sbagliate sulla sicurezza delle password
Le password rappresentano la prima linea di difesa contro le minacce alla sicurezza. Tuttavia, questi vecchi errati concetti sulle password possono mettere a rischio la tua sicurezza, ed è per questo che è necessario cambiarli subito.
Idea sbagliata 1: una password forte è sufficiente per tutto
Se utilizzi la stessa password per più account, sei vittima di uno degli equivoci più dannosi sulla sicurezza delle password. Purtroppo, una sola password sicura non basta a garantire la tua sicurezza, e questa mancanza di "varietà" può causare più danni di quanto tu possa immaginare.
Anche la password più sicura può essere vulnerabile ad attacchi di phishing , brute-force o keylogger . Se un hacker malintenzionato compromette le tue informazioni di accesso a un sito web, la prima cosa che farà sarà usare quelle informazioni per accedere ad altri siti web. Proprio così, sei diventato vittima di un crimine informatico perché pensi che inventare nuove password sia troppo complicato.
È possibile evitare questo problema utilizzando password diverse, complesse e univoche per ogni account. Non è necessario ricordarle tutte (o utilizzare post-it), poiché è possibile tenere traccia delle password con un gestore di password .
Idea sbagliata 2: le password sono obsolete
Anche se in futuro le nuove tecnologie di autenticazione, come i codici di accesso, potrebbero eliminare l'eccessiva dipendenza dalle password, ci vorranno ancora diversi anni prima di assistere a un completo cambiamento di paradigma.
Innanzitutto è necessario che tutti siano coinvolti: dai fornitori dei siti web agli utenti. Nonostante i dati biometrici aumentino la sicurezza, molte persone li considerano ancora una violazione della privacy. Ecco perché le password non sono destinate a scomparire tanto presto.
Se le tue password sono già complesse e uniche, cambiarle ogni pochi mesi è controproducente. Oltre a complicarti la vita (dato che non otterrai alcun vantaggio tangibile dal cambiamento), potresti inavvertitamente creare password sempre più deboli a ogni modifica, soprattutto se fai affidamento sulla tua memoria.
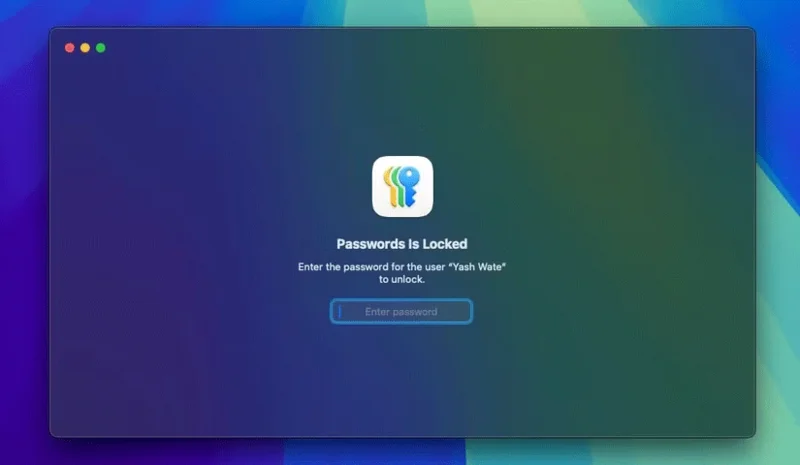
L'app Apple Passwords sul tuo Mac richiede l'autenticazione.
Tuttavia, nei casi in cui sei stato interessato da una violazione dei dati, qualcuno ha tentato di accedere al tuo account o hai utilizzato una rete Wi-Fi pubblica non protetta, dovresti cambiare la tua password, assicurandoti solo che sia univoca e sicura come quella precedente.
Idea sbagliata 4: l'autenticazione a più fattori è perfetta
Sebbene possa sembrare immune agli attacchi informatici, l'autenticazione a più fattori (MFA) è relativamente facile da aggirare per i criminali informatici esperti e tenaci.
Ad esempio, possono inviare più richieste di autenticazione a un utente finché non ottiene l'accesso. Le truffe di phishing sono efficaci da tempo e spesso gli hacker si spacciano per personale IT per convincerti a fornire il tuo codice MFA.
In definitiva, sebbene l'MFA sia sicuramente un buon modo per aumentare la sicurezza complessiva, non è una tecnica infallibile in grado di eliminare ogni minaccia.
Idea sbagliata 5: le password complesse sono intrinsecamente più sicure
Pensi che una password composta da un mucchio di simboli e numeri casuali sia impenetrabile? Ripensateci!
Purtroppo non c'è nulla che tu possa fare al riguardo. Un sito web o un'azienda potrebbero chiederti di aumentare la complessità delle tue password implementando regole specifiche, ma potrebbero memorizzarle in testo normale senza crittografia, rendendo l'intero processo inutile.
Si tratta di una pratica standard in cui i criminali informatici sfruttano alcune regole a proprio vantaggio. Ad esempio, se un sito ha requisiti di lunghezza minima e massima della password, un hacker avrà un punto di partenza chiaro e proverà combinazioni che soddisfano tali requisiti.
Lunghezza e complessità sono difese efficaci contro gli attacchi brute-force, ma dovresti anche prestare attenzione all'originalità della password. Gli hacker spesso utilizzano tecniche di password spraying per decifrare le password più comuni su vari siti web. La maggior parte dei sistemi di sicurezza blocca questi attacchi, quindi se la tua password è originale riduci al minimo le possibilità di cadere vittima di questo cieco attacco informatico.