Velocizza il download di uTorrent con Cheat Engine

Cheat Engine è noto principalmente come un software di gioco che aiuta i giocatori a modificare i parametri di gioco per avere alcuni vantaggi come salute, tempo o munizioni ... Oltre a questo uso comune, Cheat Engine può anche aiutare gli utenti uTorrent a raddoppiare la velocità di download dei file torrent.

Download.com.vn ha condiviso con gli utenti come velocizzare il download per uTorrent, la seguente è una guida per un altro modo per aumentare la velocità di download di uTorrent con il software Cheat Engine.

Velocizza il download di uTorrent con Cheat Engine

Dopo aver scaricato e installato Cheat Engine , esegui i seguenti passaggi:

Passaggio 1: scarica il file torrent.

Passaggio 2: avvia Cheat Engine , quindi seleziona Sì se ti viene richiesta un'autorizzazione.

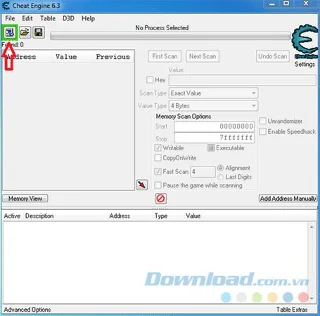
Passaggio 3: Cheat Engine lavorerà sui processi in esecuzione. Per aprire l'elenco dei processi, fai clic sull'icona Monitor nell'angolo in alto a sinistra, sotto File.
Velocizza il download di uTorrent con Cheat Engine

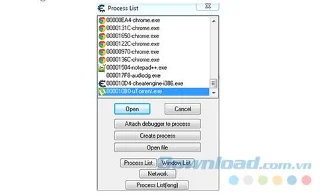
Passaggio 4: nella finestra Elenco processi , trovare e selezionare il file uTorrent, quindi fare clic su Apri .

Velocizza il download di uTorrent con Cheat Engine

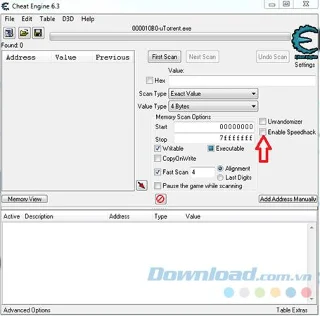
Passo 5: Sotto Opzioni di scansione di memoria, barrare la Abilita Speedhack situato proprio nella sezione centrale.

Velocizza il download di uTorrent con Cheat Engine

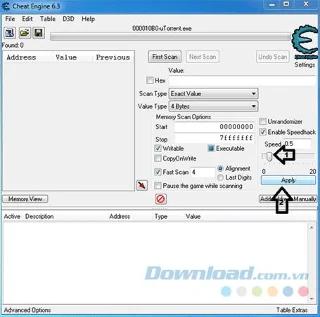
Passaggio 6: verrà visualizzata una nuova opzione Velocità con un valore di 1 . Modificare quel valore su 0,5 e fare clic su Applica . La velocità di download aumenterà dopo alcuni secondi.

Velocizza il download di uTorrent con Cheat Engine

Dopo aver apportato una modifica senza che accada nulla, ripeti i passaggi e attendi qualche minuto.

Pertanto, oltre a supportare gli utenti a giocare in modo efficiente e ottenere prestazioni più elevate, Cheat Engine ha anche un altro uso è quello di aiutare uTorrent a scaricare la velocità fino a due volte più velocemente. Spero che con questo tutorial migliorerai la tua velocità di download.

Ti auguro un'implementazione di successo!
Lascia un commento

Abilitare la modalità FIPS su SLES 15 e verificare lo stato di avvio

Abilitare la modalità FIPS su SLES 15 e verificare lo stato di avvio

Segui la procedura SP7 di SUSE per abilitare la modalità FIPS, riavvia in modo sicuro, verifica i criteri attivi e controlla se i requisiti di conformità prevedono moduli convalidati.

Configurare un volume dati crittografato LUKS su SLES

Configurare un volume dati crittografato LUKS su SLES

Confronta YaST e cryptsetup per un nuovo volume dati SLES crittografato, scegli LUKS1 o LUKS2 e verifica in modo sicuro il comportamento di sblocco e montaggio.

Creare un server di aggiornamento SUSE locale con RMT su SLES 15

Creare un server di aggiornamento SUSE locale con RMT su SLES 15

Configurare RMT su SLES 15, replicare i repository autorizzati e verificare la registrazione HTTPS e l'accesso ai pacchetti da un client di test.

Integrare SLES 15 con Active Directory tramite SSSD in YaST

Integrare SLES 15 con Active Directory tramite SSSD in YaST

Collega SLES 15 ad Active Directory utilizzando la gestione degli accessi basata su SSSD di YaST, quindi verifica la ricerca nella directory, l'accesso al dominio e i ticket Kerberos.

Abilitare l'applicazione di patch in tempo reale a SLES e verificare la correzione del kernel.

Abilitare l'applicazione di patch in tempo reale a SLES e verificare la correzione del kernel.

Configura il percorso Live Patching corretto per SLES 16.0 o 15 SP7, applica le correzioni del kernel idonee e verifica quali sono attive senza confonderle con un aggiornamento del kernel che richiede il riavvio.

Mantenere i servizi disponibili durante l'aggiornamento da SLES 15 SP5 a SP6

Mantenere i servizi disponibili durante l'aggiornamento da SLES 15 SP5 a SP6

SLES 15 SP5 può essere migrato online a SP6, ma ogni nodo deve essere riavviato. Utilizzare un aggiornamento progressivo testato o un passaggio di consegne blue-green per mantenere i carichi di lavoro raggiungibili.

Creare un profilo AppArmor personalizzato su SUSE Linux

Creare un profilo AppArmor personalizzato su SUSE Linux

Creare, perfezionare e verificare un profilo AppArmor con privilegi minimi su SLES 15 SP7, con una nota chiara sull'impostazione predefinita di SELinux in SLES 16.

Applica in modo sicuro lo standard SLES 15 STIG con OpenSCAP

Applica in modo sicuro lo standard SLES 15 STIG con OpenSCAP

Utilizza il profilo STIG supportato da SUSE per analizzare SLES 15, testare le soluzioni, rivedere i risultati rimanenti e conservare le prove di valutazione.

Ripristinare l'accesso alla cabina di pilotaggio di SUSE Linux Enterprise Server.

Ripristinare l'accesso alla cabina di pilotaggio di SUSE Linux Enterprise Server.

Tracciare una connessione Cockpit non riuscita attraverso DNS, porta 9090, socket systemd, firewalld, TLS e impostazioni di accesso, seguendo le linee guida SUSE aggiornate.

Configura un failover Ethernet affidabile con SLES 15 Bonding

Configura un failover Ethernet affidabile con SLES 15 Bonding

Crea una connessione Ethernet ridondante su SLES 15 con YaST e Wicked, configura il bonding attivo-backup e verifica entrambe le porte e il failover.