Home
» Come fare
»
Sincronizza gli utenti di Active Directory con ONLYOFFICE DocSpace tramite LDAP
Sincronizza gli utenti di Active Directory con ONLYOFFICE DocSpace tramite LDAP
Per sincronizzare gli account LDAP o Microsoft Active Directory con ONLYOFFICE DocSpace, abilita l'autenticazione LDAP in Impostazioni > Integrazione > Impostazioni LDAP, inserisci i parametri di connessione e ricerca della directory, quindi salva e conferma l'importazione. Successivamente, abilita la sincronizzazione automatica in modo che le modifiche alla directory vengano automaticamente sincronizzate con DocSpace senza dover ripetere la configurazione iniziale.
Questa procedura si applica all'integrazione LDAP di DocSpace, non a un server di modifica documenti ONLYOFFICE Docs autonomo. Per ONLYOFFICE Workspace, le impostazioni equivalenti si trovano in Pannello di controllo > Impostazioni portale > LDAP. Secondo la documentazione di ONLYOFFICE aggiornata a ottobre 2026, LDAP è una funzionalità a pagamento dell'offerta SaaS di DocSpace; verificare separatamente le funzionalità della propria edizione self-hosted. Consultare la documentazione ufficiale di DocSpace relativa a LDAP e le istruzioni per il server Workspace .
Pianifica prima una piccola importazione di directory
Scenario illustrativo: Acme Corp ha un dominio Active Directory denominato acme.local. Il suo amministratore IT desidera un account DocSpace per ogni dipendente nell'unità organizzativa (OU) Dipendenti, importando facoltativamente i gruppi di sicurezza da un'unità organizzativa (OU) Gruppi separata. I nomi, i percorsi e gli esempi di account riportati di seguito sono valori di configurazione ipotetici, non risultati di un ambiente implementato.
Prima di utilizzare DocSpace, verifica che il suo server possa raggiungere un controller di dominio, determina quali account devono essere inclusi e configura un account di directory con accesso in lettura. Utilizza un'identità di servizio dedicata di sola lettura anziché un amministratore di dominio. Annota i nomi distinti LDAP (DN) esatti, che identificano le posizioni delle directory, e gli attributi di accesso e posta elettronica già utilizzati in Active Directory.
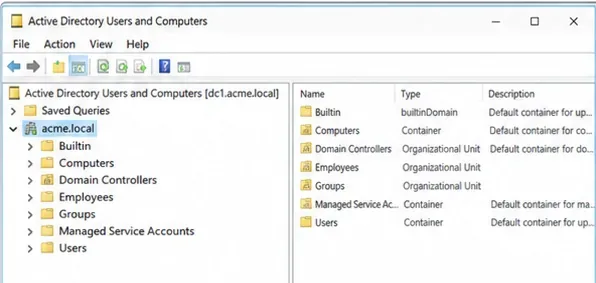
La struttura ad albero di Active Directory di esempio aiuta a identificare le basi di ricerca per dipendenti e gruppi prima di importare gli account.
La base di ricerca di esempio di Acme è OU=Employees,DC=acme,DC=local. Partire da questa OU riduce la possibilità di importare account di servizio o utenti non correlati. Per un portale esistente con utenti o documenti, creare un backup appropriato e verificare le procedure di ripristino prima di modificare i filtri LDAP: ONLYOFFICE avverte che le modifiche alle impostazioni di ricerca di server, utenti o gruppi possono influire sugli account importati in precedenza e sui relativi dati. Consultare la documentazione relativa al backup e al ripristino .
Collega DocSpace alla directory
1. Apri le impostazioni LDAP e abilita l'autenticazione.
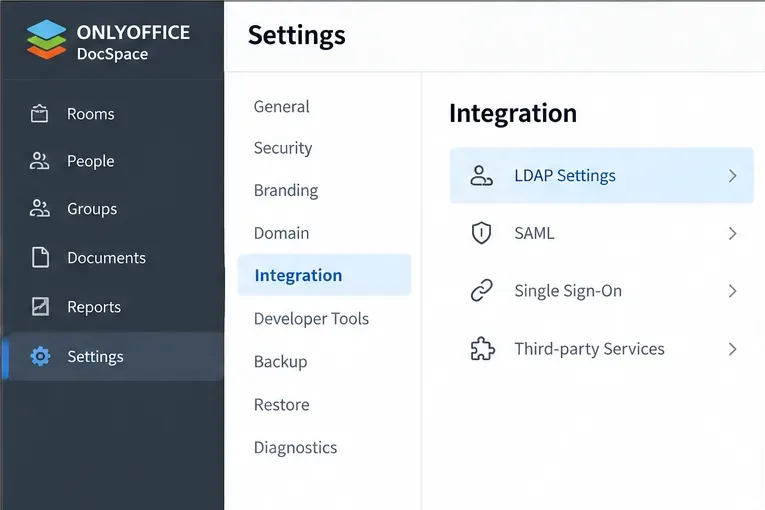
Accedi come amministratore di DocSpace. Dal menu delle opzioni in basso a sinistra, seleziona Impostazioni , quindi apri Integrazione > Impostazioni LDAP . Attiva l'autenticazione LDAP ; se il modulo di configurazione è compresso, usa Mostra per espanderlo. Non confondere la pagina di single sign-on SAML separata con la sincronizzazione LDAP.
Apri Integrazione e seleziona Impostazioni LDAP in DocSpace prima di abilitare l'autenticazione della directory.
2. Selezionare un trasporto LDAP protetto
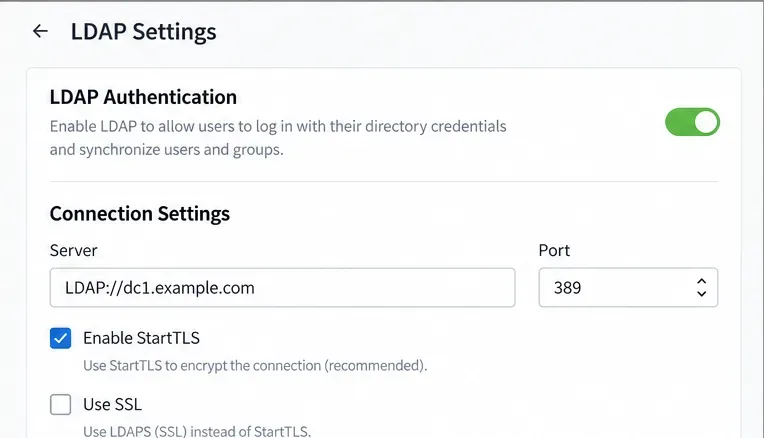
Selezionare Abilita StartTLS per una connessione LDAP aggiornata a TLS, normalmente sulla porta TCP 389, oppure Abilita SSL per LDAPS, normalmente sulla porta TCP 636. Per lo scenario Acme, si supponga che il controller di dominio sia configurato per LDAPS con un certificato server valido: utilizzare LDAPS://dc1.acme.locale 636. Scegliere un metodo sicuro supportato; non inviare password di associazione tramite LDAP non protetto.
Nell'area di configurazione LDAP è visualizzata l'opzione StartTLS e la corrispondente porta predefinita 389.
LDAPS su un controller di dominio AD richiede un certificato appropriato, un nome DNS corrispondente e l'accesso alla rete. Microsoft documenta questi requisiti in Configurare i certificati per LDAP su SSL . Risolvere i problemi di attendibilità dei certificati sul server anziché indebolire la convalida TLS.
3. Inserire le credenziali del server e di associazione.
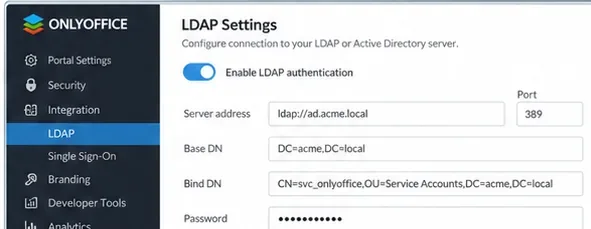
Imposta il server sull'URL LDAP o LDAPS e il numero di porta sulla porta selezionata. Abilita l' opzione di autenticazione del modulo quando è necessario un account di directory per leggere i record di utenti e gruppi e inserisci nome utente e password autorizzati. L'identità del servizio di esempio potrebbe essere svc_docspace@acme.local; utilizza il formato di autenticazione effettivamente accettato dalla tua directory. Le password e i nomi utente reali non devono mai essere inseriti in una guida o in uno screenshot pubblicato.
Esamina l'indirizzo del server e le credenziali di autenticazione di esempio senza rivelare la password effettiva dell'account di servizio.
Scegli esattamente quali utenti importare
4. Definire la base di ricerca e il filtro
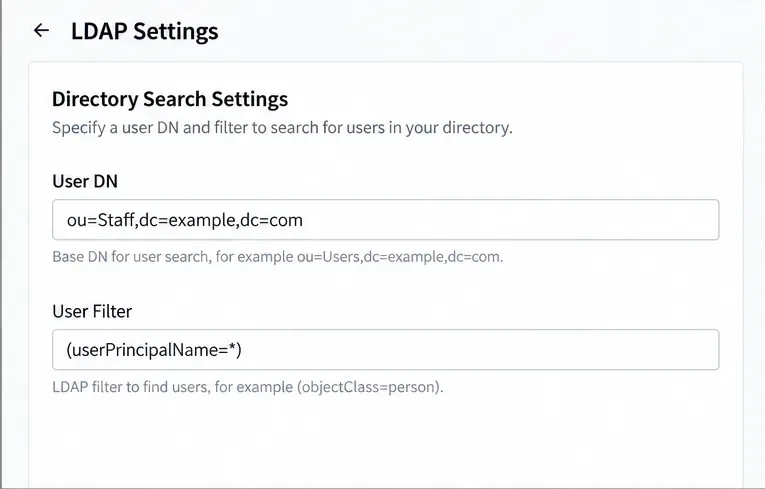
Inserire OU=Employees,DC=acme,DC=localil DN utente . Per Active Directory, il filtro iniziale consigliato da ONLYOFFICE è (userPrincipalName=*). Questo seleziona i record con un nome principale utente all'interno dell'ambito di ricerca selezionato; non garantisce, di per sé, che ogni risultato sia un dipendente umano abilitato. Esaminare il contenuto dell'unità organizzativa o utilizzare un filtro accuratamente convalidato se l'organizzazione richiede un'appartenenza più ristretta.
Imposta il DN di ricerca utente e un filtro utenti di Active Directory per limitare i record che possono essere importati.
In una directory OpenLDAP, i valori predefiniti documentati sono diversi: (uid=*)per il filtro utente e uidper l'attributo di accesso. Non copiare tali valori predefiniti senza modifiche in un'implementazione di Active Directory.
5. Imposta l'attributo di accesso e mappa i dati del profilo
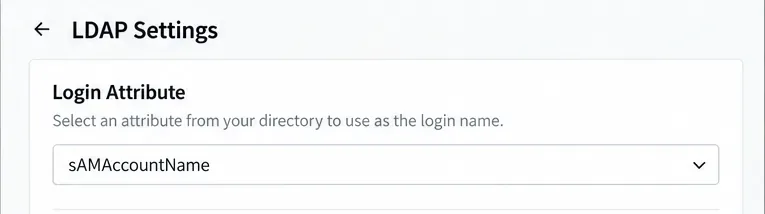
Per AD, impostare l'attributo di accesso su sAMAccountName, come specificato nelle istruzioni ONLYOFFICE. L'attributo di accesso configurato determina cosa digitano gli utenti nella pagina di accesso di DocSpace; i formati supportati includono l'accesso semplice, l'accesso con dominio LDAP e l'accesso con dominio barra rovesciata. Testare il formato con un account dipendente non amministratore dopo l'importazione.
Il valore sAMAccountName è l'attributo di accesso iniziale documentato per Active Directory.
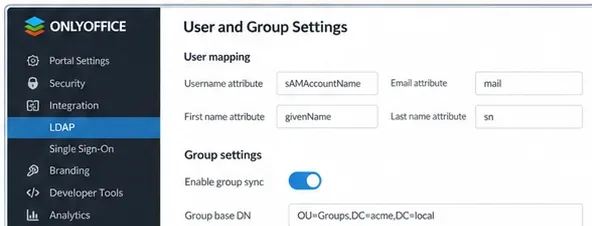
Nella mappatura degli attributi , mappa il nome a givenName, il secondo nome a sne la posta elettronica a mailse questi campi esistono nello schema AD. Queste sono mappature di esempio da verificare rispetto alla directory effettiva, non valori predefiniti per ogni ambiente. L'e-mail è importante: ONLYOFFICE afferma che la mappatura della posta elettronica viene utilizzata per l'indirizzo e-mail di DocSpace; la mancanza di dati relativi alla posta elettronica potrebbe generare un indirizzo derivato dal dominio di accesso e LDAP e impedire che le notifiche raggiungano l'utente.
Associa i campi nome, cognome ed email ai corrispondenti attributi LDAP.
Importa i gruppi, quindi attiva la sincronizzazione continua
6. Configurare l'appartenenza facoltativa al gruppo
Se Acme desidera anche i gruppi di directory, abilitare l'appartenenza al gruppo . In questo esempio, utilizzare OU=Groups,DC=acme,DC=localper il DN del gruppo e (objectClass=group)per il filtro del gruppo. La mappatura AD documentata da ONLYOFFICE utilizza distinguishedNamecome attributo utente e membercome attributo di gruppo; utilizzare l'attributo Nome gruppo esistente appropriato per la directory.
Configura l'appartenenza facoltativa ai gruppi solo dopo aver verificato che gli utenti previsti appartengano effettivamente ai gruppi corrispondenti.
Verifica l'appartenenza ai gruppi prima di salvare: ONLYOFFICE specifica esplicitamente che l'abilitazione dell'importazione dei gruppi limita gli utenti importati a coloro che appartengono ad almeno un gruppo corrispondente. Se i dipendenti del progetto pilota di Acme non appartengono ai gruppi selezionati, inizialmente disattiva l'importazione dei gruppi oppure correggi l'ambito della directory prima dell'importazione. Non estendere il filtro dei gruppi all'intero dominio solo per aumentare il numero di utenti.
7. Salva la configurazione e conferma l'importazione
Esamina le basi di ricerca, le mappature degli account e l'appartenenza alla directory desiderata, quindi fai clic su Salva . Nella finestra di dialogo Conferma importazione , seleziona OK per iniziare. Attendi il tempo necessario per la ricerca e l'importazione della directory; la durata dipende dall'ambiente. Per una distribuzione AD di grandi dimensioni, la documentazione di ONLYOFFICE indica un limite di 1.000 voci per le query AD. Coordina eventuali modifiche al paging o ai limiti della directory con l'amministratore di AD anziché modificare le impostazioni del controller di dominio senza previa verifica.
Verifica gli account importati in Account ; i profili collegati a LDAP hanno un indicatore LDAP nella vista amministratore. Mantieni la prima esecuzione volutamente limitata in modo che eventuali filtri, mappature di posta o regole di gruppo errati possano essere corretti prima di aggiungere l'intera organizzazione. Evita di affermare che un salvataggio riuscito dimostri che gli utenti possono autenticarsi.
8. Pianifica la sincronizzazione automatica ed esegui una sincronizzazione manuale
Tornate alle Impostazioni LDAP, abilitate la Sincronizzazione automatica e scegliete un intervallo supportato dalla vostra versione di DocSpace: orario, giornaliero, settimanale o mensile. Salvate la pianificazione. Per un aggiornamento immediato, selezionate Sincronizza utenti in fondo alla pagina LDAP. ONLYOFFICE documenta anche gli aggiornamenti per singolo utente dopo l'accesso LDAP; tale comportamento di accesso non sostituisce la regolare sincronizzazione a livello di directory quando è necessario aggiornare gruppi e record degli account.
Verifica l'accesso e il prossimo aggiornamento
Utilizzare un account dipendente pilota per accedere con le sue credenziali di Active Directory, quindi verificare che il profilo DocSpace mostri il nome e l'indirizzo e-mail previsti. Se i gruppi sono stati abilitati, verificare che il dipendente appartenga a un gruppo importato e che possa accedere solo alle stanze concesse tramite le autorizzazioni di DocSpace. Infine, modificare un campo di directory non critico sull'account pilota, eseguire la sincronizzazione degli utenti e verificare che il profilo DocSpace rifletta la modifica.
Nessun utente visualizzato: ricontrollare il DN utente, il filtro, i permessi di lettura dell'account di servizio e se l'attivazione dell'appartenenza al gruppo ha escluso gli utenti pilota.
Autenticazione non riuscita: verificare l'attributo di accesso, lo stato della directory dell'account, l'accesso alla rete e l'attendibilità del certificato TLS.
I nomi o gli indirizzi email sono errati: prima di modificare un ambito di ricerca stabilito, confronta gli attributi LDAP mappati con il record di directory effettivo.
Le modifiche successive non vengono visualizzate: verifica che la sincronizzazione automatica sia stata salvata, esegui la sincronizzazione manuale degli utenti e controlla che l'account modificato rimanga all'interno dei filtri configurati.
La configurazione viene confermata solo quando gli utenti selezionati vengono importati, un utente pilota può autenticarsi con le credenziali di directory, vengono applicate le restrizioni di gruppo previste e almeno una successiva modifica del profilo viene sincronizzata correttamente.