Home
» Come fare
»
Ripristinare l'accesso alla cabina di pilotaggio di SUSE Linux Enterprise Server.
Ripristinare l'accesso alla cabina di pilotaggio di SUSE Linux Enterprise Server.
Su SUSE Linux Enterprise Server 16.0, la guida di configurazione corrente di Cockpit, pubblicata l'8 ottobre 2026, conferma il cockpitmodello, l' cockpit.socketunità systemd e la porta HTTPS predefinita 9090. Per risolvere un problema di connessione della console, verificare prima il DNS e la raggiungibilità, quindi il socket, il firewall, il certificato e l'account. Questi comandi di installazione sono specifici per SLES 16; su una versione precedente di SLES, verificare le istruzioni relative al pacchetto e al firewall per quella versione prima di installare o modificare le regole.
Utilizzate questo esempio esplicitamente ipotetico: Maya, un'amministratrice di sistema, apre https://cockpit-srv.example.net:9090il browser dalla sua postazione di lavoro e si verifica un timeout. L'host di esempio e qualsiasi indirizzo o stato visualizzato sono puramente illustrativi e non rappresentano un test reale del server.
1. Separare un errore di nome o di rete da un errore del cockpit.
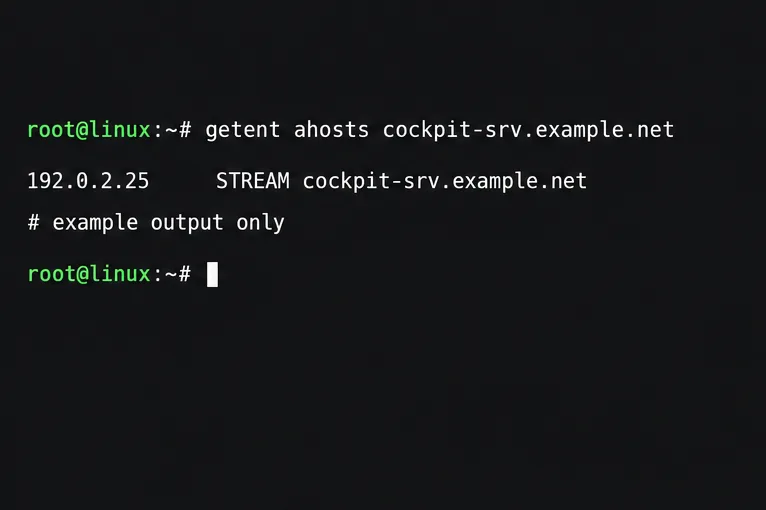
Iniziate dalla workstation di Maya. Verificate che il nome venga risolto correttamente, quindi testate l'endpoint HTTPS con un timeout breve:
Il risultato DNS di esempio utilizza un indirizzo riservato per la documentazione; verifica il nome host e l'indirizzo reali nel tuo ambiente.
Se la risoluzione del nome fallisce o restituisce un indirizzo obsoleto, correggere il record DNS o il resolver del client prima di utilizzare Cockpit. Se curl segnala "connessione rifiutata", l'host ha risposto ma nessun altro sistema ha accettato la connessione su quella porta, oppure un firewall l'ha bloccata attivamente. Un timeout di solito indica traffico perso, un problema di routing o un firewall a monte. Se curl raggiunge TLS e segnala un avviso relativo al certificato, il traffico di rete ha raggiunto Cockpit; in tal caso, esaminare il certificato anziché aprire altre porte.
Verificare che Maya stia utilizzando il nome host e la rete di gestione previsti. La porta TCP 9090 è quella predefinita, ma può essere personalizzata. Se l'accesso diretto è limitato, utilizzare un server primario Cockpit approvato per raggiungere l'host secondario tramite SSH anziché esporre la porta a tutti.
2. Verificare il pacchetto e il socket sul server
Utilizza SSH o una console locale per verificare il pacchetto Cockpit installato, il socket di systemd e se qualche servizio è in ascolto sulla porta 9090:
sudo zypper se -i cockpit
sudo systemctl status cockpit.socket
sudo ss -ltnp 'sport = :9090'
È previsto un ascolto attivo cockpit.socketanche quando il servizio Cockpit on-demand è inattivo tra una sessione del browser e l'altra.
Cockpit utilizza l'attivazione tramite socket di systemd: cockpit.socketaccetta la connessione del browser e avvia il servizio web quando necessario. Pertanto, un'assenza del servizio cockpit.servicenon indica di per sé un errore. Se Cockpit è installato ma il socket è inattivo, avvialo e abilitalo:
sudo systemctl enable --now cockpit.socket
Se il pacchetto non è presente su SLES 16, SUSE documenta l'installazione con sudo zypper in -t pattern cockpit. Non dare per scontato che il modello sia disponibile dai repository configurati per SLES 15 o un'altra versione. Esamina i messaggi relativi a socket e servizi con:
Se il socket è in ascolto localmente ma Maya continua ad andare in timeout, controlla il firewall e il routing. Se non è in ascolto, correggi l'errore del pacchetto o del socket nel journal.
3. Consentire l'accesso attraverso la zona firewall corretta
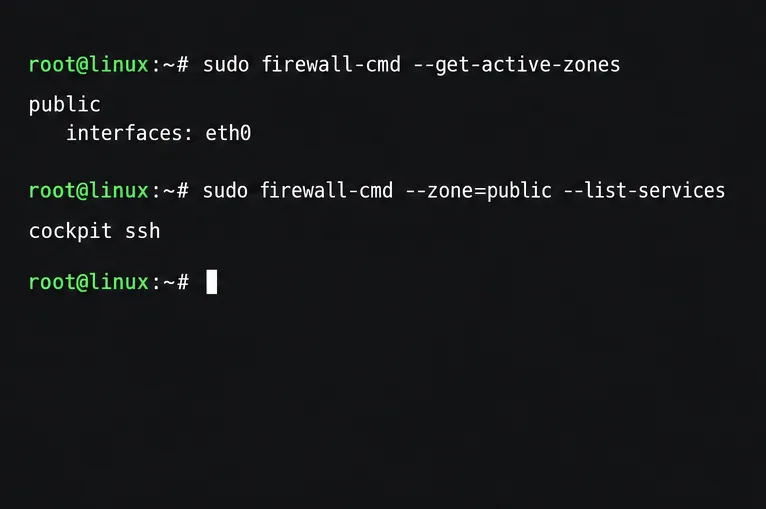
Su SLES 16 con firewalld abilitato, identificare innanzitutto la zona attiva e verificare i servizi consentiti:
Prima di modificare il firewall host, verificare la zona attiva effettiva e i relativi servizi; la zona pubblica visualizzata è solo un esempio.
Sostituire ZONEcon la zona collegata all'interfaccia di gestione. Se Cockpit non è presente e tale zona è destinata all'accesso amministrativo attendibile, aggiungere il servizio Cockpit e ricaricare le regole:
La regola influisce su tutte le origini consentite da quella zona, quindi è necessario limitare la zona di gestione alla rete dell'amministratore. Verificare anche i gruppi di sicurezza cloud, gli ACL di rete, i criteri VPN e i firewall a monte per la porta TCP 9090.
La guida di SUSE per SLES 16 Cockpit documenta anche l'aggiornamento cockpit-selinux-policiese il riavvio cockpit.socketcome parte della configurazione del firewall. Se utilizzi SLES 16 e il pacchetto/socket o la policy SELinux risultano incoerenti dopo aver seguito i passaggi relativi al firewall, utilizza i comandi indicati nella guida SUSE corrispondente:
sudo zypper in -f cockpit-selinux-policies
sudo systemctl restart cockpit.socket
Non applicare questo passaggio del pacchetto a un'altra versione di SLES senza averne prima consultato le linee guida del pacchetto. Se l'accesso diretto alla porta è intenzionalmente limitato, utilizzare un host primario Cockpit approvato e connettersi alla destinazione come server secondario tramite SSH, anziché estendere il firewall della destinazione.
4. Risolvere gli avvisi TLS e i rifiuti di accesso
Aprire Cockpit tramite HTTPS: https://cockpit-srv.example.net:9090. Su SLES 16, Cockpit genera un certificato autofirmato se non ne è installato alcuno. Un avviso del browser relativo a un emittente sconosciuto o a una mancata corrispondenza del nome indica un problema di attendibilità TLS o di identità, non una prova che la connessione TCP non sia riuscita. Non disabilitare i controlli dei certificati del browser come soluzione definitiva.
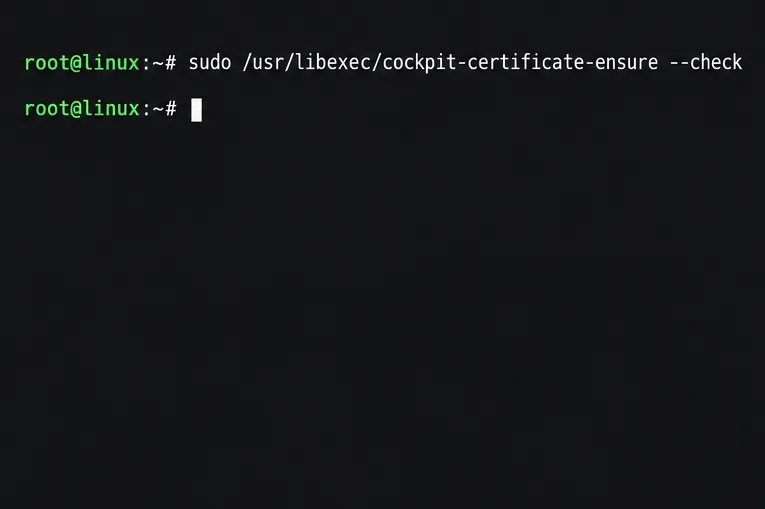
Il comando mostrato verifica quale certificato verrà utilizzato da Cockpit; questa illustrazione non garantisce il risultato della verifica.
Esamina il certificato selezionato da Cockpit con il comando documentato da SUSE:
SLES 16 carica i certificati da /etc/cockpit/ws-certs.d; una chiave privata corrispondente utilizza lo stesso nome file di base con un .keysuffisso. Per i server gestiti, installare un certificato il cui nome alternativo del soggetto corrisponda al nome host inserito da Maya, includere la relativa catena intermedia e rendere attendibile l'autorità di certificazione emittente dalla workstation. Se curl raggiunge il servizio ma segnala un certificato autofirmato, correggere l'attendibilità o distribuire un certificato appropriato anziché modificare il firewall.
Cockpit utilizza le normali credenziali dell'account del server; non richiede una password Cockpit separata. Nelle nuove installazioni di SLES, rootl'accesso tramite password è disabilitato per impostazione predefinita. Se Maya raggiunge la pagina di accesso ma non riesce ad accedere come root, utilizzare un account normale autorizzato anziché abilitare l'accesso tramite password di root solo per la risoluzione dei problemi di Cockpit. Le azioni amministrative possono quindi utilizzare il percorso di privilegi consentito per l'account.
Verifica il percorso completo
Ricarica l'URL HTTPS dalla workstation di Maya. Verifica che il DNS restituisca il server previsto, che la porta TCP 9090 sia raggiungibile, che il certificato corrisponda e sia considerato attendibile e che un account autorizzato possa accedere. Se l'ascolto locale funziona ma la richiesta remota va in timeout, comunica al team di rete entrambi gli indirizzi, la porta e l'orario di prova.
La documentazione SUSE più recente relativa all'installazione, al firewall, ai certificati e all'autenticazione è la guida di amministrazione di Cockpit SLES 16.0 , pubblicata l'8 ottobre 2026. Per informazioni generali sul comportamento di HTTPS e dei certificati nelle diverse versioni di Cockpit, consultare la guida SSL/TLS di Cockpit . La disponibilità esatta dei pacchetti e l'integrazione con il firewall dipendono dalla versione specificata.