Istruzioni per la scansione antivirus dei file APK prima dellinstallazione

Le app di Sideload sui dispositivi Android vengono spesso utilizzate come un modo per aggirare le restrizioni (come quando un'app non è disponibile nella tua zona) o per l'aggiornamento più veloce e talvolta è facoltativo. solo quando l'app desiderata non è disponibile nel Play Store per qualche motivo.

Funzionano bene, ma avrai alcuni svantaggi quando lo usi per installare l'applicazione. Il caricamento laterale, ad esempio, non è consentito sui telefoni Android per impostazione predefinita, quindi è necessario abilitare Consenti installazione da fonti sconosciute in Impostazioni per poterlo fare.

Inoltre, non hai aggiornamenti automatici, devi aggiornare manualmente l'app una volta che è disponibile un aggiornamento. Uno svantaggio più grave è il rischio per la sicurezza. Poiché il file APK non è disponibile su CH Play, non si può essere certi che l'applicazione sia uguale a quella dello sviluppatore. In alcuni casi, i file APK vengono copiati per aggirare alcune restrizioni (come gli acquisti in-app) o peggio, l'infezione da malware influenzerà la sicurezza del telefono. Pertanto, il seguente articolo ti guiderà a scansionare i file APK per verificare la presenza di virus o meno prima di installarli sul telefono con alcuni ottimi strumenti.

1. Metadefender
Istruzioni per la scansione antivirus dei file APK prima dellinstallazione

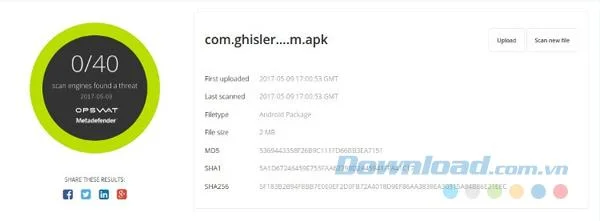
Metadefender ti consente di caricare un file APK di dimensioni fino a 140 MB per essere scansionato da molti strumenti antivirus. Il file APK è decompresso in modo che tutti i file personali nell'archivio vengano scansionati con l'intero file APK decompresso.

2. Scansione APK NVISIO

Istruzioni per la scansione antivirus dei file APK prima dellinstallazione

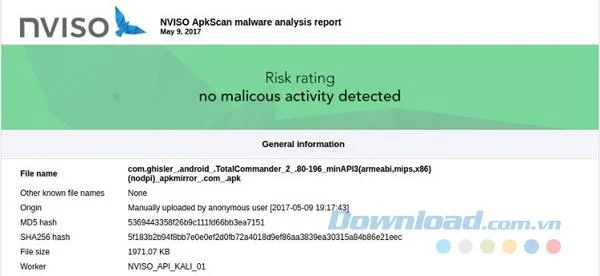
Simile a Metadefender, NVISIO APK Scan consente di caricare un file APK attraverso il browser per la scansione senza limiti di dimensione del file. Tutto quello che devi fare è selezionare il file APK tramite il selettore file del sistema operativo e fare clic su Scansione pacchetto . Dopo un periodo di tempo, verrà generato un rapporto di scansione. Se preferisci, puoi inviare per e-mail i risultati della scansione al termine della scansione.

3. VirusTotal

Istruzioni per la scansione antivirus dei file APK prima dellinstallazione

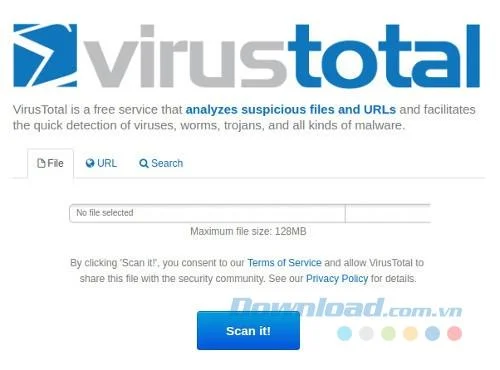
VirusTotal è un altro servizio gratuito che funziona come i due servizi citati. Analizza i file APK e aiuta a rilevare tutti i virus e malware. L'unico aspetto negativo dell'utilizzo di questo servizio è il limite massimo di file di 128 MB.

Questo articolo mira a presentare alcuni strumenti che aiutano a scansionare i file APK prima di installarli sul dispositivo. Tuttavia, è meglio scaricare app ufficiali da CH Play o da indirizzi attendibili, senza preoccuparsi di usare errori e sono molto più sicuri.
Lascia un commento

Abilitare la modalità FIPS su SLES 15 e verificare lo stato di avvio

Abilitare la modalità FIPS su SLES 15 e verificare lo stato di avvio

Segui la procedura SP7 di SUSE per abilitare la modalità FIPS, riavvia in modo sicuro, verifica i criteri attivi e controlla se i requisiti di conformità prevedono moduli convalidati.

Configurare un volume dati crittografato LUKS su SLES

Configurare un volume dati crittografato LUKS su SLES

Confronta YaST e cryptsetup per un nuovo volume dati SLES crittografato, scegli LUKS1 o LUKS2 e verifica in modo sicuro il comportamento di sblocco e montaggio.

Creare un server di aggiornamento SUSE locale con RMT su SLES 15

Creare un server di aggiornamento SUSE locale con RMT su SLES 15

Configurare RMT su SLES 15, replicare i repository autorizzati e verificare la registrazione HTTPS e l'accesso ai pacchetti da un client di test.

Integrare SLES 15 con Active Directory tramite SSSD in YaST

Integrare SLES 15 con Active Directory tramite SSSD in YaST

Collega SLES 15 ad Active Directory utilizzando la gestione degli accessi basata su SSSD di YaST, quindi verifica la ricerca nella directory, l'accesso al dominio e i ticket Kerberos.

Abilitare l'applicazione di patch in tempo reale a SLES e verificare la correzione del kernel.

Abilitare l'applicazione di patch in tempo reale a SLES e verificare la correzione del kernel.

Configura il percorso Live Patching corretto per SLES 16.0 o 15 SP7, applica le correzioni del kernel idonee e verifica quali sono attive senza confonderle con un aggiornamento del kernel che richiede il riavvio.

Mantenere i servizi disponibili durante l'aggiornamento da SLES 15 SP5 a SP6

Mantenere i servizi disponibili durante l'aggiornamento da SLES 15 SP5 a SP6

SLES 15 SP5 può essere migrato online a SP6, ma ogni nodo deve essere riavviato. Utilizzare un aggiornamento progressivo testato o un passaggio di consegne blue-green per mantenere i carichi di lavoro raggiungibili.

Creare un profilo AppArmor personalizzato su SUSE Linux

Creare un profilo AppArmor personalizzato su SUSE Linux

Creare, perfezionare e verificare un profilo AppArmor con privilegi minimi su SLES 15 SP7, con una nota chiara sull'impostazione predefinita di SELinux in SLES 16.

Applica in modo sicuro lo standard SLES 15 STIG con OpenSCAP

Applica in modo sicuro lo standard SLES 15 STIG con OpenSCAP

Utilizza il profilo STIG supportato da SUSE per analizzare SLES 15, testare le soluzioni, rivedere i risultati rimanenti e conservare le prove di valutazione.

Ripristinare l'accesso alla cabina di pilotaggio di SUSE Linux Enterprise Server.

Ripristinare l'accesso alla cabina di pilotaggio di SUSE Linux Enterprise Server.

Tracciare una connessione Cockpit non riuscita attraverso DNS, porta 9090, socket systemd, firewalld, TLS e impostazioni di accesso, seguendo le linee guida SUSE aggiornate.

Configura un failover Ethernet affidabile con SLES 15 Bonding

Configura un failover Ethernet affidabile con SLES 15 Bonding

Crea una connessione Ethernet ridondante su SLES 15 con YaST e Wicked, configura il bonding attivo-backup e verifica entrambe le porte e il failover.









