Istruzioni per abbreviare i collegamenti di 123Link

Se hai un sito web con migliaia di URL e vuoi abbreviare i link per guadagnare con 123Link , molto semplice, copia e incolla il codice nel tuo sito web o blog. Successivamente, il collegamento verrà aggiornato automaticamente.

Di seguito è riportato un passaggio dettagliato di abbreviare i collegamenti con 123Link

Passaggio 1 : accedi al tuo account 123link.co.

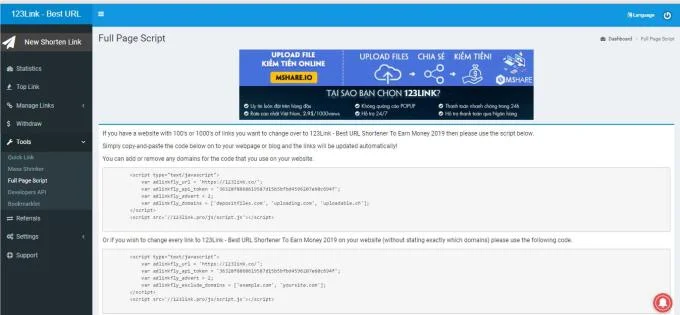
Passaggio 2 : fare clic su Strumenti => menu Script pagina intera .
Istruzioni per abbreviare i collegamenti di 123Link

Sulla destra vedrai due script

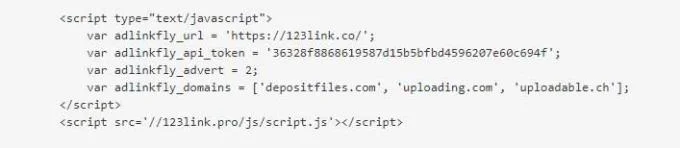
1. Il primo paragrafo inserito nel sito Web o nel blog accorcia automaticamente tutti i collegamenti contenenti nomi di dominio come segue: depositfiles.com, uploading.com, uploadable.ch

Istruzioni per abbreviare i collegamenti di 123Link

Se vuoi cambiare ogni link in 123Link per fare soldi sul web (senza specificare il nome del dominio), usa lo script qui sotto.

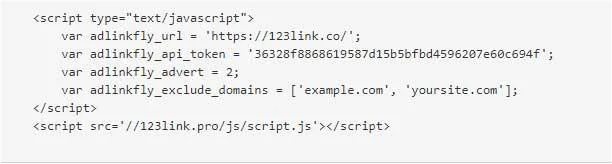
2. Questo secondo script, quando inserito in un sito Web o blog, accorcerà automaticamente tutti i collegamenti tranne il seguente nome di dominio: esempio.com, yoursite.com. Pertanto, è sufficiente sostituire il blog o il dominio Web che non desiderano abbreviare automaticamente il collegamento. Ad esempio: 123link.co, 123Link ...

Istruzioni per abbreviare i collegamenti di 123Link

Come aggiungere script al Web e al blog

Copia l'ultimo script di personalizzazione nel sito Web </head> .

Sopra è come abbreviare l'URL tramite 123Link. Spero che l'articolo ti sia utile.

Ti auguro successo!
Lascia un commento

Abilitare la modalità FIPS su SLES 15 e verificare lo stato di avvio

Abilitare la modalità FIPS su SLES 15 e verificare lo stato di avvio

Segui la procedura SP7 di SUSE per abilitare la modalità FIPS, riavvia in modo sicuro, verifica i criteri attivi e controlla se i requisiti di conformità prevedono moduli convalidati.

Configurare un volume dati crittografato LUKS su SLES

Configurare un volume dati crittografato LUKS su SLES

Confronta YaST e cryptsetup per un nuovo volume dati SLES crittografato, scegli LUKS1 o LUKS2 e verifica in modo sicuro il comportamento di sblocco e montaggio.

Creare un server di aggiornamento SUSE locale con RMT su SLES 15

Creare un server di aggiornamento SUSE locale con RMT su SLES 15

Configurare RMT su SLES 15, replicare i repository autorizzati e verificare la registrazione HTTPS e l'accesso ai pacchetti da un client di test.

Integrare SLES 15 con Active Directory tramite SSSD in YaST

Integrare SLES 15 con Active Directory tramite SSSD in YaST

Collega SLES 15 ad Active Directory utilizzando la gestione degli accessi basata su SSSD di YaST, quindi verifica la ricerca nella directory, l'accesso al dominio e i ticket Kerberos.

Abilitare l'applicazione di patch in tempo reale a SLES e verificare la correzione del kernel.

Abilitare l'applicazione di patch in tempo reale a SLES e verificare la correzione del kernel.

Configura il percorso Live Patching corretto per SLES 16.0 o 15 SP7, applica le correzioni del kernel idonee e verifica quali sono attive senza confonderle con un aggiornamento del kernel che richiede il riavvio.

Mantenere i servizi disponibili durante l'aggiornamento da SLES 15 SP5 a SP6

Mantenere i servizi disponibili durante l'aggiornamento da SLES 15 SP5 a SP6

SLES 15 SP5 può essere migrato online a SP6, ma ogni nodo deve essere riavviato. Utilizzare un aggiornamento progressivo testato o un passaggio di consegne blue-green per mantenere i carichi di lavoro raggiungibili.

Creare un profilo AppArmor personalizzato su SUSE Linux

Creare un profilo AppArmor personalizzato su SUSE Linux

Creare, perfezionare e verificare un profilo AppArmor con privilegi minimi su SLES 15 SP7, con una nota chiara sull'impostazione predefinita di SELinux in SLES 16.

Applica in modo sicuro lo standard SLES 15 STIG con OpenSCAP

Applica in modo sicuro lo standard SLES 15 STIG con OpenSCAP

Utilizza il profilo STIG supportato da SUSE per analizzare SLES 15, testare le soluzioni, rivedere i risultati rimanenti e conservare le prove di valutazione.

Ripristinare l'accesso alla cabina di pilotaggio di SUSE Linux Enterprise Server.

Ripristinare l'accesso alla cabina di pilotaggio di SUSE Linux Enterprise Server.

Tracciare una connessione Cockpit non riuscita attraverso DNS, porta 9090, socket systemd, firewalld, TLS e impostazioni di accesso, seguendo le linee guida SUSE aggiornate.

Configura un failover Ethernet affidabile con SLES 15 Bonding

Configura un failover Ethernet affidabile con SLES 15 Bonding

Crea una connessione Ethernet ridondante su SLES 15 con YaST e Wicked, configura il bonding attivo-backup e verifica entrambe le porte e il failover.