Home
» Come fare
»
Imposta una password sicura per la console di amministrazione di Collabora.
Imposta una password sicura per la console di amministrazione di Collabora.
Imposta la password della console di amministrazione di Collabora Online in base alla configurazione del tuo server: per l'immagine Docker di CODE, configura le usernamevariabili passwordd'ambiente; per un'installazione di pacchetto Linux, esegui il comando appropriato coolconfig set-admin-password. Quindi riavvia o ricrea il servizio e accedi alla pagina di amministrazione per verificare che le nuove credenziali funzionino.
La console di amministrazione utilizza un proprio modulo di accesso; le sue credenziali sono separate da quelle del tuo account sulla piattaforma documentale.
Assicurati di sapere quale password stai modificando
La Console di amministrazione è la pagina di gestione dei servizi di Collabora Online. È separata dall'account amministratore di Nextcloud o di altre piattaforme di archiviazione e la modifica della password non influisce sugli accessi degli utenti ai documenti né sulle credenziali utilizzate dalla piattaforma per connettersi a Collabora. Le installazioni basate su Docker e su pacchetti utilizzano flussi di lavoro di configurazione differenti, quindi è importante identificare la propria implementazione prima di apportare qualsiasi modifica.
Per CODE in Docker, consultare la documentazione di Collabora usernamee passwordle impostazioni dell'ambiente container. Per le installazioni basate su pacchetti, lo strumento di configurazione di Collabora consente di impostare la password di amministratore in modo interattivo. La documentazione di riferimento sulla configurazione corrente indica che l'uso diretto dell'impostazione admin_console.passwordè deprecato sulla maggior parte delle piattaforme e raccomanda PAM o coolconfigun'alternativa. Consultare la documentazione dell'immagine Docker di CODE di Collabora e la documentazione di riferimento sulla configurazione di Collabora .
Preparati prima di modificare le credenziali
Conferma il nome host, il nome del container o del servizio e specifica se Collabora è in esecuzione in Docker o come pacchetto Linux. Se disponi di più istanze, indica quale viene utilizzata dai tuoi utenti.
Scegli una password univoca e memorizzala nel tuo gestore di password o nell'archivio dei segreti di distribuzione. Non utilizzare una password di esempio tratta da un tutorial.
Se gestisci Docker Compose, esegui un backup o conferma il file Compose senza includere alcun segreto. Limita l'accesso al file che contiene il segreto; le variabili d'ambiente saranno comunque visibili agli amministratori che possono ispezionare il container.
Mantieni l'endpoint di amministrazione protetto dai tuoi normali controlli di accesso. Una password complessa è utile, ma non sostituisce la limitazione degli accessi alla pagina di amministrazione.
Imposta la password per un container Docker di CODE
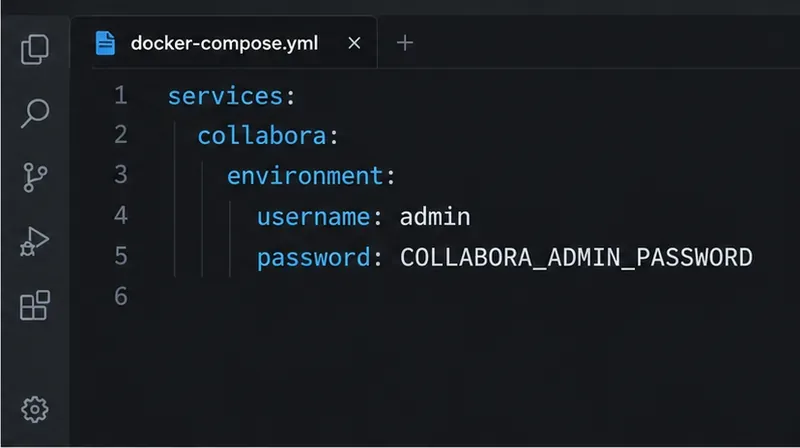
Nel servizio Compose per Collabora, impostare le variabili documentate username. passwordQuesto esempio legge la password da un .envfile locale anziché inserire il segreto direttamente nel file Compose:
services:
  collabora:
    image: collabora/code
    environment:
      username: admin
      password: "${COLLABORA_ADMIN_PASSWORD:?Set it in .env}"
Nella stessa directory del progetto, posiziona il segreto in .env:
Sostituisci il valore di esempio con la tua password reale e non effettuare il commit .envin un repository condiviso. Se il servizio Compose esiste già, la modifica del suo ambiente su disco non altera l'ambiente del container in esecuzione. Ricrea il servizio affinché la nuova impostazione abbia effetto:
docker compose up -d --force-recreate collabora
Utilizza il nome effettivo del tuo servizio Compose, se non è già presente collabora. Questa operazione riavvia il container di Collabora; i tuoi documenti, che sono archiviati dalla piattaforma connessa, non vengono eliminati. Se la tua distribuzione è gestita da Kubernetes, Helm o un altro piano di controllo, modifica il segreto o i valori corrispondenti in tale piattaforma e applica il normale processo di implementazione, anziché modificare manualmente un container in esecuzione.
Per una distribuzione Compose, inserisci le credenziali nell'ambiente del servizio Collabora e mantieni il segreto al di fuori del file YAML condiviso.
Impostare la password durante l'installazione di un pacchetto Linux
Sul server in cui Collabora è stato installato come pacchetto di sistema, eseguire lo strumento di configurazione su tale server:
sudo coolconfig set-admin-password
Lo strumento richiede la nuova password, quindi non è necessario includerla nel comando della shell. Inseriscila quando richiesto e ripetila se necessario. Quindi riavvia il servizio in modo che carichi la configurazione aggiornata:
sudo systemctl restart coolwsd
L' esempio di installazione di Nextcloud su Ubuntu attualmente in uso utilizza coolconfig set-admin-passworde riavvia coolwsddopo la configurazione. Il pacchetto e il gestore dei servizi esatti possono variare su altre distribuzioni; consultare le istruzioni di installazione di Collabora per tale distribuzione se il comando o il nome del servizio non sono disponibili. L'esempio di Nextcloud è documentato nella sua guida di configurazione per Ubuntu 24.04 .
Il flusso di lavoro basato sui pacchetti richiede la nuova password senza inserirla direttamente nel comando.
Accedi e controlla il risultato
Apri la console di amministrazione dell'host Collabora, solitamente all'indirizzo https://collabora.example.com/browser/dist/admin/admin.html, sostituendo l'host di esempio con l'URL pubblico del tuo server. Accedi con il nome utente amministratore configurato e la nuova password. Un accesso riuscito conferma che la console accetta le credenziali; non verifica di per sé che la modifica dei documenti o la connessione WOPI siano funzionanti.
Se l'accesso a Docker non riesce, verifica di aver modificato il progetto Compose che effettivamente gestisce quell'URL, che il nome della variabile sia esattamente usernameo password, e di aver ricreato il container dopo la modifica.
Se l'accesso non riesce dopo un aggiornamento di un pacchetto, verifica che coolwsdil riavvio sia andato a buon fine e che il browser raggiunga il server previsto. Controlla i log del servizio per individuare eventuali errori di configurazione, senza però pubblicare credenziali in una richiesta di supporto.
Se hai abilitato l'autenticazione PAM, i valori configurati admin_console.usernamevengono admin_console.passwordignorati. Utilizza invece l'account e la password PAM configurati per l'host; la modifica delle variabili d'ambiente CODE di Docker non sovrascriverà PAM.
Se l'accesso funziona ma la pagina di amministrazione non si carica, verifica le route Collabora e i criteri di accesso del proxy inverso. Un problema di proxy o di rete è diverso da una password rifiutata.
Dopo il riavvio o la ricreazione del container, testa le nuove credenziali nella console di amministrazione sull'host Collabora corretto.
Errori comuni da evitare
Non confondere la password della console di amministrazione con la password di un amministratore di Nextcloud e non incollare il segreto in un comando, ad esempio docker run -e password=...se la cronologia della shell o l'ispezione dei processi potrebbero rivelarlo. Per una distribuzione Compose, conserva il segreto in un file di ambiente protetto o in un gestore di segreti disponibile e limita l'accesso all'host Docker. Inoltre, evita di modificarlo coolwsd.xmldirettamente come prima opzione: Collabora identifica l'impostazione della password legacy come obsoleta sulla maggior parte delle piattaforme.
Se non riesci ad accedere dopo aver seguito la procedura corretta, verifica innanzitutto l'istanza e la modalità di autenticazione, quindi controlla che la nuova configurazione sia stata effettivamente applicata. Questa sequenza permette di distinguere un container obsoleto o un host errato da un errore di digitazione della password e ti indica chiaramente la prossima area da esaminare.