Per assegnare automaticamente una quota di archiviazione in ownCloud Infinite Scale (oCIS), aggiungi una role_quotasmappatura alla proxy.yamlconfigurazione del servizio Proxy. Associa ciascun ID ruolo oCIS a una quota in byte, quindi riavvia il servizio Proxy. Questa impostazione assegna le quote ai nuovi utenti in base al loro ruolo; non è una variabile d'ambiente e la sua modifica non deve essere considerata un aggiornamento degli account esistenti. La documentazione corrente di ownCloud 8.2 descrive questo metodo basato sui ruoli nella configurazione del servizio Proxy .
Verifica che le quote basate sui ruoli siano compatibili con la tua configurazione.
Utilizzate questo metodo quando gli utenti ricevono un ruolo oCIS al primo accesso e desiderate che i nuovi utenti con ruoli diversi inizino con limiti di archiviazione personali differenti. Ad esempio, un account standard potrebbe ricevere 10 GiB e un ruolo con capacità superiore potrebbe riceverne 50 GiB. Il vostro provider di identità può mappare le proprie attestazioni ai ruoli oCIS, oppure l'assegnazione predefinita del ruolo del proxy può assegnare il userruolo agli utenti che non ne possiedono già uno.
Non confondere la quota di archiviazione personale di un utente con la quota di uno Spazio. La quota di uno Spazio definisce la capacità di uno Spazio, mentre OCIS_SPACES_MAX_QUOTAla quota di uno Spazio definisce il massimo globale consentito per gli Spazi. La documentazione di ownCloud specifica che la capacità di uno Spazio è indipendente dalla quota di archiviazione e che uno Spazio può avere una quota superiore alla capacità di archiviazione sottostante. Per ulteriori dettagli, consultare la documentazione ufficiale sulle quote degli Spazi e il riferimento di configurazione di Storage-Users .
Prima di apportare modifiche, identifica gli ID ruolo utilizzati dalla tua istanza e decidi il limite per ciascuno. I nomi dei ruoli come usere guestsono utili per l'assegnazione dei ruoli, ma la mappa delle quote prevede gli ID ruolo. Non esiste un ID universale da copiare da questo esempio. Verifica inoltre se gli utenti ricevono già ruoli tramite OIDC o un flusso di lavoro di provisioning; le regole di quota sono utili solo quando all'utente viene assegnato un ruolo corrispondente.
1. Trova ed esegui il backup della configurazione del proxy
Individua la directory di configurazione utilizzata dalla tua distribuzione ed eseguine il backup proxy.yaml. In un'installazione basata su pacchetti, potrebbe trovarsi in /etc/ocis; le distribuzioni in container possono montare una directory diversa. Utilizza il percorso montato nel container Proxy o specificato dalla configurazione della tua distribuzione, anziché presumere che ogni installazione utilizzi la stessa posizione.

Mantieni le altre impostazioni del file esistente. Se contiene già role_quotas: {}, sostituisci la mappatura vuota. Non aggiungere una seconda role_quotaschiave di primo livello: le chiavi YAML duplicate possono essere analizzate in modo incoerente. Se il file non contiene la chiave, aggiungila al primo livello, allineandola con le altre impostazioni Proxy di primo livello.
2. Aggiungere i valori delle quote in byte
Il proxy si aspetta valori di quota interi in byte. In questo esempio, 10 GiB equivalgono a 10.737.418.240 byte e 50 GiB equivalgono a 53.687.091.200 byte. I numeri 1001riportati 1002di seguito sono solo ID di ruolo di esempio; sostituirli con gli ID della propria installazione oCIS.
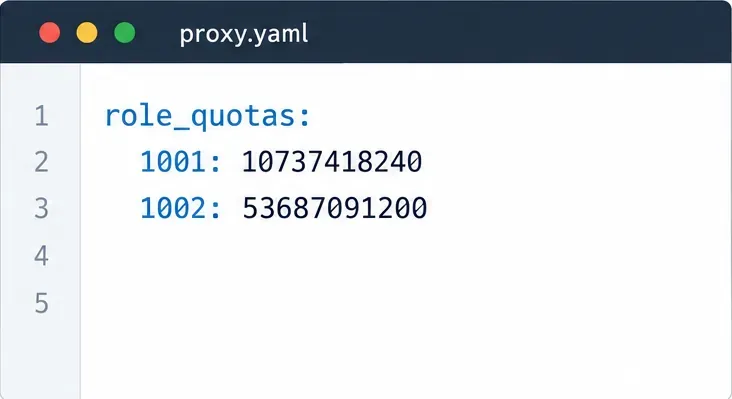
role_quotas:
  1001: 10737418240
  1002: 53687091200
Rientrare in modo coerente ogni voce di ruolo sotto role_quotas. Mantenere i valori come conteggi di byte interi anziché scrivere stringhe come 10GB. Se si utilizza già una role_assignmentsezione, può rimanere nello stesso file; la mappa delle quote è un'impostazione di livello superiore separata.
3. Assicurarsi che ai nuovi utenti venga assegnato un ruolo corrispondente
Con il driver di assegnazione dei ruoli predefinito, un utente senza un ruolo esistente riceve useral primo accesso. Se tutti i nuovi utenti devono ricevere un limite, mappare l'ID di quel ruolo alla quota desiderata. Se le quote differiscono in base alla categoria di utente, configurare l'assegnazione dei ruoli in modo che ogni categoria venga mappata al ruolo oCIS corretto, quindi aggiungere l'ID per ogni ruolo a role_quotas.
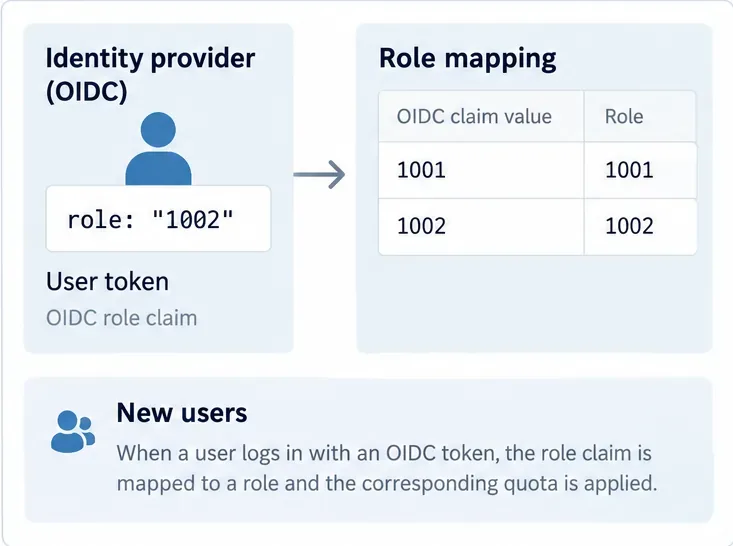
Per OIDC, il Proxy può leggere una rivendicazione di ruoli e mappare i valori della rivendicazione ai nomi dei ruoli oCIS in proxy.yaml. Il nome della rivendicazione e le mappature devono corrispondere a quanto effettivamente emesso dal provider di identità. La rivendicazione predefinita documentata è roles; le mappature predefinite includono ocisAdmin, ocisSpaceAdmin, ocisUser, e ocisGuest. Se si personalizzano queste mappature, consultare gli esempi e i vincoli di assegnazione dei ruoli . In particolare, ogni account riceve un singolo ruolo e un utente OIDC le cui rivendicazioni non corrispondono ad alcuna mappatura di ruoli configurata potrebbe non essere in grado di accedere. Testare prima le modifiche alle rivendicazioni in un account non di produzione.
4. Riavvia il proxy e verifica con un nuovo account
Se disponibili, convalida la sintassi YAML con i controlli di configurazione della tua implementazione, quindi riavvia il servizio Proxy o l'intera implementazione oCIS in base alle istruzioni del tuo gestore dei servizi. Il Proxy deve caricare il file aggiornato prima che un nuovo utente riceva la regola. Evita di riavviare servizi non correlati, a meno che non sia richiesto dalla tua implementazione.
- Crea un utente di prova temporaneo che non abbia mai effettuato l'accesso a questa istanza oCIS, oppure utilizza un flusso di lavoro per account non di produzione che preveda il provisioning di un utente effettivamente nuovo.
- Verificare che l'ID del ruolo assegnato sia una delle chiavi in
role_quotas. Per una configurazione OIDC, esaminare la rivendicazione del ruolo emessa e la mappatura dei ruoli del Proxy.
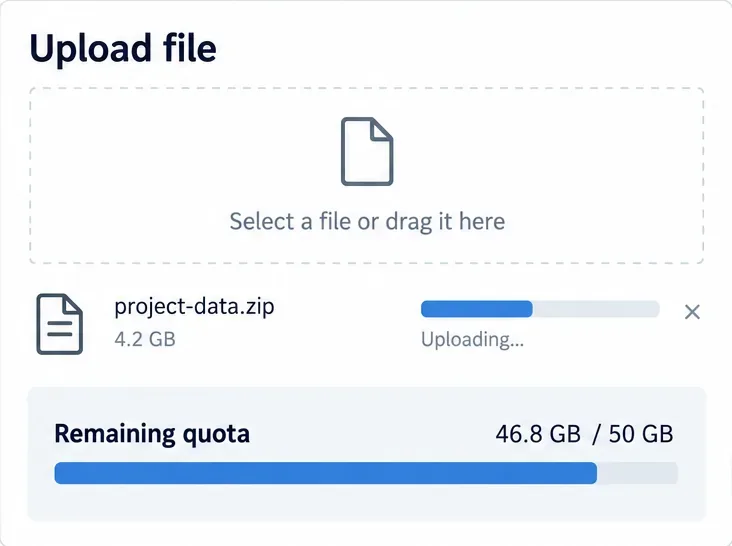
- Accedi e verifica la quota personale indicata, laddove il client la renda disponibile. Carica un piccolo file di prova, quindi in un ambiente di test tenta un caricamento che superi la quota rimanente. Verifica che il primo caricamento vada a buon fine e che il caricamento che supera il limite venga rifiutato.
Un utente esistente prima della modifica non costituisce un test valido per il percorso di assegnazione dei nuovi utenti. Se all'account di test viene assegnato un limite errato, verificare l'ID del ruolo anziché il nome visualizzato, il ruolo assegnato al primo accesso, il proxy.yamlpercorso attivo e se il proxy è stato riavviato. Conservare il backup finché il provisioning e il caricamento dei nuovi account non si comportano come previsto.
Ciò che questa configurazione non cambia
La mappatura ruolo-quota documentata è una regola di onboarding per i nuovi utenti. Non stabilisce di per sé una policy di capacità di Spazio né dimostra che gli utenti già configurati siano stati aggiornati. Gestisci gli account esistenti e i limiti di Spazio tramite il percorso di amministrazione supportato per la tua implementazione. Assicurati inoltre che le quote totali assegnate siano realistiche rispetto alla capacità di archiviazione dietro oCIS: una quota è un limite di allocazione, non capacità aggiuntiva di disco o di archiviazione oggetti.




