Creare un server di aggiornamento SUSE locale con RMT su SLES 15

Configurare RMT su SLES 15, replicare i repository autorizzati e verificare la registrazione HTTPS e l'accesso ai pacchetti da un client di test.
Spesso pensiamo che solo un PC, laptop o smartphone possa essere infettato da un virus, cioè prima, ma ora, il prossimo obiettivo del virus, il codice dannoso è Smart TV . Quindi, come verificare se la mia TV è stata infettata da virus o meno e come distruggerla? In questo articolo, WebTech360 risponderà a questa domanda per te.
Per eseguire la scansione e rimuovere i virus, segui questi passaggi:
Passaggio 1: premere il pulsante Home sul telecomando.
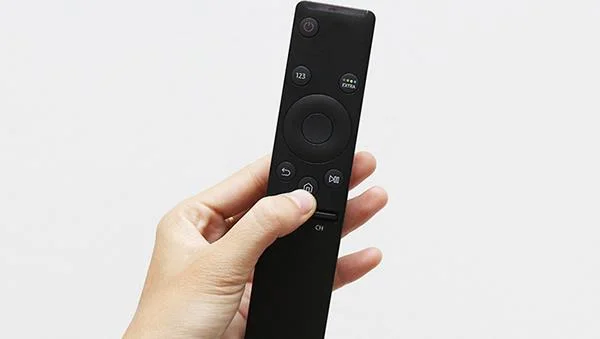
Passaggio 2: vai su Impostazioni, seleziona Sistema.
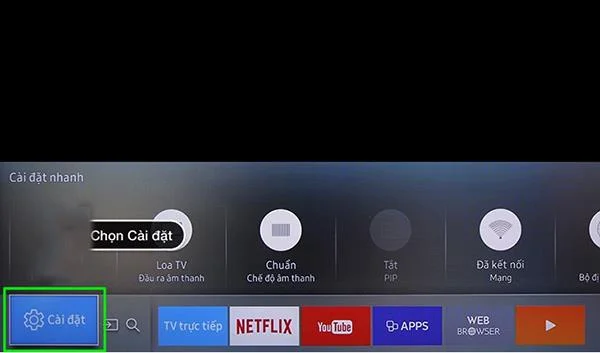
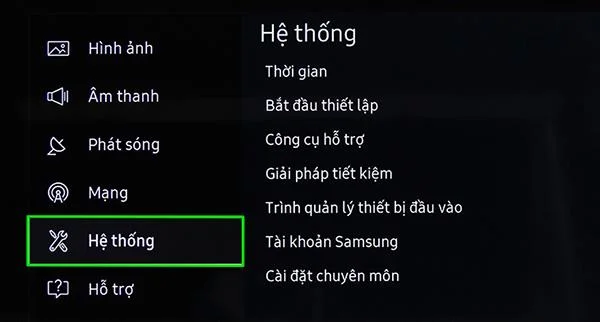
Passaggio 3: selezionare Impostazioni avanzate.
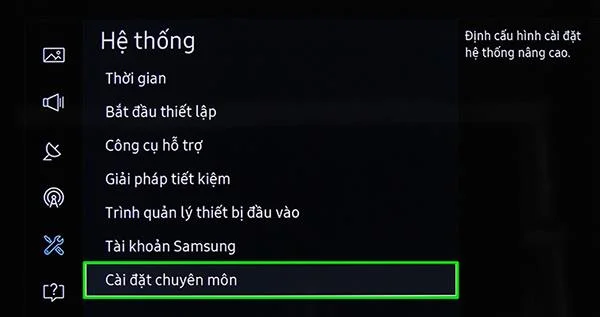
Passaggio 4: scegli Smart Security.
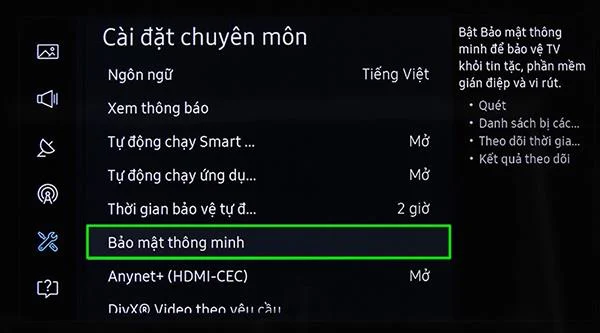
Passaggio 5: selezionare la riga di scansione , la TV ora eseguirà la scansione, nel caso in cui rilevi un codice dannoso, la TV ti avviserà e ti consentirà di scegliere di isolare questo malware.
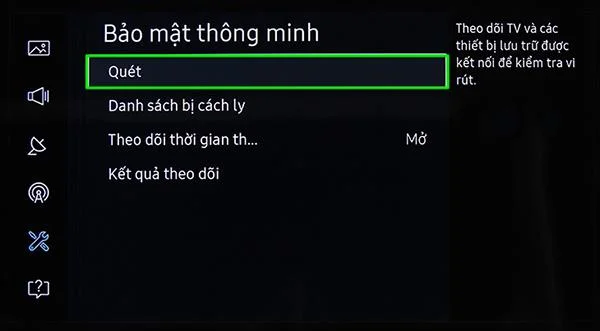
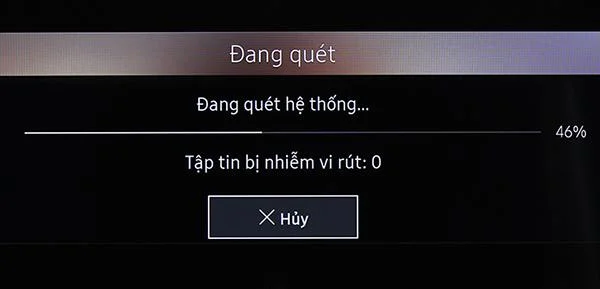
L'elenco dei virus scansionati e messi in quarantena si troverà nell'elenco di quarantena e il televisore elencherà anche le attività di sicurezza e un elenco di scansione nella sezione Risultati di monitoraggio .
Con i 5 passaggi precedenti, possiamo verificare se la TV è stata infettata da un virus, ma questo è solo un metodo per prevenirlo parzialmente, ma non può eliminare al 100% il malware che la TV ha infettato. . Pertanto, WebTech360 consiglia di prestare attenzione quando si accede a siti Web strani e di prestare maggiore attenzione durante il download di app sulla TV.
Configurare RMT su SLES 15, replicare i repository autorizzati e verificare la registrazione HTTPS e l'accesso ai pacchetti da un client di test.
Collega SLES 15 ad Active Directory utilizzando la gestione degli accessi basata su SSSD di YaST, quindi verifica la ricerca nella directory, l'accesso al dominio e i ticket Kerberos.
Configura il percorso Live Patching corretto per SLES 16.0 o 15 SP7, applica le correzioni del kernel idonee e verifica quali sono attive senza confonderle con un aggiornamento del kernel che richiede il riavvio.
SLES 15 SP5 può essere migrato online a SP6, ma ogni nodo deve essere riavviato. Utilizzare un aggiornamento progressivo testato o un passaggio di consegne blue-green per mantenere i carichi di lavoro raggiungibili.
Creare, perfezionare e verificare un profilo AppArmor con privilegi minimi su SLES 15 SP7, con una nota chiara sull'impostazione predefinita di SELinux in SLES 16.
Utilizza il profilo STIG supportato da SUSE per analizzare SLES 15, testare le soluzioni, rivedere i risultati rimanenti e conservare le prove di valutazione.
Tracciare una connessione Cockpit non riuscita attraverso DNS, porta 9090, socket systemd, firewalld, TLS e impostazioni di accesso, seguendo le linee guida SUSE aggiornate.
Crea una connessione Ethernet ridondante su SLES 15 con YaST e Wicked, configura il bonding attivo-backup e verifica entrambe le porte e il failover.
Trasforma un sistema SLES 15 esistente in un profilo AutoYaST verificato, convalidalo e utilizzalo per implementare un server di test con un numero ridotto di passaggi manuali.
Installa gli strumenti KVM e libvirt di SLES 15, abilita il servizio host corretto e configura le macchine virtuali selezionate per l'avvio automatico dopo un riavvio.








