Home
» Come fare
»
Distribuisci ONLYOFFICE Docs Enterprise con il suo file di composizione ufficiale
Distribuisci ONLYOFFICE Docs Enterprise con il suo file di composizione ufficiale
Per una distribuzione su un singolo host, utilizza la versione ufficiale di ONLYOFFICE docker-compose.enterprise.ymldal repository Docker-DocumentServer e avviala con Docker Compose v2. Prima di mettere online lo stack, sostituisci le credenziali di esempio, imposta un segreto JWT stabile per la tua integrazione e monta la directory che conterrà la tua licenza Enterprise e i dati persistenti. Un container in esecuzione è solo il primo controllo: verifica lo stato di salute di Compose e apri la pagina di benvenuto di Docs prima di connettere una piattaforma di produzione.
Cosa avvia il file Enterprise Compose?
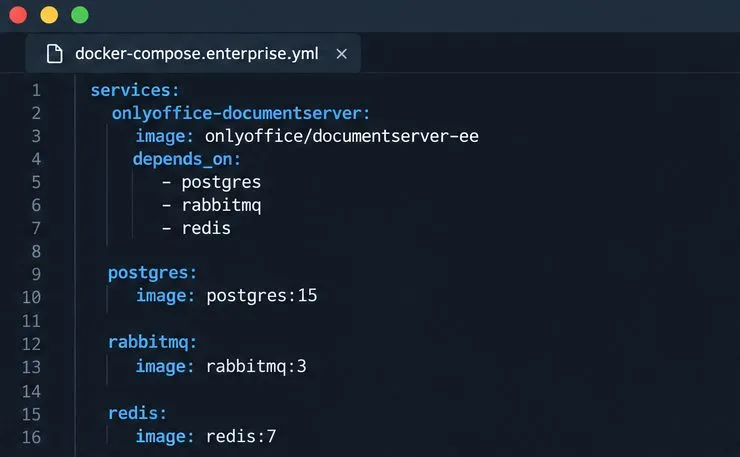
Il file ufficiale definisce il servizio Document Server Enterprise, oltre alle dipendenze da PostgreSQL, RabbitMQ e Redis. Pubblica le porte HTTP e HTTPS dell'editor e include un controllo di integrità per l'endpoint interno delle informazioni di Documents. Queste dipendenze rendono questo file Compose comodo per installazioni di piccole dimensioni su un singolo host; non configura di per sé il connettore della piattaforma, il DNS pubblico o un certificato TLS di produzione.
Come verificato il 9 ottobre 2026, il file ufficiale utilizza PostgreSQL 15, RabbitMQ 3 e Redis 7. I file del repository possono cambiare, quindi si consiglia di esaminare il file Enterprise Compose corrente prima di procedere con la distribuzione e gli aggiornamenti.
1. Controlla l'host e installa Docker Compose
I requisiti Docker Enterprise di ONLYOFFICE indicano un host Linux amd64 con kernel 3.10 o successivo, Docker supportato dai suoi manutentori, almeno 4 GB di RAM, 40 GB di spazio libero su disco e almeno 4 GB di swap. Le dimensioni di riferimento variano anche in base al numero di documenti aperti contemporaneamente e al tipo di documento, quindi è consigliabile utilizzare questi valori come punto di partenza e non come garanzia di capacità. Un portale di produzione con carichi di lavoro più pesanti potrebbe richiedere maggiori risorse.
Installa Docker Engine e il plugin Compose seguendo le istruzioni ufficiali di Docker per la tua distribuzione Linux. Verifica che entrambi i comandi funzionino correttamente prima di clonare il repository:
docker --version
docker compose version
Se l'host dispone già di un server web, verificare che le porte 80 e 443 siano disponibili oppure pianificare l'utilizzo di un reverse proxy e una diversa mappatura delle porte lato host. Il file Compose avvia anche i servizi di database, coda e cache; questi dovrebbero rimanere sulla rete privata di Compose anziché essere pubblicati su porte pubbliche.
2. Scarica il file Compose ufficiale
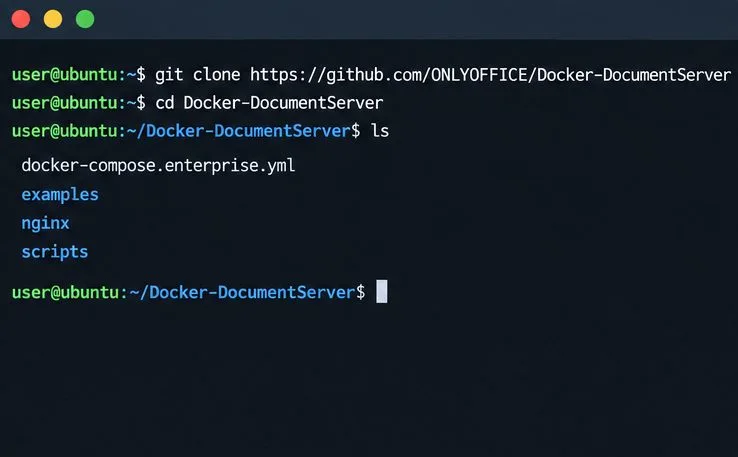
Clona il repository di ONLYOFFICE e spostati nella sua directory:
git clone https://github.com/ONLYOFFICE/Docker-DocumentServer
cd Docker-DocumentServer
Verifica che docker-compose.enterprise.ymlsia presente. Il file README del repository fornisce questo comando per l'edizione Enterprise:
docker compose -f docker-compose.enterprise.yml up -d
La directory del repository contiene il file Enterprise Compose utilizzato dal comando di installazione.
3. Imposta le credenziali, il JWT e una posizione di licenza permanente
Non avviare la configurazione Compose di esempio senza modifiche su un host esposto a Internet. Il file pubblicato contiene credenziali di database di esempio e commenta i valori JWT espliciti. Sostituisci la password di PostgreSQL sia nel servizio di database che nelle DB_PWDimpostazioni del Document Server con lo stesso valore sicuro. Mantieni private le porte del database, di RabbitMQ e di Redis.
Per l'integrazione, imposta un segreto JWT stabile nel servizio Document Server e configura lo stesso segreto nel connettore ONLYOFFICE della tua piattaforma. Un approccio semplice consiste nel conservare il valore in un .envfile locale che non carichi su Git, quindi utilizzare la sostituzione delle variabili di Compose. Aggiungi queste voci alla sezione dell'ambiente di Document Server, adattando il formato dell'ambiente esistente secondo necessità:
- JWT_ENABLED=true
- JWT_SECRET=${JWT_SECRET}
Inserisci un valore lungo e univoco .envcome JWT_SECRET=.... Non copiare il segnaposto letterale in una configurazione attiva. ONLYOFFICE documenta JWT come abilitato di default nella versione 7.2 e successive della documentazione, con un segreto generato automaticamente; specificare un valore stabile personalizzato evita discrepanze quando il contenitore viene ricreato. Consulta la guida alla configurazione di JWT .
Per registrare Enterprise con una licenza acquistata license.lic, è necessario montare una directory host /var/www/onlyoffice/Datanel servizio Document Server. Ad esempio, sostituire il montaggio dati anonimo con ./documentserver-data:/var/www/onlyoffice/Data, creare tale directory host e posizionare license.lical suo interno prima dell'avvio. Mantenere le autorizzazioni del file e conservare la directory nel piano di backup. Le istruzioni di registrazione di Enterprise confermano che il file di licenza deve trovarsi in una cartella montata per Docker.
Il servizio Document Server necessita di un mount dati persistente per la sua licenza e di un segreto JWT stabile per il connettore.
4. Avviare lo stack Enterprise
Dalla directory del repository, convalida la configurazione di Compose in modalità silenziosa, in modo che i segreti espansi non vengano visualizzati, quindi avvia i servizi. La convalida silenziosa verifica il modello Compose; non garantisce l'avvio dei container. Docker documenta questa opzione nella sua documentazione di riferimento sulla configurazione di Compose :
Il primo avvio potrebbe richiedere più tempo a causa della creazione o del download delle immagini e dell'inizializzazione delle dipendenze. Se la convalida della configurazione segnala una variabile non impostata, controlla il tuo .envfile e i nomi delle variabili nel file Compose. Non aggiungere virgolette attorno ai segreti a meno che non facciano parte del valore previsto.
La definizione di Enterprise Compose raggruppa Document Server con il database, il message broker e la cache necessari.
5. Verifica la disponibilità prima di connettere la piattaforma
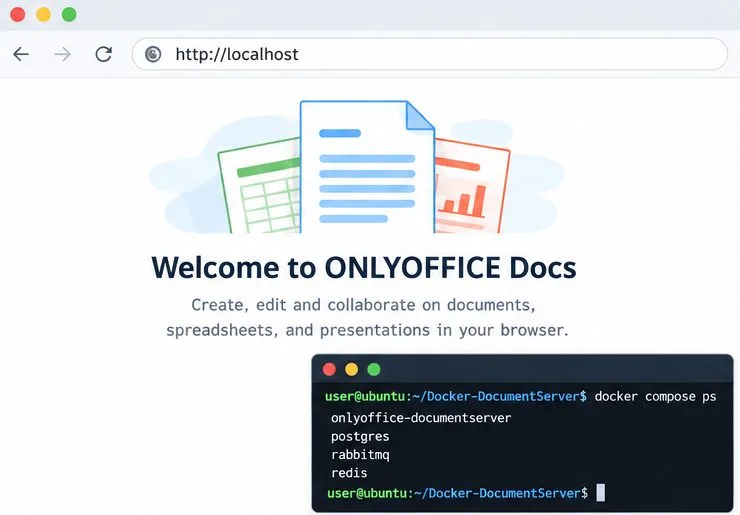
Attendi che il controllo di integrità del Document Server venga completato con successo. Il file Compose ufficiale esegue i controlli http://localhost:8000/info/info.jsondall'interno del container, con un intervallo iniziale di 60 secondi. Se il servizio continua a risultare non integro, controlla i relativi log e lo stato delle dipendenze:
Quindi aprite http://localhostil file sull'host o sull'URL mappato da un browser in grado di raggiungere il server. Le istruzioni di composizione di ONLYOFFICE utilizzano la pagina di benvenuto come verifica iniziale dell'installazione. Per l'utilizzo in produzione da remoto, esponete il servizio tramite HTTPS sul vostro dominio anziché lasciare il traffico dell'editor su HTTP non crittografato. Consultate la guida alle porte Docker Enterprise e la guida all'installazione di Docker per configurare l'accesso alla rete e TLS.
La pagina di benvenuto conferma che il browser può raggiungere Docs; utilizza lo stato di Compose e i controlli di integrità per verificare che i servizi siano pronti.
Infine, configura l'URL del server documenti della tua piattaforma e il segreto JWT corrispondente, quindi apri, modifica e salva un documento di prova tramite tale integrazione. La sola pagina di benvenuto non è sufficiente a dimostrare che il connettore, il proxy inverso, il JWT o l'URL di callback siano configurati correttamente. Se i servizi sono funzionanti ma l'editor non si apre dalla piattaforma, verifica che la piattaforma possa raggiungere l'URL dei documenti e che entrambe le parti utilizzino lo stesso segreto JWT e la stessa intestazione. Per una distribuzione multi-host o ad alta disponibilità, considera questo stack Compose come punto di partenza e consulta le linee guida di distribuzione di ONLYOFFICE anziché presumere che un host Compose fornisca il clustering.