Home
» Come fare
»
Crittografa la partizione di swap di Debian 12 con una nuova chiave ad ogni avvio.
Crittografa la partizione di swap di Debian 12 con una nuova chiave ad ogni avvio.
Su Debian 12, una partizione di swap dedicata può essere crittografata con una nuova chiave casuale ogni volta che il sistema si avvia. Aggiungi una mappatura della chiave casuale in /etc/crypttab, quindi punta /etc/fstabal dispositivo mappato; la configurazione seguente utilizza la partizione esistente e non richiede la reinstallazione di Debian.
Questa procedura è per lo swap ordinario, non per la sospensione su disco (ibernazione). Poiché la chiave viene eliminata allo spegnimento, un'immagine di ibernazione non può essere decrittografata al successivo avvio. Se è necessaria l'ibernazione, utilizzare invece un'architettura con chiave persistente e una propria configurazione di ripristino.
Prima di modificare la configurazione dello swap
Assicurati di avere una partizione separata il cui tipo di filesystem sia swap. Non utilizzare la partizione root, una partizione dati o un disco che contiene i file di cui hai bisogno. I nomi dei dispositivi di esempio riportati di seguito sono illustrativi: sostituiscili con i valori del tuo sistema.
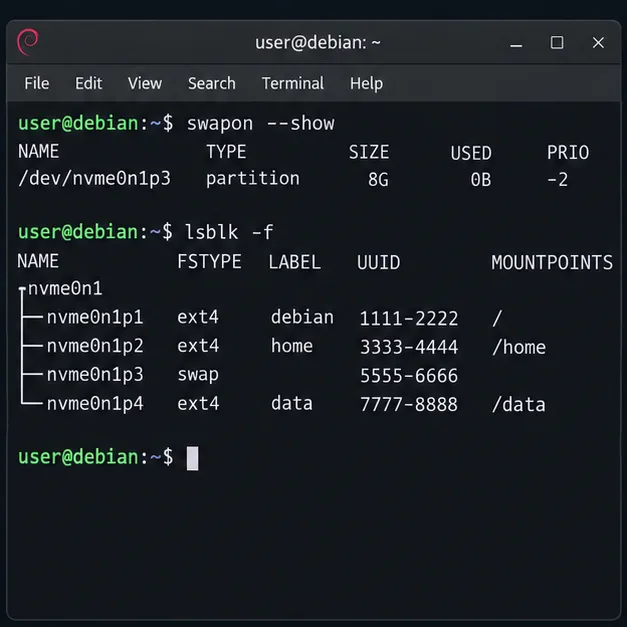
Verifica le aree di swap attive e confrontale con l'elenco dei dispositivi a blocchi:
Trova la riga in cui TYPEsi trova e part. Registra il suo e conferma che sia la stessa partizione mostrata da . Un identifica la partizione stessa e rimane stabile quando l'area di swap viene ricreata. L'UUID del filesystem di swap può cambiare perché la mappatura crittografata viene inizializzata nuovamente all'avvio.FSTYPEswapPARTUUIDswapon --showPARTUUID
L'output del terminale identifica il dispositivo di swap attivo e distingue la sua riga di partizione dai filesystem root e dati.
Esegui un backup /etc/fstabprima di modificarlo. Se la partizione è in uso, disattiva solo l'area di swap corrispondente.
sudo cp -a /etc/fstab "/etc/fstab.before-cryptswap.$(date +%s)"
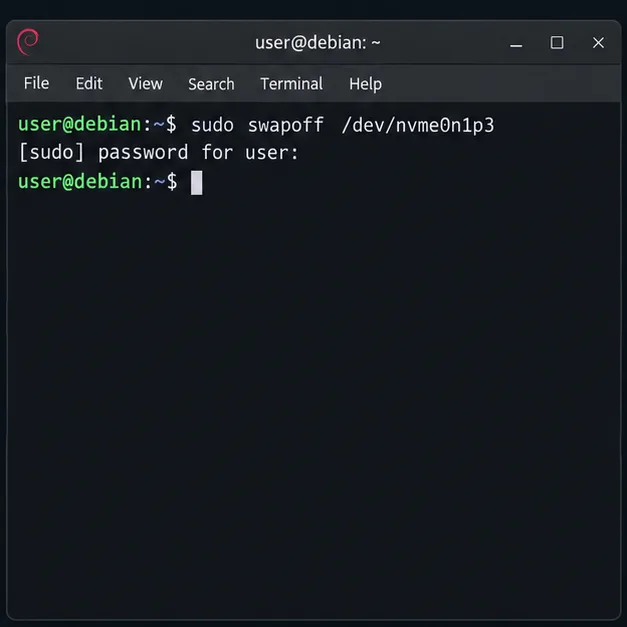
sudo swapoff /dev/nvme0n1p3
Sostituisci /dev/nvme0n1p3con il dispositivo verificato. Disabilitando lo swap, tutte le pagine memorizzate in esso vengono spostate nuovamente in memoria. Se il comando fallisce o la macchina è sottoposta a un forte carico di memoria, interrompi qui, chiudi i processi che utilizzano molta memoria e riprova quando sarà disponibile RAM a sufficienza.
Disabilita la partizione di swap confermata prima di modificarne la configurazione di avvio.
Configura una mappatura crittografata con chiave casuale
Apri il file crypttab con un editor con privilegi di root:
sudoedit /etc/crypttab
Aggiungi una riga, sostituendo YOUR-PARTUUIDcon l'identificativo effettivo della partizione. Mantieni cryptswapcoerente il nome della mappatura nel passaggio successivo.
/etc/crypttabIndica a Debian quale dispositivo a blocchi crittografato creare all'avvio. La PARTUUID=sorgente punta alla partizione raw; /dev/urandomfornisce una nuova chiave; plainseleziona dm-crypt senza un'intestazione LUKS persistente; e swapchiede all'helper crypttab di inizializzare il dispositivo mappato come swap. Il cifrario, la dimensione della chiave e l'hash sono specificati esplicitamente, seguendo l' esempio di crypttab di Debian Bookworm . La mappatura appare come /dev/mapper/cryptswap. L' swapopzione viene eseguita mkswapsu quel dispositivo mappato all'avvio, quindi il suo contenuto viene reinizializzato a ogni avvio. Puntare la sorgente solo alla partizione di swap dedicata che è stata verificata; questa opzione è distruttiva se indirizzata a una partizione che contiene file.
La voce crypttab utilizza un identificatore di partizione stabile e una nuova chiave casuale per la mappatura denominata cryptswap.
Ora apri /etc/fstab. Commenta o rimuovi la vecchia riga che abilita la partizione di swap raw, inclusa qualsiasi riga che faccia riferimento al suo UUID di swap corrente. Aggiungi invece questa voce:
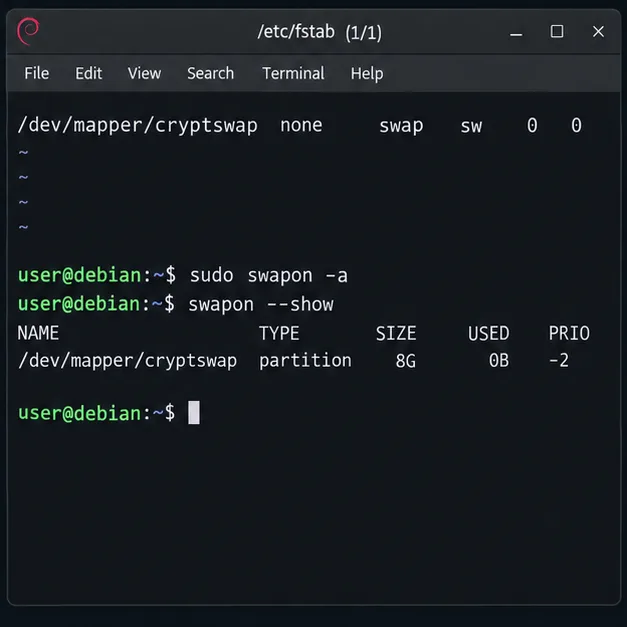
/dev/mapper/cryptswap none swap sw 0 0
Non lasciare attive entrambe le voci: ciò potrebbe abilitare la partizione non crittografata insieme alla mappatura crittografata. Il fstabfile descrive le aree di swap abilitate all'avvio, mentre il generatore systemd cryptsetup di Debian legge /etc/crypttabe crea le unità corrispondenti. Consultare il manuale del generatore systemd cryptsetup di Bookworm e il manuale di fstab di Debian .
Una volta che la mappatura è disponibile, fstab abilita lo swap tramite /dev/mapper/cryptswap anziché tramite la partizione raw.
Riavvia e verifica lo swap crittografato
Salva entrambi i file e riavvia il sistema in modo che Debian possa creare la mappatura all'avvio:
sudo reboot
Dopo aver effettuato nuovamente l'accesso, verifica sia il percorso di swap attivo che la mappatura dm-crypt:
swapon --show
sudo cryptsetup status cryptswap
L'elenco di swap dovrebbe indicare /dev/mapper/cryptswap, non la partizione raw. L'output di cryptsetup status dovrebbe mostrare una mappatura in chiaro attiva e la partizione sottostante prevista. Questo secondo controllo è importante: una voce di swap che appare da swapon --showsola non dimostra che sia crittografata.
Se la mappatura non è presente, controlla l'ortografia di PARTUUIDe lsblkispeziona il log di avvio con sudo journalctl -b -u systemd-cryptsetup@cryptswap.service. Conferma che la vecchia voce raw-device non sia più attiva in /etc/fstab. Non eseguire mkswapdirettamente sulla partizione raw dopo aver impostato la mappatura.
Scopri cosa protegge questo cambiamento
Con una nuova chiave generata ad ogni avvio, il contenuto scritto nella partizione di swap durante quella sessione viene crittografato sul dispositivo a blocchi e la chiave della sessione precedente non viene conservata dopo lo spegnimento. Questo è utile quando un dispositivo può essere spento e il suo spazio di archiviazione esaminato. Non crittografa il resto del disco, non protegge i dati mentre Debian è in esecuzione e non cancella automaticamente il testo in chiaro che potrebbe essere rimasto sulla partizione prima della conversione. Se il vecchio contenuto della partizione di swap è sensibile, considera la sua cancellazione come un'operazione separata specifica per l'archiviazione; una riformattazione a livello di filesystem non garantisce una cancellazione sicura, soprattutto sugli SSD.
La guida all'installazione di Bookworm per Debian descrive la crittografia a chiave casuale come adatta per lo swap e osserva che impedisce il ripristino di un'immagine di ibernazione dopo il riavvio. Consultare la sezione relativa ai volumi crittografati nella guida all'installazione di Debian 12. Per il dispositivo attivo, utilizzare i due comandi di verifica sopra indicati: il mapper deve essere attivo e il suo dispositivo di supporto deve corrispondere alla partizione selezionata.