Home
» Come fare
»
Configurare un volume dati crittografato LUKS su SLES
Configurare un volume dati crittografato LUKS su SLES
Per un nuovo volume dati su SUSE Linux Enterprise Server, utilizzare YaST Expert Partitioner se si desidera che SUSE crei la partizione crittografata e la relativa configurazione di montaggio in un unico flusso di lavoro. Utilizzare YaST Expert Partitioner cryptsetupquando è necessaria una configurazione da riga di comando ripetibile e consente anche di gestire /etc/crypttab, /etc/fstab, e test di avvio. Nessuno dei due metodi crittografa un volume esistente sul posto senza rischi: la creazione di LUKS su una partizione sovrascrive il suo contenuto.
Questa procedura segue la documentazione di SLES 15 SP7; i service pack precedenti potrebbero differire. Ambito: una nuova partizione dati, non la partizione root, /bootoppure un disco di database di produzione senza un piano di modifica. Eseguire il backup dei dati e confermare la destinazione e il ripristino della passphrase prima di iniziare.
Scegliere il metodo e il formato LUKS
Scelta
Migliore adattamento
Compromesso principale
YaST Expert Partitioner
Un nuovo volume di dati su un host SLES
Meno modifiche manuali alla configurazione; le opzioni e le etichette disponibili dipendono dal service pack SLES installato.
cryptsetup
Automazione o un amministratore che desidera un controllo esplicito
È necessario configurare manualmente il comportamento di sblocco e montaggio e testarlo prima di riavviare in ambiente di produzione.
LUKS1
Compatibilità con strumenti o sistemi meno recenti
Formato dell'intestazione più vecchio e meno slot per i tasti rispetto a LUKS2.
LUKS2
Nuove implementazioni in cui l'intero stack software lo supporta
YaST richiede l'attivazione esplicita del supporto LUKS2; la scelta di PBKDF influisce sulla compatibilità e sull'utilizzo della memoria.
YaST supporta LUKS2 a partire da SLES 15 SP4, ma SUSE etichetta il suo selettore come sperimentale e richiede un'abilitazione esplicita. Non modificare i parametri di avvio di produzione solo per renderlo disponibile. Se il partizionatore del sistema in esecuzione non offre LUKS2, utilizzare il percorso CLI verificato o l'impostazione predefinita disponibile in YaST. LUKS2 ha un'intestazione più recente, supporta fino a 32 chiavi ed etichette e può utilizzare Argon2, che consuma più memoria. Scegliere LUKS1 per la compatibilità con strumenti meno recenti; scegliere LUKS2 solo dopo aver testato il service pack, gli strumenti di ripristino e i backup. Consultare la documentazione di riferimento di YaST Expert Partitioner di SUSE per le opzioni esatte.
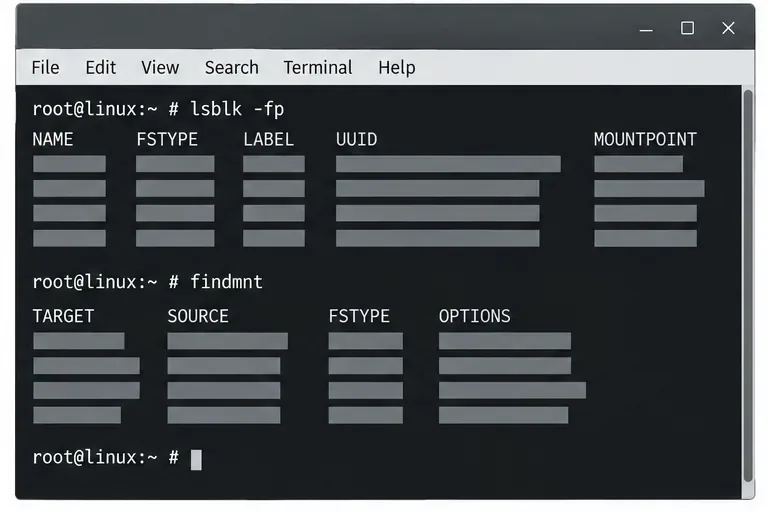
Iniziate con un inventario di archiviazione in sola lettura per poter distinguere la partizione dati desiderata dal disco di sistema. La visualizzazione del terminale è a scopo illustrativo; non mostra un server testato.
YaST: la soluzione a bassa manutenzione per un singolo volume
Identifica la destinazione. Esegui lsblk -fpe findmnt. Abbina il disco o la partizione tramite identificatore di dispositivo stabile, dimensione, filesystem corrente e punto di montaggio. Conferma che si tratti di una destinazione dedicata e di cui è stato eseguito il backup. Se contiene i dati necessari, interrompi; il flusso di lavoro di crittografia di YaST formatta la partizione selezionata.
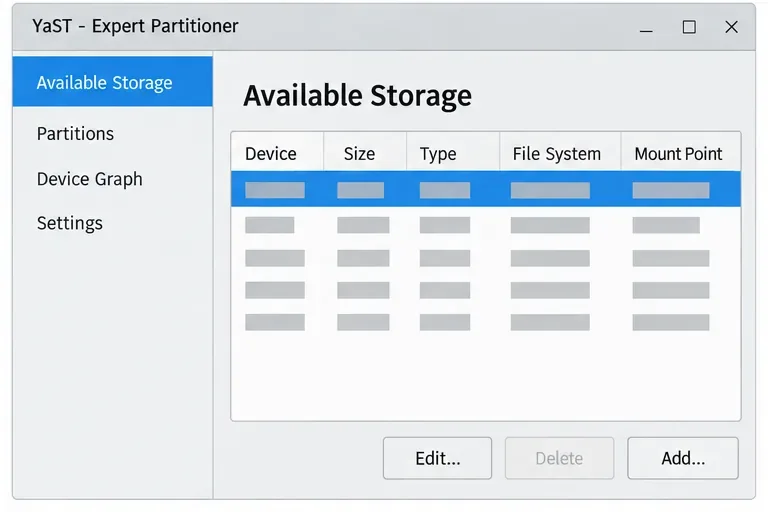
Apri il programma di partizionamento. In YaST Control Center, seleziona Sistema > Partizionamento . In Expert Partitioner, seleziona il disco desiderato, crea una partizione dedicata se necessario oppure seleziona la partizione vuota esistente e scegli Modifica . Verifica nuovamente le dimensioni e le caratteristiche del dispositivo prima di applicare qualsiasi modifica.
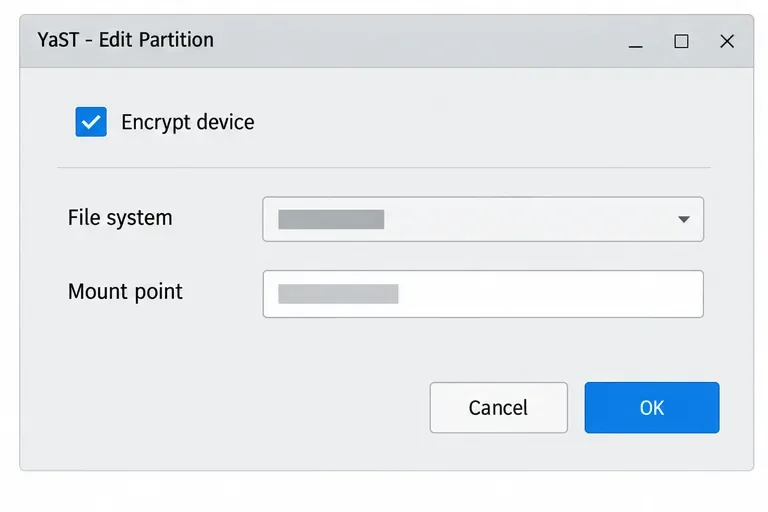
Abilita la crittografia e definisci l'utilizzo. Seleziona "Crittografa dispositivo" , scegli un filesystem come XFS o un altro filesystem supportato dal tuo carico di lavoro e imposta il punto di montaggio. Scegli se il volume deve essere montato /etc/fstaball'avvio o rimanere disponibile per il montaggio manuale. SUSE segnala che potrebbe essere necessario installare il software di crittografia richiesto quando richiesto.
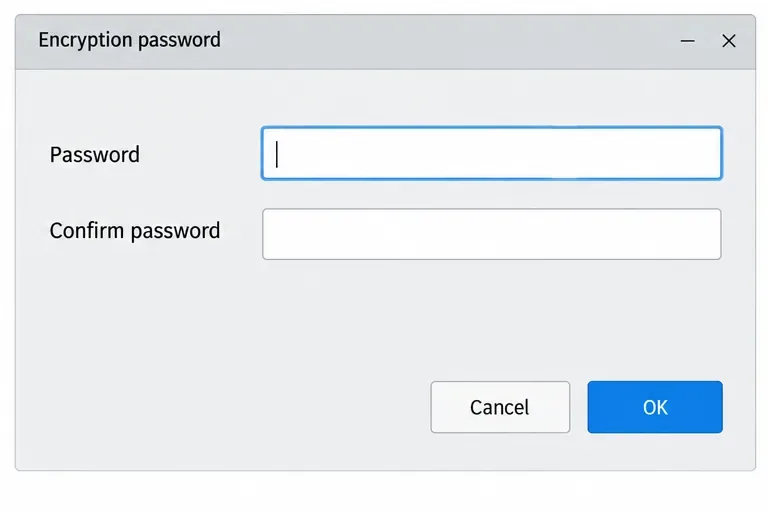
Seleziona LUKS e imposta una passphrase. Inserisci e conferma una passphrase sicura, quindi completa le modifiche in YaST. Per selezionare LUKS2 in YaST, abilita prima il supporto sperimentale documentato nella configurazione di YaST; altrimenti, il selettore del metodo di crittografia potrebbe non essere visualizzato. Salva la passphrase seguendo la procedura di gestione dei segreti approvata dall'organizzazione. Perderla potrebbe rendere i dati inaccessibili.
Prima di aprire le impostazioni della partizione, esamina il dispositivo selezionato nell'elenco "Archiviazione disponibile" di YaST; i valori non vengono visualizzati intenzionalmente come dati reali del disco.YaST espone le opzioni di crittografia, filesystem e punto di mount nell'editor delle partizioni. Il layout effettivo può variare a seconda della versione di SLES e della modalità di installazione.Inserisci la passphrase del volume due volte e memorizzala tramite una procedura di recupero approvata; i campi qui sono vuoti.
cryptsetup: maggiore controllo, più lavoro manuale
Utilizza questa alternativa solo per una nuova partizione non montata che hai verificato e di cui hai eseguito il backup. Verifica che cryptsetupsia installato con cryptsetup --version; se non è presente, utilizza il repository SLES approvato e la procedura di gestione dei pacchetti della tua organizzazione. Sostituisci il segnaposto con il percorso stabile confermato in /dev/disk/by-id/. Il comando di formattazione elimina i dati su quella destinazione; non eseguirlo mai su un nome indovinato . La guida alla crittografia di SLES 15 SP7/dev/sdX di SUSE spiega il flusso di lavoro YaST e i suoi limiti.
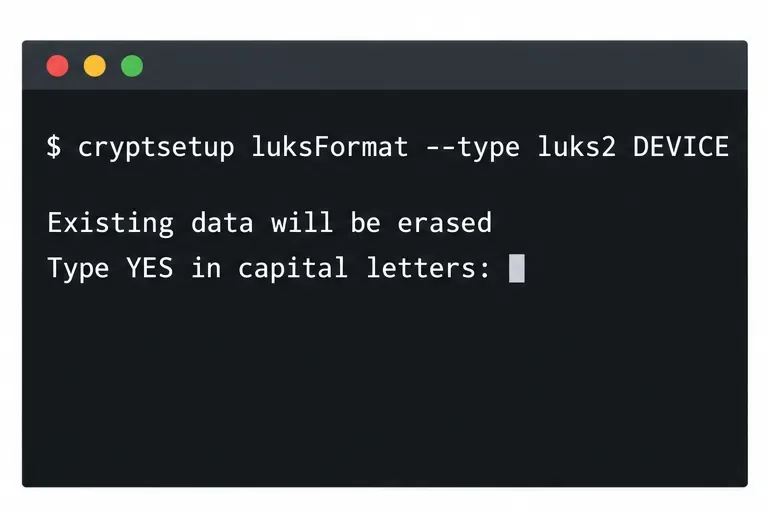
Crea il contenitore LUKS. Questo esempio richiede esplicitamente LUKS2. Il comando richiede una passphrase e una conferma; non inserire la passphrase nella riga di comando o in uno script.
luksFormatInizializza un'intestazione LUKS e sovrascrive il contenuto esistente del dispositivo di destinazione. Verificare l'identificativo del dispositivo prima di confermare.
Sblocca la mappatura. Il nome della mappatura qui sotto verrà creato /dev/mapper/appdata_cryptdopo aver inserito la passphrase.
sudo cryptsetup open "$DEVICE" appdata_crypt
L'apertura del contenitore LUKS richiede la sua passphrase ed espone un dispositivo mappato mentre è sbloccato.
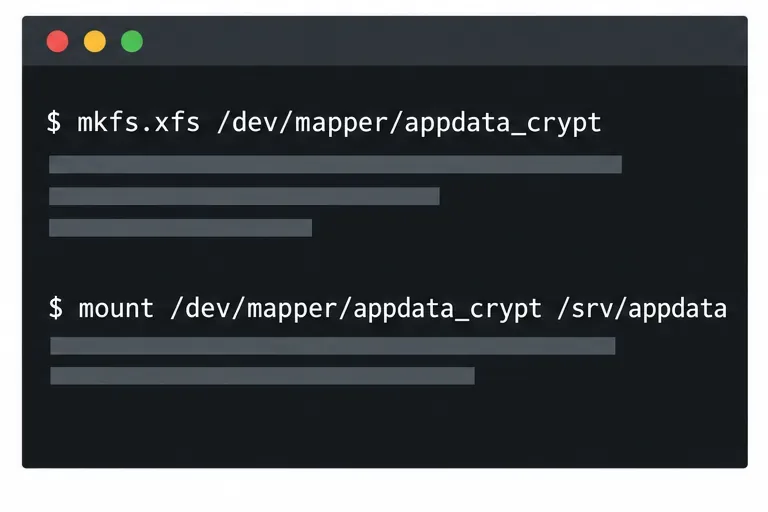
Crea un filesystem e montalo. Questo esempio utilizza XFS e /srv/appdata. La creazione di un filesystem cancella i dati sul dispositivo mappato, quindi eseguilo solo sulla nuova mappatura.
Formatta e monta il dispositivo mapper sbloccato, mai la partizione crittografata sottostante.
Configura il comportamento di avvio e verifica. Per una richiesta interattiva di passphrase all'avvio, aggiungi l'UUID LUKS a /etc/crypttabe il mount del mapper a /etc/fstab. Recupera l'UUID LUKS con sudo cryptsetup luksUUID "$DEVICE", quindi sostituisci il segnaposto di esempio nella configurazione:
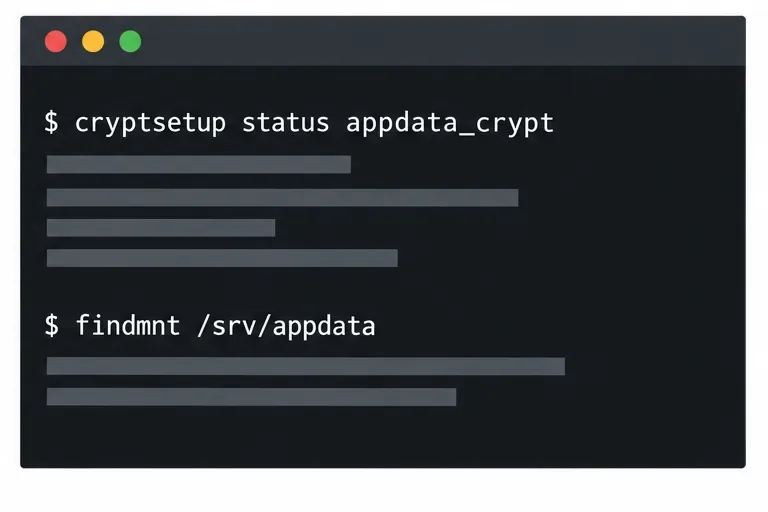
Prima di riavviare, testare la mappatura e il montaggio. Verificare che cryptsetup status appdata_cryptvenga visualizzata la mappatura prevista, findmnt /srv/appdatache il filesystem XFS si trovi nel percorso desiderato e lsblk -fche vengano mostrati il contenitore crittografato e il filesystem mappato. Se il server è senza interfaccia grafica, una richiesta di passphrase all'avvio potrebbe impedire il montaggio automatico; non memorizzare una chiave in chiaro sullo stesso host. Per le chiavi del server gestite centralmente, la documentazione di SUSE relativa a cryptctl descrive una configurazione separata del server delle chiavi con i propri requisiti di disponibilità, backup e affidabilità.
Verifica entrambi i livelli: la mappatura LUKS deve essere aperta e il filesystem deve essere montato nel percorso previsto dal servizio.
Cosa protegge la crittografia e cosa non protegge
LUKS protegge i dati su un dispositivo bloccato, come un disco rimosso da un server spento. Una volta montato, l'accesso è regolato dalle autorizzazioni dell'host. Crittografa i backup separatamente e archivia un backup dell'intestazione LUKS insieme al materiale di ripristino protetto. LUKS non protegge un volume sbloccato o un sistema in esecuzione compromesso.
Per un singolo volume dati SLES, si consiglia di utilizzare YaST se il formato disponibile soddisfa i requisiti. Utilizzare YaST cryptsetupquando l'automazione giustifica la gestione della configurazione aggiuntiva. Prima della ripresa del servizio, verificare lo sblocco, il montaggio, l'accesso all'applicazione e il ripristino.