Attivare l'esecuzione automatica di Nextcloud Cron con un timer Systemd
Controlla la modalità cron di Nextcloud, ripara il servizio systemd e il timer e verifica che i processi in background vengano eseguiti dopo l'avvio e ogni cinque minuti.
Se YaST si chiude con XIO: fatal IO error 11 (Resource temporarily unavailable)un errore tramite SSH, prova prima la soluzione alternativa Qt documentata da SUSE: QT_XCB_GL_INTEGRATION=none yast.ssh. Per un sistema SLES installato e uno specifico modulo YaST, usa la stessa variabile prima di quel modulo, ad esempio QT_XCB_GL_INTEGRATION=none yast2 disk. Se non è possibile aprire alcuna applicazione grafica, ripara prima l'inoltro X11: connettiti con ssh -X, verifica che la shell remota abbia un DISPLAYvalore e verifica che il server abbia l'inoltro X11 abilitato.
La guida alla distribuzione di SLES 15 SP7 di SUSE documenta questo specifico errore di XIO e sia la soluzione alternativa tramite Qt che quella tramite ncurses. Il passaggio appare nel contesto dell'installazione remota, quindi va utilizzato come soluzione mirata per il comportamento corrispondente di YaST su SSH; non stabilisce che ogni errore di avvio di YaST abbia la stessa causa. I controlli seguenti distinguono questo caso da un server X locale mancante, dall'inoltro SSH disabilitato o da un problema di autenticazione X.
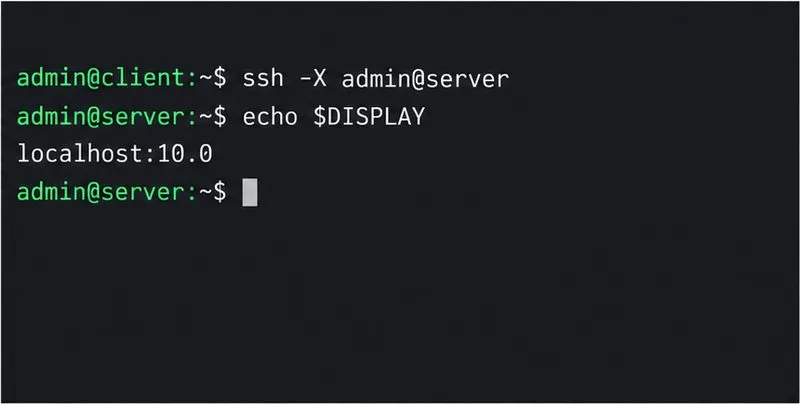
L'inoltro X11 invia il traffico della finestra di un'applicazione remota tramite SSH a un server X sul computer locale. Pertanto, il computer locale deve avere un server X in esecuzione e il client SSH deve richiedere l'inoltro. Su un desktop X11, apri un nuovo terminale e connettiti in questo modo:
ssh -X admin@server.example.comSostituisci l'account e l'host con i tuoi. Dopo aver effettuato l'accesso, esegui:
echo "$DISPLAY"Un valore come questo localhost:10.0indica che SSH ha impostato un display inoltrato. Si tratta di un esempio, non di un valore fisso: il numero del display potrebbe essere diverso. Se l'output è vuoto, disconnettiti e riconnettiti con -X. Se rimane vuoto, controlla le impostazioni SSH lato client e la configurazione del server nella sezione successiva. Non impostare manualmente DISPLAYsu un valore a caso; SSH crea un display proxy per la sessione.
Se si utilizza PuTTY su Windows, abilitare l'inoltro X11 nelle impostazioni di Connessione > SSH > X11 della sessione e assicurarsi che sia in esecuzione un server X locale. La guida di distribuzione di SUSE specifica questo requisito. Un host remoto non può visualizzare una finestra se la macchina locale non dispone di un server X, anche se l'accesso SSH ha esito positivo.
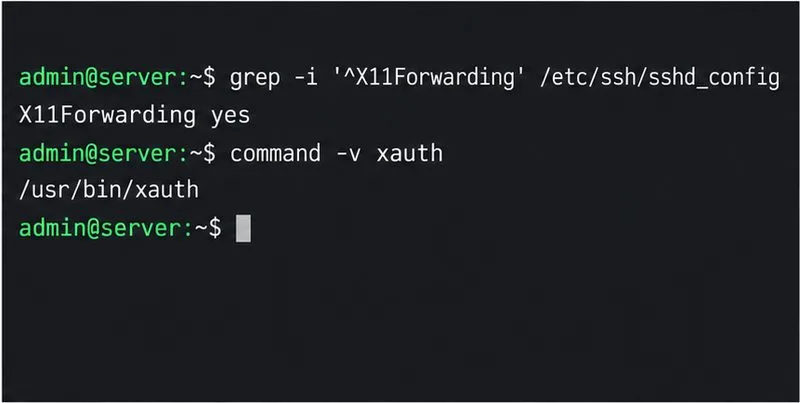
Sull'host SLES, un amministratore può esaminare la configurazione del demone SSH:
sudo grep -i '^X11Forwarding' /etc/ssh/sshd_config
command -v xauth
La policy del server effettiva deve consentire l'inoltro X11 e xauthdeve essere disponibile per il passaggio di autenticazione. SUSE documenta X11Forwarding Yescome impostazione lato server e nota che SSH imposta il remoto DISPLAYquando un client si connette con -X. Un semplice greppuò non includere impostazioni nei file di configurazione o nei blocchi condizionali inclusi Match; se l'output sembra in conflitto con il comportamento, chiedi all'amministratore SSH di esaminare la configurazione effettiva invece di aggiungere righe duplicate.
Se modifichi sshd_configil file, convalidalo prima di ricaricare il demone:
sudo sshd -t
sudo systemctl reload sshd
Eseguite questi comandi solo con i permessi di amministratore. Mantenete aperta la sessione SSH esistente mentre ne testate una nuova, in modo che un errore di configurazione non vi blocchi l'accesso. Quindi disconnettetevi e riconnettetevi; le impostazioni di inoltro vengono negoziate all'avvio della sessione SSH. Evitate di aprire la porta TCP 6000 sul server o di utilizzarla xhost +come collegamento. L'inoltro SSH è progettato per incapsulare il traffico X e gestirne l'autenticazione; l'accesso diretto a X può esporre il display ad altre macchine.
Se DISPLAYè impostato e si apre un'altra applicazione X inoltrata, ma YaST fallisce con l'errore XIO sopra menzionato, prova a utilizzare l'override dell'ambiente documentato per quell'avvio specifico:
QT_XCB_GL_INTEGRATION=none yast.sshPer un sistema installato normalmente, avviare il modulo richiesto anziché dare per scontato che l'utility di installazione sia presente. Ad esempio, SUSE documenta questa forma di modulo:
QT_XCB_GL_INTEGRATION=none yast2 disk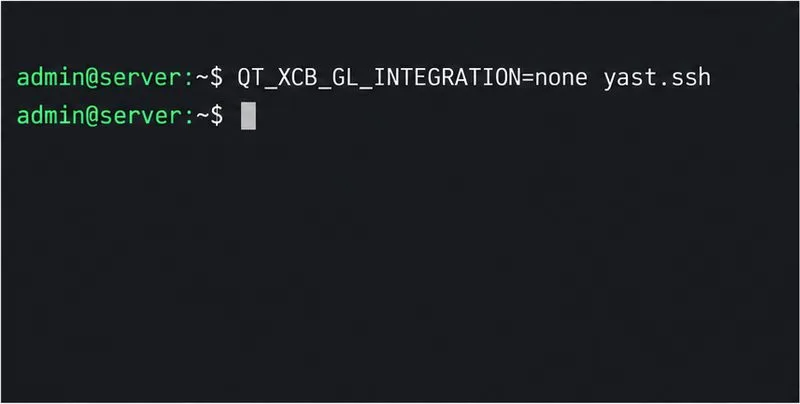
La variabile si applica solo al comando che la segue; non modifica in modo permanente le impostazioni di Qt o la policy SSH. Il yast.sshcomando esatto viene utilizzato da SUSE per il suo sistema di installazione, mentre un host SLES installato avvia comunemente i moduli YaST con yast2. Se un modulo diverso non funziona, sostituire il nome del modulo documentato con disk. Non considerare questa impostazione di ambiente come una soluzione per un ambiente vuoto DISPLAYo per un client senza un server X.
Se devi solo completare le operazioni amministrative e non ti serve un'interfaccia grafica, usa l'interfaccia ncurses di YaST nel terminale SSH. Per il modulo disco, consulta la documentazione SUSE:
yast2 disk --ncursesÈ anche possibile richiedere esplicitamente il backend ncurses per il modulo:
YUI_PREFERRED_BACKEND=ncurses yast2 disk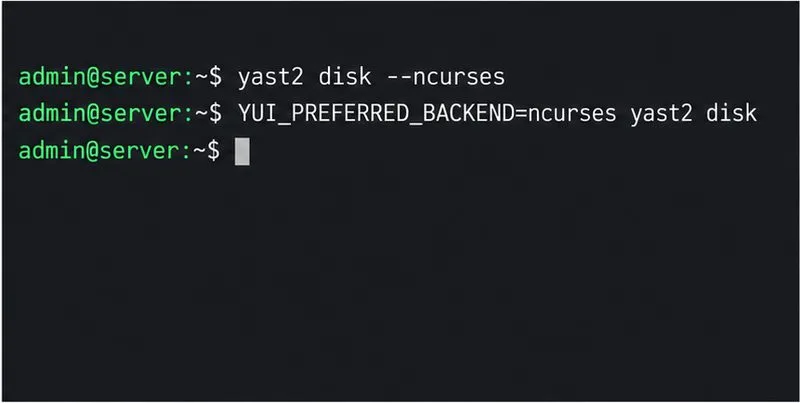
L'interfaccia testuale evita completamente l'inoltro X11 ed è spesso la scelta più semplice per un server remoto. Si tratta pur sempre di YaST e modifica comunque la configurazione di sistema; esaminare attentamente le modifiche a disco, partizioni, firewall e rete prima di confermarle. Per il sistema di installazione SLES, SUSE afferma che YaST fornisce un'interfaccia ncurses quando un server X locale non è disponibile.
Apri una nuova sessione SSH con ssh -X, verifica echo "$DISPLAY"che non sia vuoto, quindi avvia YaST utilizzando il comando appropriato. Il successo si verifica quando la finestra di YaST appare sul desktop locale oppure il modulo ncurses si apre nel terminale se hai scelto quel backend. Se l'inoltro funziona correttamente ma l'errore XIO esatto persiste dopo l'override di Qt, acquisisci l'errore completo del terminale e controlla le note di rilascio di SLES o la Knowledge Base del supporto SUSE per un problema specifico della versione; questa procedura non può identificare un difetto di Qt o YaST non correlato dal solo frammento di errore.
-Xe attendibile -Y.Controlla la modalità cron di Nextcloud, ripara il servizio systemd e il timer e verifica che i processi in background vengano eseguiti dopo l'avvio e ogni cinque minuti.
Abilita il blocco affidabile dei file in Nextcloud, scegli il backend Redis o Valkey più adatto e verifica che l'avviso scompaia senza rischiare modifiche simultanee ai file.
Risolvi i problemi più comuni riscontrati durante le scansioni di Nextcloud con gli aggiornamenti più recenti, HTTPS e HSTS, una configurazione precisa del proxy inverso e verifiche rispetto al server pubblico.
Configura Nextcloud SSE per lo spazio di archiviazione che lo richiede, proteggi le chiavi di crittografia e misura l'impatto sul trasferimento dati e sulla CPU prima di crittografare i file esistenti.
Collega la ricerca file di Nextcloud a Elasticsearch, indicizza il contenuto dei documenti e scegli una configurazione adatta alle esigenze del tuo server e della tua sicurezza.
Configura Nextcloud per rimuovere i file eliminati dopo un periodo di conservazione definito, pianifica in modo affidabile le attività in background ed evita i comandi che svuotano il cestino di tutti gli utenti.
Esegui in modo sicuro la riparazione OCC di Nextcloud, visualizza in anteprima le modifiche al database e verifica il motivo per cui l'avviso potrebbe persistere.
Consenti il caricamento di file di dimensioni maggiori nel browser Nextcloud allineando le impostazioni di PHP, Nginx o Apache, dello spazio di archiviazione temporaneo e del timeout, e verifica quale limite sta bloccando il file.
Imposta il limite di memoria PHP effettivamente utilizzato da Nextcloud, riavvia il servizio corretto e conferma l'impostazione di 512 MB nella Panoramica di amministrazione.
Monta un bucket di object storage compatibile in Nextcloud utilizzando il suo backend S3, con l'endpoint, le credenziali, l'ambito di accesso e i passaggi di verifica corretti.



