Attivare l'esecuzione automatica di Nextcloud Cron con un timer Systemd
Controlla la modalità cron di Nextcloud, ripara il servizio systemd e il timer e verifica che i processi in background vengano eseguiti dopo l'avvio e ogni cinque minuti.
Per lo storage SCSI o DASD su SLES 15, utilizzare Device Mapper Multipath (DM-Multipath): fare in modo che l'array presenti lo stesso LUN su più percorsi supportati, abilitare multipathde verificare la mappa risultante prima di indirizzarvi i carichi di lavoro. Iniziare con le impostazioni hardware predefinite rilevate da SUSE e con le linee guida di compatibilità del fornitore dello storage; una configurazione generica multipath.confcopiata da un altro array potrebbe impostare un comportamento del percorso errato.
Questa procedura segue la Guida all'amministrazione dello storage SLES 15 SP7, verificata nell'ottobre 2026. Assicurati che le istruzioni e le impostazioni dell'array corrispondano al service pack installato; non esiste una singola configurazione adatta a tutte le SAN.
DM-Multipath combina più percorsi lato host verso un singolo dispositivo di archiviazione in un'unica mappa. Può mantenere l'I/O disponibile in caso di guasto di un percorso di connessione, ma non protegge dal guasto della LUN o dell'array sottostante. Le linee guida SLES 15 di SUSE affermano che il multipathing nativo del kernel è il metodo predefinito e consigliato per NVMe; utilizzare questa procedura guidata DM-Multipath per SCSI o DASD a meno che il fornitore dell'array non documenti una configurazione supportata diversa.
Prima di cambiare l'host, verificare che l'array presenti la stessa LUN attraverso almeno due percorsi, con zoning, mascheramento LUN, accesso host e driver HBA configurati come richiesto dal fornitore. Ciascun percorso deve riportare la stessa identità LUN.
Esegui il seguente comando di inventario in sola lettura per visualizzare i dispositivi attualmente rilevati da Linux:
lsblk -o NAME,TYPE,HCTL,WWN,SIZE,MOUNTPOINTSLa sola capacità non dimostra che i dispositivi condividano una LUN. Se mancano percorsi o WWN, è necessario prima risolvere i problemi di presentazione dell'array, di zonizzazione, di mascheramento o HBA. Identificare eventuali filesystem, volumi LVM o applicazioni che utilizzano /dev/sdXpercorsi raw; la migrazione di un utente attivo richiede un'attenta pianificazione.
Installa gli strumenti multipath di SUSE e l'utilità di mappatura delle partizioni, se non sono già presenti:
sudo zypper install multipath-tools kpartxAbilita il demone in modo che si avvii all'avvio del sistema, avvialo ora e controlla il suo stato:
multipathdin modo che possa rilevare e gestire le mappe multipath.sudo systemctl enable multipathd
sudo systemctl start multipathd
sudo systemctl status multipathdmultipathdGestisce le mappe rilevate. Se disabilitato, le mappe potrebbero non essere configurate all'avvio. La sola presenza di un servizio in esecuzione non dimostra che l'array abbia esposto più percorsi; esaminare la mappa sottostante.
La maggior parte dell'hardware supportato può utilizzare la configurazione integrata, quindi spesso un amministratore non ha bisogno di crearla /etc/multipath.conf. Per prima cosa, chiedi agli strumenti quale profilo hardware viene rilevato ed esegui una prova a secco:
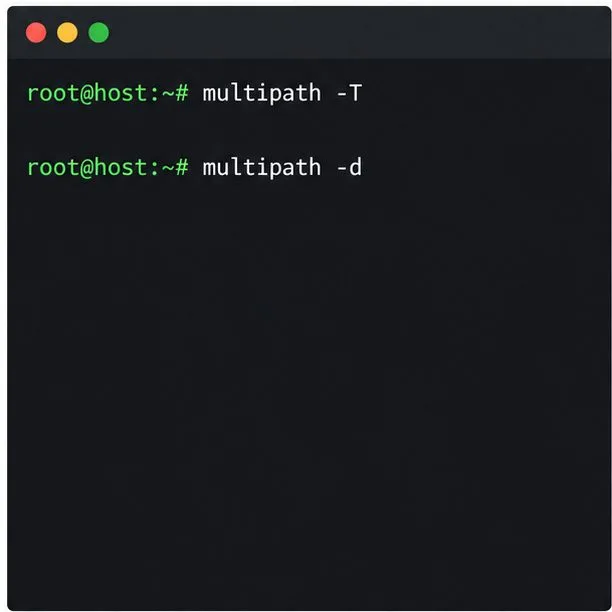
sudo multipath -T
sudo multipath -d
multipath -TVisualizza le impostazioni di configurazione corrispondenti all'hardware rilevato; non le applica. multipath -dÈ una simulazione, utile per verificare quali mappe verrebbero create senza però realizzarle. Confronta l'output con le attuali linee guida SLES del produttore dell'array. Il capitolo multipath di SUSE SLES 15 SP7 descrive il comportamento e la configurazione dello strumento. Per le note di configurazione multipath di SUSE, consulta l'articolo 3955167 della Knowledge Base di SUSE .
Evitate di aggiungere regole di blacklist generiche o sezioni di dispositivi copiate come prima soluzione. L'inserimento in blacklist può nascondere un dispositivo dal multipath, mentre un override specifico per un dispositivo può alterare il controllo del percorso, il raggruppamento o il comportamento di failover. Se SUSE e il fornitore dell'array specificano valori diversi, utilizzate la combinazione supportata dal fornitore per il service pack installato e segnalate la discrepanza ai livelli superiori anziché procedere per tentativi.
Se ti serve solo un nome stabile e leggibile, aggiungi un alias per l'esatto WWID della LUN. Ad esempio, la configurazione seguente mappa un WWID di esempio a data01; sostituisci l'identificatore di esempio con il valore per la tua LUN.
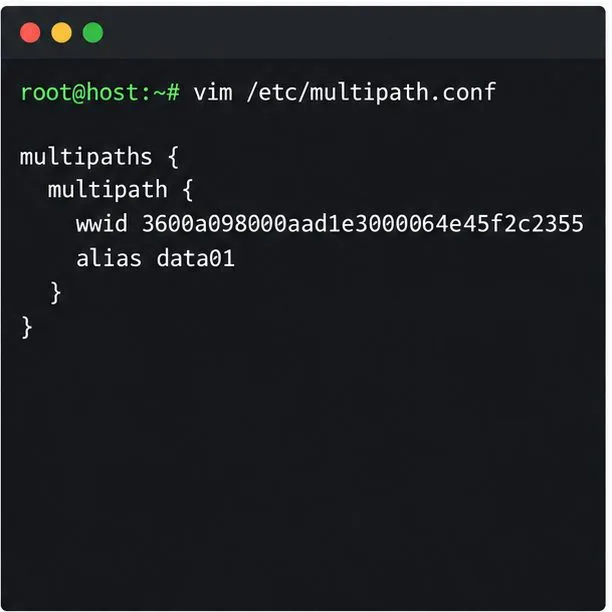
multipaths {
    multipath {
        wwid 3600a098000aad1e3000064e45f2c2355
        alias data01
    }
}
Salva la stanza in /etc/multipath.conf. Il WWID è l'identità del dispositivo; l'alias modifica il nome leggibile della mappa. Un alias è facoltativo e non sostituisce la corrispondenza con il WWID corretto. Su un cluster, mantieni gli alias pertinenti e la configurazione multipath coerenti su ogni nodo in modo che le definizioni delle risorse risolvano lo stesso dispositivo di archiviazione.
Non impostare opzioni come path_checker, path_grouping_policy, failback, o no_path_retryda un esempio non correlato. La scelta di mettere in coda le operazioni di I/O o restituire errori quando tutti i percorsi non sono disponibili dipende dall'applicazione e dall'array: la messa in coda può preservare le operazioni di I/O in sospeso durante una breve interruzione, ma una messa in coda prolungata può bloccare i processi e consumare memoria. Attenersi alle policy del fornitore di storage e dell'applicazione.
Dopo aver salvato una modifica alla configurazione, chiedi al demone in esecuzione di ricaricarla, quindi ricostruisci l'initramfs:
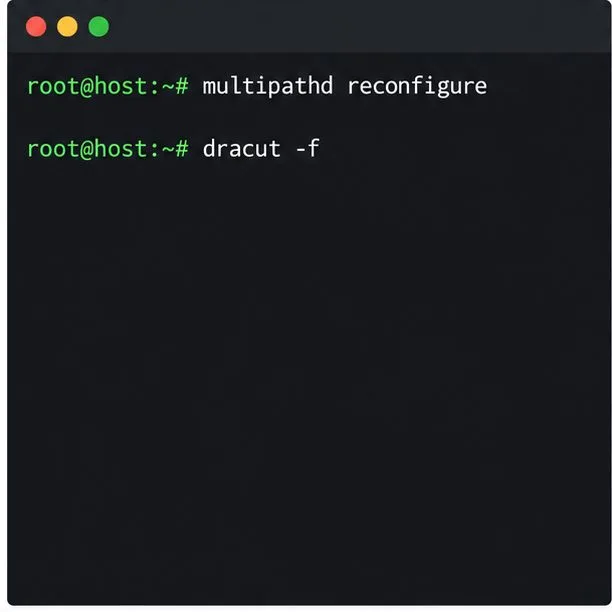
sudo multipathd reconfigure
sudo dracut -f
SUSE avverte che l'initramfs deve rimanere sincronizzato con la configurazione multipath e i relativi file di stato. Una mancata corrispondenza può impedire l'avvio normale del sistema o causarne l'accesso a una shell di emergenza. Ciò è particolarmente importante quando il filesystem root si trova su storage SAN: apportare la modifica durante una finestra di manutenzione controllata, preservare l'accesso alla console o al ripristino e seguire le istruzioni SUSE root-on-multipath corrispondenti prima del riavvio.
Esaminare la topologia e confermare che il LUN previsto appaia una sola volta come mappa multipath con tutti i percorsi previsti al di sotto di esso:
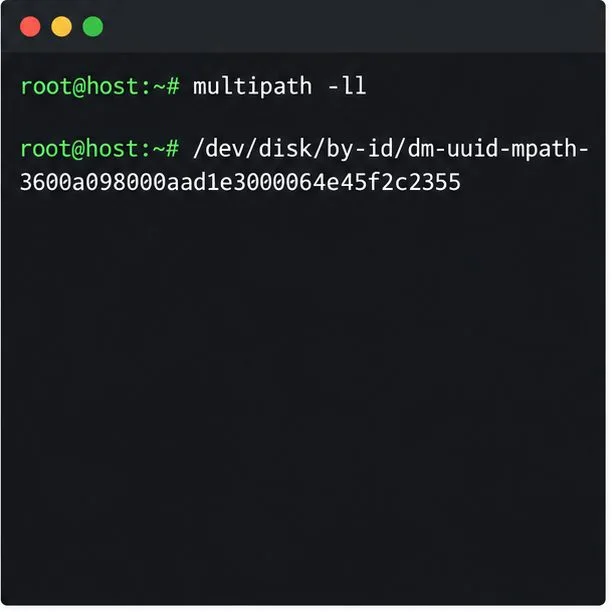
sudo multipath -ll
sudo multipathd show topology
ls -l /dev/disk/by-id/dm-uuid-mpath-*
In multipath -ll, readyindica un percorso utilizzabile, faultyindica un percorso non riuscito e ghostpuò descrivere un percorso passivo in un array attivo/passivo. Conferma il numero previsto di percorsi e interpreta gli stati passivi in base alla progettazione dell'array. Se la LUN è attiva, configura i consumatori per utilizzare il dispositivo multipath, ad esempio /dev/mapper/data01per l'alias o il /dev/disk/by-id/dm-uuid-mpath-<WWID>collegamento persistente. Evita /dev/dm-N, il cui numero può cambiare, ed evita di associare i carichi di lavoro a un singolo /dev/sdXpercorso.
Per garantire la resilienza, pianificare un test di failover a percorso singolo supportato dal fornitore e verificare che il carico di lavoro continui senza errori di I/O, quindi confermare che il percorso torni disponibile. Non scollegare i collegamenti di produzione come test improvvisato. La configurazione è pronta quando il WWID previsto si risolve in una mappa, tutti i percorsi progettati hanno stati appropriati, la configurazione di avvio è sincronizzata e i consumatori utilizzano la mappa anziché un singolo percorso.
Controlla la modalità cron di Nextcloud, ripara il servizio systemd e il timer e verifica che i processi in background vengano eseguiti dopo l'avvio e ogni cinque minuti.
Abilita il blocco affidabile dei file in Nextcloud, scegli il backend Redis o Valkey più adatto e verifica che l'avviso scompaia senza rischiare modifiche simultanee ai file.
Risolvi i problemi più comuni riscontrati durante le scansioni di Nextcloud con gli aggiornamenti più recenti, HTTPS e HSTS, una configurazione precisa del proxy inverso e verifiche rispetto al server pubblico.
Configura Nextcloud SSE per lo spazio di archiviazione che lo richiede, proteggi le chiavi di crittografia e misura l'impatto sul trasferimento dati e sulla CPU prima di crittografare i file esistenti.
Collega la ricerca file di Nextcloud a Elasticsearch, indicizza il contenuto dei documenti e scegli una configurazione adatta alle esigenze del tuo server e della tua sicurezza.
Configura Nextcloud per rimuovere i file eliminati dopo un periodo di conservazione definito, pianifica in modo affidabile le attività in background ed evita i comandi che svuotano il cestino di tutti gli utenti.
Esegui in modo sicuro la riparazione OCC di Nextcloud, visualizza in anteprima le modifiche al database e verifica il motivo per cui l'avviso potrebbe persistere.
Consenti il caricamento di file di dimensioni maggiori nel browser Nextcloud allineando le impostazioni di PHP, Nginx o Apache, dello spazio di archiviazione temporaneo e del timeout, e verifica quale limite sta bloccando il file.
Imposta il limite di memoria PHP effettivamente utilizzato da Nextcloud, riavvia il servizio corretto e conferma l'impostazione di 512 MB nella Panoramica di amministrazione.
Monta un bucket di object storage compatibile in Nextcloud utilizzando il suo backend S3, con l'endpoint, le credenziali, l'ambito di accesso e i passaggi di verifica corretti.



