Configura un failover Ethernet affidabile con SLES 15 Bonding

Crea una connessione Ethernet ridondante su SLES 15 con YaST e Wicked, configura il bonding attivo-backup e verifica entrambe le porte e il failover.
Se un host SUSE Linux Enterprise Server 15 dispone di due schede Ethernet ma perde l'accesso alla rete quando uno dei cavi si guasta, configurare un'interfaccia bond0 in YaST, aggiungere entrambe le schede e selezionare active -backupmiimon=100 . Posizionare la configurazione IP del server sull'interfaccia bond anziché su una delle porte fisiche. Ciò fornisce ridondanza del collegamento senza richiedere uno switch con LACP abilitato.
I passaggi seguenti utilizzano il servizio di rete Wicked, normalmente impiegato per i carichi di lavoro del server SLES. La modifica dell'interfaccia che gestisce una sessione SSH può causare la disconnessione, pertanto è necessario eseguire la modifica da una console locale, da una console di gestione remota o da una finestra di manutenzione approvata con un percorso di ripristino.
Due schede di rete disponibili non formano automaticamente una coppia di failover. Senza aggregazione, ogni interfaccia viene gestita separatamente e un'applicazione che utilizza un percorso potrebbe perdere la connettività quando il relativo collegamento si interrompe. Un'aggregazione Linux presenta diverse porte fisiche come un'unica interfaccia logica.
Prima di apportare modifiche, identifica i nomi reali delle interfacce, annota gli indirizzi IPv4/IPv6, il gateway, la VLAN e le impostazioni DNS correnti dell'host e verifica che entrambe le porte dello switch raggiungano la rete desiderata:
ip -br link
ip -br addr
ip route
systemctl status network
Nelle schermate di esempio, le due interfacce fisiche sono enp1s0e enp2s0. Questi nomi sono puramente illustrativi; il server potrebbe avere nomi diversi. L'indirizzo di esempio 192.0.2.20/24è un indirizzo utilizzato solo a scopo di documentazione, non un valore da implementare nella propria rete.
Utilizzare la modalità attivo-backup (modalità 1) quando l'obiettivo è preservare il servizio in caso di guasto di una porta o di un cavo. Una porta trasmette mentre l'altra rimane disponibile per il failover. Scegliere 802.3ad (LACP, modalità 4) solo quando lo switch di rete è configurato esplicitamente per un gruppo di aggregazione LACP corrispondente, con impostazioni di velocità e duplex compatibili. LACP può distribuire flussi di traffico diversi tra i collegamenti, ma non garantisce il doppio della velocità di una singola connessione. SUSE sconsiglia di estendere i normali bond di rete su più switch a meno che il fornitore dello switch non supporti tale configurazione. Consultare le procedure e le restrizioni di SUSE per il bonding di rete .
Avvia sudo yast2o apri YaST localmente, quindi vai su Sistema > Impostazioni di rete . Nella scheda Panoramica, identifica entrambe le interfacce Ethernet che intendi combinare. Se una delle interfacce attualmente detiene l'indirizzo di gestione del server, configura l'accesso alla console prima di modificarne la configurazione. Non scegliere un'interfaccia wireless o un'interfaccia già dedicata a un bridge non correlato senza aver prima pianificato tale topologia.
Fai clic su Aggiungi , cambia il tipo di dispositivo in Bonding e fai clic su Avanti . YaST aprirà la configurazione della scheda di rete per il nuovo bond logico. Non tentare di assegnare lo stesso indirizzo statico a entrambi gli adattatori fisici in modo indipendente.
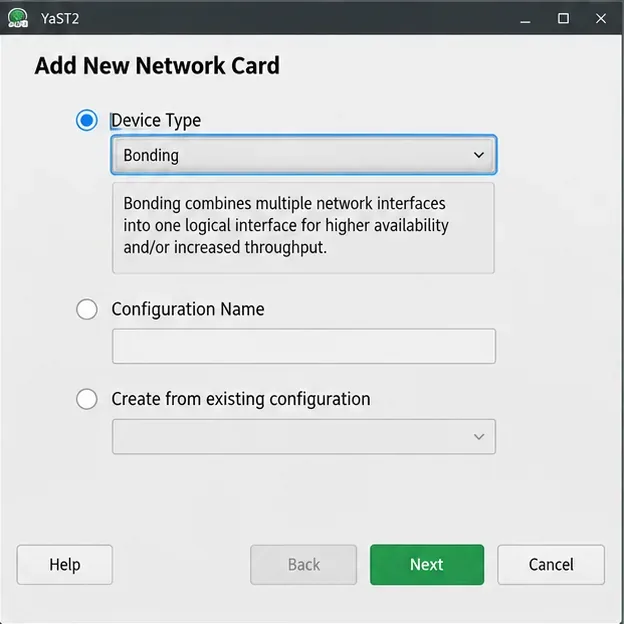
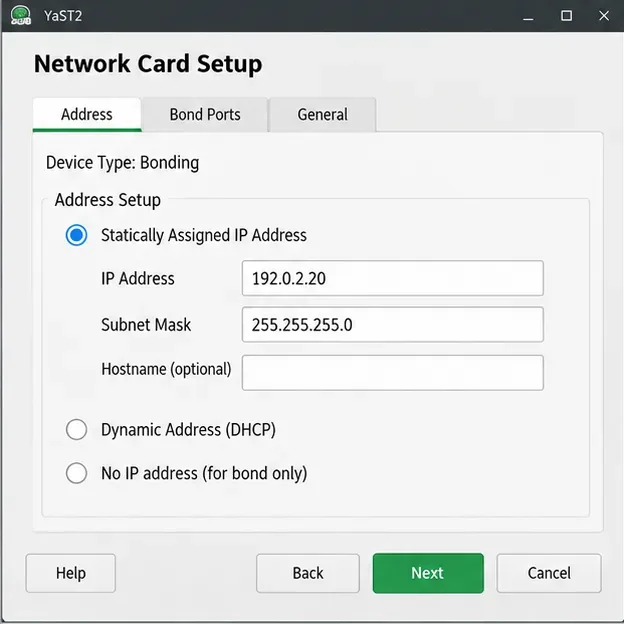
Nella scheda Indirizzo , scegli Indirizzo dinamico se la tua infrastruttura fornisce un lease DHCP appropriato, oppure Indirizzo IP assegnato staticamente per un server con indirizzo fisso. In una distribuzione statica, sposta l'indirizzo di gestione e la subnet precedenti sul bond e assicurati che la vecchia interfaccia fisica non mantenga un IP duplicato. Conferma il gateway predefinito nella scheda Routing e il DNS in Nome host/DNS , se necessario; non dare per scontato che l'indirizzamento statico li popoli automaticamente.
Aprire Porte di adesione e verificare i due adattatori desiderati. In Opzioni driver di adesione , selezionare active-backupla ridondanza semplice e mantenere miimon=100. Questo controlla lo stato del collegamento membro a intervalli di 100 millisecondi; non garantisce che tutti i guasti a monte vengano rilevati. Selezionare Avanti , accettare eventuali richieste di adattamento della vecchia configurazione dell'interfaccia individuale scegliendo Continua e fare clic su OK per confermare la nuova adesione. È possibile che l'accesso venga temporaneamente interrotto durante il trasferimento dell'IP a bond0.
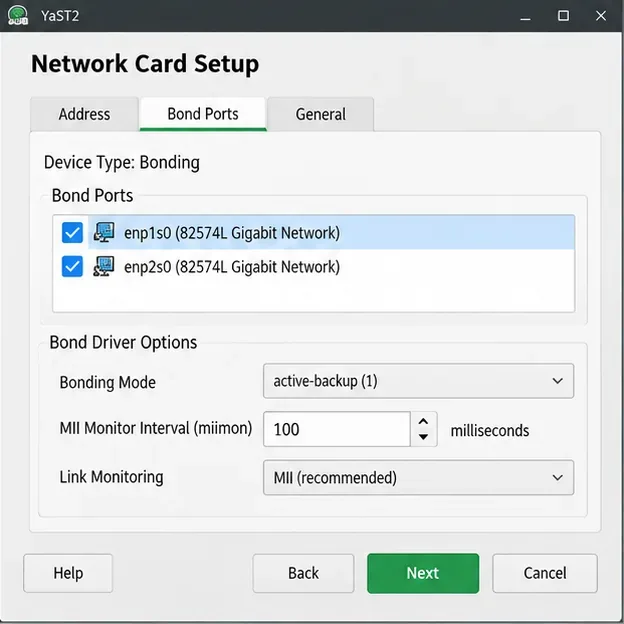
Queste schermate si concentrano sui controlli descritti nelle istruzioni di aggregazione YaST per SLES 15 SP7 di SUSE ; il layout o la formulazione esatti possono variare a seconda della versione di YaST installata e dell'interfaccia grafica o testuale.
La configurazione manuale è un'opzione di ripiego per gli amministratori che non possono utilizzare YaST. SUSE documenta il /etc/sysconfig/network/ifcfg-*formato per gli host gestiti da Wicked. Eseguire un backup dei file di rete originali al di fuori della /etc/sysconfig/networkdirectory di produzione e mantenere l'accesso alla console prima di procedere:
sudo mkdir -p /root/network-bond-backup
sudo cp -a /etc/sysconfig/network/ifcfg-enp1s0 /root/network-bond-backup/
sudo cp -a /etc/sysconfig/network/ifcfg-enp2s0 /root/network-bond-backup/
Se il file sorgente specificato non è presente, ispeziona la directory ed esegui il backup del file effettivo anziché presumere che ne esista un nome. Per questa configurazione IP statica a scopo illustrativo , crea un file /etc/sysconfig/network/ifcfg-bond0con il seguente contenuto, sostituendo i nomi e gli indirizzi delle interfacce con i tuoi valori reali:
STARTMODE='auto'
BOOTPROTO='static'
IPADDR='192.0.2.20/24'
BONDING_MASTER='yes'
BONDING_SLAVE0='enp1s0'
BONDING_SLAVE1='enp2s0'
BONDING_MODULE_OPTS='mode=active-backup miimon=100'
Il file di ciascun membro ifcfgnon deve più avere la propria configurazione IP. Ad esempio, inserire solo queste righe in entrambi ifcfg-enp1s0i file ifcfg-enp2s0:
BOOTPROTO='none'
STARTMODE='hotplug'
Mantieni coerente con la nuova associazione qualsiasi configurazione di routing e resolver a livello di sistema. Verifica la configurazione e attiva l'interfaccia logica con Wicked:
sudo wicked show-config
sudo wicked ifup all bond0
Da utilizzare sudo wicked ifreload bond0dopo successive modifiche al bond in esecuzione. Non utilizzare systemctlper avviare o arrestare un singolo dispositivo aggregato; SUSE specifica wickedquesta funzione per tale operazione. Per i parametri dei file supportati, consultare il manuale di riferimento sulla configurazione del bond di SUSE e la pagina installata localmente man 5 ifcfg-bonding.
Il bond esiste ma non ha un indirizzo IP: verifica che l'indirizzo sia stato assegnato a bond0 e non a un membro, e conferma le impostazioni del server DHCP o dell'indirizzo statico. Un gateway mancante o una VLAN errata possono rendere il server irraggiungibile anche quando entrambe le porte segnalano il carrier. Controlla ip routela configurazione effettiva delle porte dello switch prima di riavviare ripetutamente la rete.
Il collegamento segnala un membro non funzionante: verificare il cavo, lo stato della porta dello switch, la selezione dell'interfaccia e i messaggi del driver. Assicurarsi che i nomi dei membri BONDING_SLAVE0corrispondano . Il monitoraggio del collegamento rileva le modifiche rilevanti dell'interfaccia/portante, ma non tutti i possibili guasti oltre lo switch direttamente connesso.BONDING_SLAVE1ip -br link
Il traffico si interrompe dopo il passaggio a 802.3ad: verificare innanzitutto le impostazioni del gruppo LACP e delle porte dello switch. Un'aggregazione configurata su LACP mentre le porte dello switch rimangono porte indipendenti ordinarie rappresenta un'incongruenza di configurazione. Se lo scopo è semplicemente il failover, tornare alla configurazione attivo-backup anziché introdurre inutilmente l'aggregazione dello switch.
Verifica il collegamento attivo, le sue interfacce membro e il routing:
sudo wicked ifstatus --verbose bond0
ip -br addr show bond0
ip route
cat /proc/net/bonding/bond0
Il bond dovrebbe avere l'indirizzo IP previsto, il suo collegamento dovrebbe essere attivo e il file di stato del kernel dovrebbe elencare entrambe le interfacce membro. In modalità attivo-backup, controllare il campo "Currently Active Slave" e lo stato MII di ciascun membro . L'output esatto dipende dal driver e dalla configurazione; la documentazione del kernel Linux sul bonding descrive questa interfaccia di stato.
Infine, verificare la connettività al gateway predefinito effettivo e ai client di servizio che devono raggiungere l'host. Durante una finestra di manutenzione approvata, disconnettere o disabilitare brevemente solo il collegamento attualmente attivo, monitorando lo stato del bond e un test di connettività continuo; il membro di standby dovrebbe subentrare e la connettività dovrebbe essere ripristinata. Ripristinare il collegamento in seguito e verificare che entrambi i membri mostrino uno stato integro. Se la rete rimane irraggiungibile, utilizzare l'accesso alla console per ripristinare le configurazioni dei membri di cui è stato eseguito il backup, anziché apportare ulteriori modifiche "alla cieca" tramite SSH.
Crea una connessione Ethernet ridondante su SLES 15 con YaST e Wicked, configura il bonding attivo-backup e verifica entrambe le porte e il failover.
Trasforma un sistema SLES 15 esistente in un profilo AutoYaST verificato, convalidalo e utilizzalo per implementare un server di test con un numero ridotto di passaggi manuali.
Installa gli strumenti KVM e libvirt di SLES 15, abilita il servizio host corretto e configura le macchine virtuali selezionate per l'avvio automatico dopo un riavvio.
Utilizza i processi systemd e il registro di avvio precedente per individuare un servizio, un punto di montaggio o una dipendenza di archiviazione che rallenta il sistema, quindi correggi il problema senza mascherarne la causa.
Utilizza firewall-cmd per ispezionare la zona attiva, consentire HTTP in modo sicuro, preservare l'accesso SSH e verificare che la regola sopravviva a un riavvio su SLES 15.
Individuare la causa di un errore PAM, ovvero il servizio, i criteri dell'account o il provider di identità, quindi ripristinare la corretta configurazione SLES preservando una sessione amministrativa funzionante.
Esegui il backup simultaneo dei file di Nextcloud e di MariaDB, pianifica snapshot crittografati di Restic tramite cron e verifica il ripristino senza mettere a rischio il server di produzione.
Configura HAProxy HTTPS, l'inoltro delle intestazioni, i timeout WebSocket e i controlli di integrità per ONLYOFFICE Docs, quindi verifica le modifiche e i salvataggi.
Installa i font personalizzati in ONLYOFFICE Document Server, confronta i mount Docker persistenti con le copie dirette, ricostruisci l'elenco dei font e verifica il risultato.
Diagnosticare i kill di MySQL OOM su Debian 12, verificare i limiti di memoria del VPS, configurare lo swap e ottimizzare la memoria e la concorrenza del database, senza promettere una soluzione universale.








