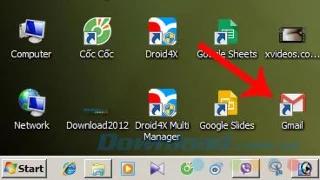
Come portare licona di Gmail sul desktop

Gmail è il servizio di test e-mail più famoso di Google al mondo. Non solo e-mail, ma il servizio è integrato con Dropbox , Google Drive o associato a Facebook per soddisfare al meglio le esigenze degli utenti. Tuttavia, ci sono ancora molte altre funzionalità nascoste di questo servizio di posta elettronica che non abbiamo ancora scoperto, una delle quali è come mettere l'icona di Gmail sullo schermo del computer.

Scarica Gmail per iOS

Scarica Gmail per Android

In questo modo risparmieremo tempo e operazioni comuni quando desideri accedere al tuo account Gmail .

Crea un collegamento Gmail, inserisci l'icona Gmail nella barra delle applicazioni

Passaggio 1: apri il browser Chrome (poiché Gmail è un prodotto Google, altri browser come Firefox , IE o Safari non possono farlo). Quindi immettere quanto segue nella barra degli indirizzi:chrome://apps/
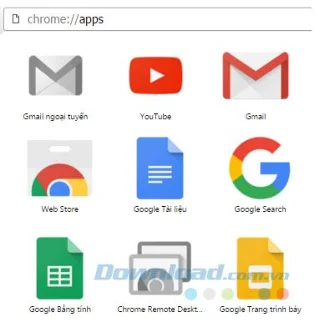
Come portare licona di Gmail sul desktop

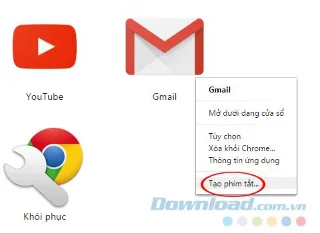
Passaggio 2: fai clic con il pulsante destro del mouse sull'icona di Gmail e seleziona Crea collegamento - Crea collegamenti ...

Come portare licona di Gmail sul desktop

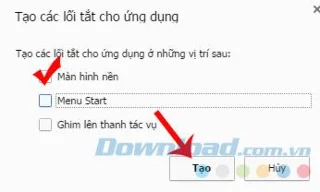
Passaggio 3: viene visualizzata una finestra, selezionare la posizione in cui si desidera creare l'icona di Gmail:

  • Schermata di sfondo.
  • Menu di avvio.
  • Appunta sulla barra delle applicazioni (barra delle attività).

Come portare licona di Gmail sul desktop
Seleziona la posizione, quindi fai clic su Crea

Passaggio 4: torna alla schermata principale del computer, vedrai che il collegamento di Gmail è stato aggiunto.

Come portare licona di Gmail sul desktop

Per usare, basta fare doppio clic con il tasto sinistro del mouse come se si stesse usando un altro software.

Come portare licona di Gmail sul desktop

Questo potrebbe essere considerato un modo più veloce per accedere a Gmail dal computer di un utente. Questo metodo può essere applicato anche ad altre applicazioni Google, se lo desideri.
Lascia un commento

Abilitare la modalità FIPS su SLES 15 e verificare lo stato di avvio

Abilitare la modalità FIPS su SLES 15 e verificare lo stato di avvio

Segui la procedura SP7 di SUSE per abilitare la modalità FIPS, riavvia in modo sicuro, verifica i criteri attivi e controlla se i requisiti di conformità prevedono moduli convalidati.

Configurare un volume dati crittografato LUKS su SLES

Configurare un volume dati crittografato LUKS su SLES

Confronta YaST e cryptsetup per un nuovo volume dati SLES crittografato, scegli LUKS1 o LUKS2 e verifica in modo sicuro il comportamento di sblocco e montaggio.

Creare un server di aggiornamento SUSE locale con RMT su SLES 15

Creare un server di aggiornamento SUSE locale con RMT su SLES 15

Configurare RMT su SLES 15, replicare i repository autorizzati e verificare la registrazione HTTPS e l'accesso ai pacchetti da un client di test.

Integrare SLES 15 con Active Directory tramite SSSD in YaST

Integrare SLES 15 con Active Directory tramite SSSD in YaST

Collega SLES 15 ad Active Directory utilizzando la gestione degli accessi basata su SSSD di YaST, quindi verifica la ricerca nella directory, l'accesso al dominio e i ticket Kerberos.

Abilitare l'applicazione di patch in tempo reale a SLES e verificare la correzione del kernel.

Abilitare l'applicazione di patch in tempo reale a SLES e verificare la correzione del kernel.

Configura il percorso Live Patching corretto per SLES 16.0 o 15 SP7, applica le correzioni del kernel idonee e verifica quali sono attive senza confonderle con un aggiornamento del kernel che richiede il riavvio.

Mantenere i servizi disponibili durante l'aggiornamento da SLES 15 SP5 a SP6

Mantenere i servizi disponibili durante l'aggiornamento da SLES 15 SP5 a SP6

SLES 15 SP5 può essere migrato online a SP6, ma ogni nodo deve essere riavviato. Utilizzare un aggiornamento progressivo testato o un passaggio di consegne blue-green per mantenere i carichi di lavoro raggiungibili.

Creare un profilo AppArmor personalizzato su SUSE Linux

Creare un profilo AppArmor personalizzato su SUSE Linux

Creare, perfezionare e verificare un profilo AppArmor con privilegi minimi su SLES 15 SP7, con una nota chiara sull'impostazione predefinita di SELinux in SLES 16.

Applica in modo sicuro lo standard SLES 15 STIG con OpenSCAP

Applica in modo sicuro lo standard SLES 15 STIG con OpenSCAP

Utilizza il profilo STIG supportato da SUSE per analizzare SLES 15, testare le soluzioni, rivedere i risultati rimanenti e conservare le prove di valutazione.

Ripristinare l'accesso alla cabina di pilotaggio di SUSE Linux Enterprise Server.

Ripristinare l'accesso alla cabina di pilotaggio di SUSE Linux Enterprise Server.

Tracciare una connessione Cockpit non riuscita attraverso DNS, porta 9090, socket systemd, firewalld, TLS e impostazioni di accesso, seguendo le linee guida SUSE aggiornate.

Configura un failover Ethernet affidabile con SLES 15 Bonding

Configura un failover Ethernet affidabile con SLES 15 Bonding

Crea una connessione Ethernet ridondante su SLES 15 con YaST e Wicked, configura il bonding attivo-backup e verifica entrambe le porte e il failover.