Home
» Oggi
»
Attacco informatico ai supermercati francesi: cosa sappiamo dell'interruzione
Attacco informatico ai supermercati francesi: cosa sappiamo dell'interruzione
Al 13 ottobre 2026, l'impatto confermato sui consumatori dell'attacco informatico ai supermercati francesi consisteva in interruzioni del servizio di refrigerazione e perdita di scorte di prodotti deperibili nei punti vendita colpiti. Secondo quanto riportato il 12 ottobre, i refrigeratori collegati alla rete venivano forzati da remoto in modalità di sbrinamento, con temperature che in alcuni casi raggiungevano i 50 °C. Intermarché e Coopérative U hanno confermato i punti vendita interessati; anche Leclerc ha dichiarato che un attacco informatico a un fornitore di apparecchiature di refrigerazione ha avuto ripercussioni in alcuni negozi. La Procura di Parigi ha aperto un'indagine e l'agenzia francese per la sicurezza informatica, ANSSI, è stata incaricata di esaminare l'incidente. Il numero di punti vendita colpiti, la causa tecnica completa e l'identità degli aggressori rimangono ancora da definire.
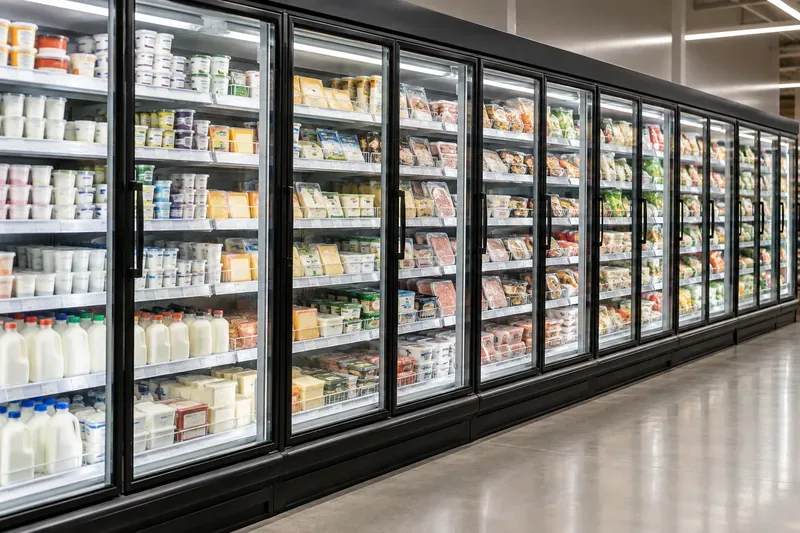
Vetrine refrigerate in un supermercato; questa scena neutra illustra le apparecchiature al centro del problema segnalato.
Cosa è successo?
Nella notte tra domenica e lunedì 11-12 ottobre, alcuni hacker hanno manomesso i sistemi di controllo remoto dei frigoriferi commerciali nei supermercati francesi. Secondo quanto riportato da rivenditori e organi di stampa, i frigoriferi sono stati sbrinati forzatamente, causando un aumento della temperatura e il deterioramento degli alimenti. Reuters ha riferito di temperature che hanno raggiunto i 50°C in alcuni frigoriferi e ha citato la descrizione fornita dalla procura di Parigi di un attacco su larga scala che ha colpito i frigoriferi interconnessi di diverse importanti catene di supermercati. La procura ha anche segnalato perdite di cibo e incendi in alcuni punti vendita.
Intermarché ha dichiarato che i punti vendita interessati hanno dovuto smaltire prodotti freschi e surgelati. Anche i vertici di Coopérative U hanno confermato interruzioni nella refrigerazione in diversi negozi. Leclerc ha affermato che un attacco informatico ha colpito uno dei suoi fornitori di apparecchiature di refrigerazione, con conseguenze sui sistemi di diversi negozi. Queste dichiarazioni dimostrano che il problema andava oltre un normale guasto alla refrigerazione: sono stati coinvolti i comandi digitali a distanza. Tuttavia, queste dichiarazioni non dimostrano, di per sé, che i sistemi di cassa, pagamento, fidelizzazione o di gestione degli account dei rivenditori siano stati compromessi.
Ciò che si sa e ciò che non si sa
Domanda
Cosa emerge dai report aggiornati al 13 ottobre
Ciò che rimane poco chiaro
Cosa è stato interrotto?
Sistemi di controllo interconnessi per la refrigerazione e lo sbrinamento nei punti vendita gestiti da diverse catene di distribuzione francesi.
L'elenco completo delle località, dei modelli e delle configurazioni di sistema interessati.
Qual è stato l'impatto pratico?
Si sono registrate perdite di cibo; i negozi colpiti hanno dovuto buttare via le scorte deperibili e congelate. In alcune zone sono stati segnalati anche incendi.
Quantità finale di cibo perso, costo finanziario e durata dell'interruzione dell'attività per ogni negozio.
Chi ne è responsabile?
Le autorità stavano indagando su un attacco informatico.
Nessuna attribuzione pubblica verificata a una persona, un gruppo o uno stato.
Sono stati rubati dati dei clienti?
Sono disponibili segnalazioni di incidenti incentrate sulle operazioni di refrigerazione.
Nessuna prova pubblica contenuta nei rapporti citati ha dimostrato il furto dei dati degli acquirenti o la compromissione dei sistemi di pagamento.
È stato coinvolto un fornitore?
Le segnalazioni collegavano i sistemi di gestione della refrigerazione interessati ad apparecchiature o software forniti dall'azienda danese Danfoss; Danfoss ha affermato che gli incidenti riguardavano sistemi con firmware obsoleto.
Il punto di ingresso preciso e se una vulnerabilità del software, un accesso remoto esposto, un problema di configurazione o un altro fattore abbiano reso possibile questo specifico attacco.
Il numero di punti vendita interessati varia a seconda delle prime segnalazioni e potrebbe subire modifiche man mano che le aziende ispezionano le apparecchiature. Reuters ha riportato che Intermarché ha affermato che le unità di refrigerazione di 150 negozi sono state colpite per circa sei ore; altre fonti hanno fornito cifre più ampie, includendo sia i punti vendita Intermarché che quelli Netto. Qualsiasi totale deve essere considerato provvisorio fino a quando i rivenditori o gli investigatori non pubblicheranno un conteggio definitivo.
Perché i sistemi di refrigerazione possono diventare un rischio informatico
Le moderne apparecchiature di refrigerazione spesso includono sensori e controllori digitali che monitorano la temperatura e consentono ai tecnici autorizzati di controllare o regolare le impostazioni da remoto. L'accesso remoto può aiutare i negozi a gestire le apparecchiature in diverse sedi, ma collega anche le operazioni fisiche a software, reti, credenziali e processi di manutenzione. Se un account di gestione remota o un sistema connesso viene utilizzato in modo improprio, un'azione digitale può produrre una conseguenza fisica: il cibo si riscalda, le apparecchiature si attivano in modo anomalo o il personale deve chiudere un banco frigo e controllare le scorte.
Si tratta di un problema di tecnologia operativa. Per tecnologia operativa (OT) si intendono i sistemi digitali che monitorano o controllano le apparecchiature nel mondo fisico. L'incidente dimostra perché le organizzazioni debbano considerare i sistemi di controllo degli edifici e della refrigerazione come parte integrante del loro programma di sicurezza informatica. Ciò non significa che tutti i sistemi di refrigerazione connessi siano insicuri, né che i frigoriferi o gli apparecchi domestici dei consumatori comuni siano esposti allo stesso problema.
Cosa dovrebbero fare ora gli acquirenti
Prima di recarsi al negozio, verificare le informazioni specifiche. Per aggiornamenti su aperture, prodotti o servizi a livello locale, consultare la pagina web ufficiale del rivenditore, l'app o i canali di assistenza clienti. Le segnalazioni non indicano una chiusura a livello nazionale né un'interruzione dell'attività di tutti i supermercati.
Attenetevi alle avvertenze relative al prodotto. Se un rivenditore annuncia un richiamo o un ritiro dal mercato, seguite le istruzioni specifiche per il prodotto, il lotto e le date indicati. Non date per scontato che tutti i prodotti refrigerati venduti in Francia siano interessati.
Adottate le normali precauzioni in materia di sicurezza alimentare. Se avete acquistato un prodotto esposto in un punto vendita con un difetto evidente o avete ricevuto una notifica diretta del problema, non assaggiatelo per verificarne la sicurezza. Conservate la confezione e la prova d'acquisto e contattate il rivenditore o l'autorità competente in materia di sicurezza alimentare per ricevere assistenza.
Non diffondete affermazioni non verificate. Un episodio relativo al frigorifero non dimostra che i dati della carta, gli account fedeltà o le informazioni personali siano stati rubati. Aspettate una comunicazione diretta dal rivenditore prima di cambiare la password o intraprendere altre azioni specifiche per il vostro account.
L'agenzia francese per la tutela dei consumatori, DGCCRF, spiega perché preservare la catena del freddo sia importante e fornisce consigli ai consumatori nella sua pagina dedicata al mantenimento della catena del freddo . Questi consigli generali forniscono un utile contesto; non si tratta di un'affermazione secondo cui un prodotto o un negozio in particolare siano stati coinvolti nell'incidente.
Cosa devono stabilire i rivenditori e i fornitori
Gli investigatori e gli operatori dovranno ricostruire come sia stato ottenuto l'accesso remoto, identificare quali sistemi e versioni del firmware siano stati esposti e determinare se i comandi non autorizzati abbiano raggiunto i controllori di refrigerazione direttamente o tramite un livello di gestione. Dovranno inoltre confermare se altri negozi o paesi abbiano utilizzato la stessa configurazione vulnerabile. Le prove pubbliche disponibili al 13 ottobre non hanno ancora risolto questi interrogativi.
Danfoss ha dichiarato a Reuters che gli incidenti hanno coinvolto sistemi con firmware obsoleto e ha affermato di aver rilasciato aggiornamenti di sicurezza per risolvere le vulnerabilità. Questo è rilevante ai fini della manutenzione e della valutazione dei rischi, ma non costituisce un resoconto forense completo né la prova che una specifica falla sia stata la via di accesso iniziale in ogni punto vendita. I rivenditori dovrebbero applicare le correzioni raccomandate dal fornitore attraverso procedure controllate, esaminare gli account di accesso remoto, conservare i registri e verificare le temperature fisiche dopo il ripristino dei sistemi. La disconnessione di un controller può interrompere il normale monitoraggio, pertanto le aziende dovrebbero coordinarsi con tecnici della refrigerazione qualificati e con il personale addetto alla gestione delle emergenze, anziché improvvisare modifiche su apparecchiature in funzione.
In passato, l'ANSSI ha incoraggiato le organizzazioni del settore alimentare a prepararsi agli incidenti informatici e ai problemi di continuità operativa. Il suo kit di esercitazioni di crisi per il settore agroalimentare, pubblicato a giugno 2026, fornisce linee guida generali sulla preparazione, non un rapporto su un incidente specifico che ha coinvolto questi supermercati. Sottolinea l'importanza di esercitazioni pratiche sui processi decisionali, sulla comunicazione e sui piani di continuità operativa in caso di interruzioni tecnologiche che compromettano le attività del settore alimentare.
Ciò che non è stato verificato
Al 13 ottobre, le notizie citate non identificavano gli autori degli attacchi né ne stabilivano il movente. Non confermavano che si trattasse di un attacco ransomware, di una violazione dei dati o di un'operazione a sfondo politico. Le segnalazioni di problemi di sicurezza informatica presso catene di supermercati in altre parti d'Europa non dovrebbero essere automaticamente considerate parte della stessa campagna; per stabilire un collegamento sono necessarie prove. Allo stesso modo, le segnalazioni che nominano un fornitore di apparecchiature non dovrebbero essere interpretate come prova che solo il fornitore sia stato responsabile dell'attacco: gli investigatori devono accertare come i sistemi siano stati configurati, gestiti e accessibili.
Cosa aspettarsi prossimamente
Dichiarazioni della procura di Parigi o dell'ANSSI in merito all'indagine e alla sua portata.
Aggiornamenti da parte dei rivenditori che identificano i negozi, i prodotti o le azioni dei clienti interessati.
Un avviso tecnico del fornitore dell'apparecchiatura che descrive le versioni del prodotto interessate e le procedure di risoluzione verificate.
Conferma in merito all'eventuale coinvolgimento di altri paesi o sistemi correlati.
Chiarimenti basati su prove concrete in merito all'esposizione dei dati, ai servizi di pagamento o a qualsiasi interruzione di portata più ampia.
Il messaggio pratico per i consumatori è semplice: si è trattato di un attacco ai sistemi di controllo della refrigerazione dei supermercati, con conseguenti perdite di cibo nei punti vendita interessati. Consultate gli avvisi dei rivenditori locali e seguite le indicazioni specifiche per ogni prodotto. Fino a quando le autorità o le aziende non pubblicheranno ulteriori riscontri verificati, l'identità dell'aggressore, l'esatto percorso di accesso, il numero finale di negozi colpiti e l'impatto più ampio sui dati dei clienti devono essere considerati sconosciuti.
Stato della segnalazione: informazioni verificate il 13 ottobre 2026. Questo articolo riflette le prime segnalazioni pubbliche; i dettagli potrebbero cambiare in seguito alle verifiche da parte dei rivenditori e al proseguimento delle indagini.