Verificato il 12 novembre 2026, alle 03:25 CET (UTC+01:00).
Il CERT-AGID ha rilevato 217 campagne malevole nello scenario italiano tra il 31 ottobre e il 6 novembre: 187 con obiettivi italiani e 30 campagne generiche che hanno comunque interessato il Paese. Nel riepilogo pubblicato il 6 novembre, il phishing basato sul tema delle multe è risultato particolarmente diffuso, con 98 campagne; tra i marchi più imitati figurano SEND, PagoPA, INPS e Agenzia delle Entrate. I dati descrivono campagne osservate in quella settimana: non equivalgono al numero di vittime né provano una compromissione dei servizi citati.
Il quadro italiano si inserisce in un contesto europeo segnato da ransomware, attacchi di negazione del servizio e intrusioni che possono propagarsi attraverso fornitori e altri servizi interconnessi. Per cittadini e organizzazioni, la novità pratica è la varietà dei pretesti: una comunicazione apparentemente amministrativa o un documento di lavoro può diventare il punto di ingresso per sottrarre credenziali o installare malware.
Destaques
- Il CERT-AGID ha contato 217 campagne malevole nella settimana 31 ottobre–6 novembre.
- Le campagne italiane a tema multe sono state 98; sono stati sfruttati anche temi bancari, contratti, documenti e supporto IT.
- Tra i marchi più imitati nel phishing settimanale compaiono SEND, PagoPA, INPS e Agenzia delle Entrate.
- ENISA indica ransomware e dipendenze digitali come rischi rilevanti per la resilienza europea.
Quali attacchi informatici sono stati rilevati in Italia?
Nel riepilogo settimanale, CERT-AGID segnala 43 marchi coinvolti in campagne di phishing e 12 famiglie di malware che hanno interessato l’Italia. Oltre alle esche sulle multe, gli operatori hanno sfruttato argomenti come pagamenti, banking, contratti, documenti e assistenza informatica. Gli allegati indicati comprendono archivi e file di vari formati; la presenza di un’estensione familiare non garantisce che un file sia sicuro.
Il CERT ha inoltre messo a disposizione degli enti accreditati 1.097 indicatori di compromissione individuati nelle campagne analizzate. Sono elementi tecnici utili per identificare attività sospette nelle reti, ma non sono un conteggio di dispositivi infetti. La fonte primaria è il riepilogo del CERT-AGID per la settimana dal 31 ottobre al 6 novembre.
Perché phishing e ransomware restano una minaccia?
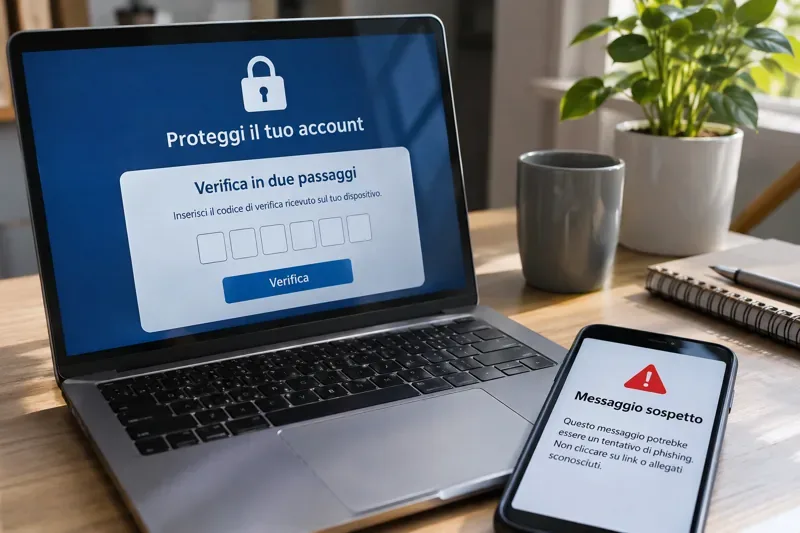
Le campagne di phishing cercano di indurre chi riceve il messaggio a cliccare, fornire credenziali o aprire un allegato. Un mittente che sembra istituzionale, il riferimento a una scadenza o la promessa di un rimborso possono rendere credibile la richiesta. Conviene quindi verificare l’operazione entrando nel servizio attraverso l’app o l’indirizzo digitato autonomamente, senza usare i collegamenti contenuti nel messaggio.
Il rapporto ENISA Threat Landscape 2026, pubblicato il 22 settembre e basato su eventi del 2025, descrive ransomware e dipendenze digitali come elementi centrali del rischio europeo. L’agenzia rileva anche attività DDoS legate a sviluppi geopolitici e segnala che gli attacchi alla catena di fornitura possono amplificare l’impatto di un incidente. Questi dati forniscono contesto europeo, non una misura degli attacchi italiani della settimana appena conclusa.
Che cosa cambia per aziende e cittadini?
Un’ondata di messaggi fraudolenti può raggiungere persone e organizzazioni senza che sia stato violato il servizio imitato. Per questo è importante distinguere la campagna di impersonificazione dalla compromissione effettiva di un ente o di un marchio. Le segnalazioni pubbliche del CERT aiutano a riconoscere esche ricorrenti, ma la verifica va fatta su canali ufficiali.
Per le aziende, i temi di banking, contratti e supporto IT richiamano processi ordinari che spesso coinvolgono più reparti e fornitori. Formare il personale a controllare le richieste insolite di pagamento o accesso, limitare i privilegi degli account, mantenere aggiornati i sistemi e conservare copie di sicurezza separate sono misure concrete. È utile anche concordare come segnalare rapidamente un messaggio sospetto, senza inoltrare l’allegato o aprirlo per curiosità.
Per i singoli utenti, autenticazione a più fattori, password uniche e aggiornamenti regolari riducono il rischio che una password sottratta basti a prendere il controllo di un account. Se si è già cliccato o inserito una credenziale, è prudente cambiare la password partendo dal sito ufficiale, revocare le sessioni attive quando disponibile e contattare il servizio interessato attraverso i suoi recapiti verificati.
Quali sviluppi sono attesi?
I dati citati non consentono di prevedere il numero di campagne della prossima settimana né di attribuire gli attacchi a un gruppo specifico. Indicano però la persistenza di esche ricorrenti e l’importanza di difendere anche accessi e fornitori, oltre ai singoli dispositivi. La situazione può cambiare rapidamente: per gli aggiornamenti italiani, il riferimento è il CERT-AGID; per l’analisi del quadro europeo, ENISA pubblica rapporti e avvisi istituzionali.
Domande frequenti
Quante campagne malevole ha rilevato il CERT-AGID?
217 tra il 31 ottobre e il 6 novembre 2026: 187 con obiettivi italiani e 30 generiche che hanno interessato anche l’Italia.
Un messaggio che cita PagoPA o INPS è necessariamente autentico?
No. Il CERT-AGID segnala campagne che hanno imitato vari marchi. Verifica la richiesta tramite il sito o l’app ufficiale, senza seguire link ricevuti.
Che cosa fare dopo aver aperto un allegato sospetto?
Interrompi l’interazione, avvisa il supporto IT se si tratta di un dispositivo di lavoro e usa canali ufficiali per cambiare le credenziali eventualmente inserite. Non riaprire l’allegato per controllarlo.