Home
» Oggi
»
Attacchi hacker: falso sito INPS, rischi per gli account e difese | 12 novembre 2026
Attacchi hacker: falso sito INPS, rischi per gli account e difese | 12 novembre 2026
Ultima verifica delle fonti: 12 novembre 2026, ore 03:32 CET (UTC+01:00).
Gli attacchi hacker non iniziano sempre con un sofisticato virus: spesso bastano un SMS credibile, una pagina contraffatta o una password riutilizzata. L’11 novembre 2026 il CERT-AGID ha descritto un sito che imitava l’INPS e invitava a scaricare una presunta app Android da fuori degli store ufficiali. Il file osservato durante l’analisi era però soltanto una simulazione, non un malware funzionante: il rischio segnalato dall’ente è che la pagina possa essere impiegata successivamente per distribuire un’app dannosa, eventualità non ancora confermata dal caso analizzato.
Per chi utilizza email, servizi bancari, identità digitale e smartphone, la lezione è concreta: capire il percorso di un attacco permette di interromperlo prima che si trasformi in furto di credenziali, accesso abusivo o perdita di file. Il bollettino CERT-AGID del 6 novembre ha documentato 217 campagne malevole nel periodo 31 ottobre–6 novembre, di cui 187 con obiettivi italiani: sono rilevazioni delle campagne nel perimetro monitorato dall’ente, non 217 violazioni riuscite.
Destaques
Il falso sito INPS segnalato l’11 novembre proponeva un APK Android, ma l’analisi ha trovato un download simulato: nessuna diffusione di malware da quel file è stata dimostrata.
Phishing via email o SMS, malware e furto di password sono tecniche differenti che possono essere combinate nello stesso attacco.
Password uniche, passkey o autenticazione multifattore, aggiornamenti e backup riducono rischi diversi e si rafforzano a vicenda.
Se un account è compromesso, occorre agire subito da un dispositivo affidabile: proteggere l’email principale, revocare sessioni e avvisare banca o servizi coinvolti.
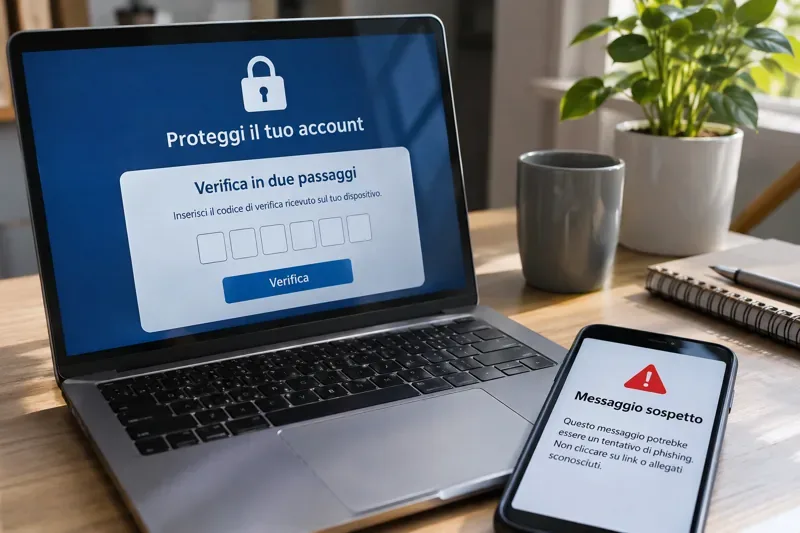
Illustrazione originale: verifica a due fattori e riconoscimento di messaggi sospetti sono due difese quotidiane contro gli attacchi informatici. L’immagine non documenta un incidente reale.
Quali attacchi hacker sono stati segnalati recentemente in Italia?
Il rapporto CERT-AGID dell’11 novembre 2026 illustra una sequenza tipica di ingegneria sociale: un collegamento distribuito via SMS porta a una pagina che riproduce l’identità visiva di un’istituzione; la pagina invita poi a modificare le impostazioni Android per installare software da fonti sconosciute. Secondo l’analisi, il file scaricabile era composto da soli 40 byte di testo e non poteva essere installato. Il CERT-AGID ha trasmesso gli indicatori ai soggetti accreditati e chiesto la dismissione del dominio. L’ipotesi di una futura sostituzione del file resta una valutazione di rischio, non un evento accertato.
Il riepilogo ufficiale del 6 novembre indica che il tema delle false multe è stato usato in 98 campagne di phishing rivolte all’Italia nella settimana osservata, con riferimenti fraudolenti a SEND, PagoPA, ACI e Telepass. La scelta di marchi noti serve a far apparire urgente e legittima una richiesta. La presenza di un logo autentico, tuttavia, non dimostra che il messaggio provenga davvero dal servizio.
Come funziona un attacco hacker, dal primo contatto al danno?
1. L’esca: phishing, smishing e falsi avvisi
L’aggressore invia un messaggio con una richiesta pressante: pagare una multa, sbloccare un account, ricevere un rimborso o confermare una consegna. Il phishing usa spesso l’email; lo smishing usa SMS o messaggi mobili. Il pulsante può portare a un sito simile a quello vero, costruito per raccogliere password, codici temporanei o dati della carta. Una comunicazione può essere fraudolenta anche se arriva da una casella realmente esistente ma compromessa.
2. L’accesso: credenziali rubate, riuso e sessioni
Se la vittima digita la password nel modulo falso, l’attaccante può tentare di usarla sul servizio autentico. Una password riutilizzata mette a rischio anche altri account; in alcuni casi vengono sottratti i cookie di sessione o chiesto il codice di verifica, così da aggirare protezioni più deboli. Una notifica di accesso da una posizione sconosciuta è un campanello d’allarme, non una prova automatica di intrusione: conviene controllare la cronologia dall’app o dal sito ufficiale.
3. Il dispositivo: malware, spyware e ransomware
Un allegato dannoso o un’app installata fuori dai canali attendibili può eseguire software che sottrae informazioni, spia le attività o apre una porta d’accesso. Il ransomware può cifrare i file per estorcere un pagamento; la disponibilità di una copia di sicurezza isolata e verificata può limitarne gli effetti. Non ogni collegamento aperto equivale a un’infezione: il rischio dipende da contenuto, browser, aggiornamenti e azioni successive dell’utente.
Come difendere gli account da phishing e furto di password?
Mettere al sicuro l’email principale. È spesso il canale con cui si reimpostano le password degli altri servizi. Usare una password lunga, casuale e non condivisa con nessun altro sito.
Usare un gestore di password. Aiuta a creare credenziali diverse per banca, social, ecommerce e servizi pubblici. Non trascrivere password o codici di recupero in chat o note accessibili a tutti.
Attivare passkey o MFA. Dove disponibili, le passkey basate su FIDO/WebAuthn sono progettate per resistere ai siti di phishing grazie al legame con il dominio autentico. In alternativa, preferire app di autenticazione o chiavi di sicurezza; i codici SMS offrono protezione aggiuntiva, ma possono essere intercettati o ingannati.
Conservare in modo sicuro i metodi di recupero. Registrare un secondo fattore di riserva e custodire i codici di recupero offline o in un luogo protetto, evitando di perdere l’accesso all’account.
Verificare senza seguire il messaggio. Per pagamenti o rimborsi, aprire autonomamente l’app ufficiale o digitare l’indirizzo del servizio; non fidarsi del solo nome visualizzato come mittente.
Come proteggere smartphone Android, iPhone e computer?
Installare tempestivamente gli aggiornamenti di sistema, browser e applicazioni, preferibilmente con gli aggiornamenti automatici abilitati. Scaricare le app dagli store ufficiali e verificare sviluppatore e permessi: uno store affidabile riduce il rischio, ma non lo azzera. Su Android, diffidare delle pagine che chiedono di autorizzare installazioni da fonti sconosciute per ottenere un bonus o aggiornare un servizio pubblico. Su iPhone, controllare anche i profili di configurazione e i dispositivi collegati al proprio account.
Bloccare lo schermo con PIN o autenticazione biometrica, attivare la funzione di localizzazione e cancellazione remota quando disponibile e predisporre backup regolari, includendo almeno una copia non continuamente accessibile dal dispositivo. Anche il router domestico merita attenzione: password amministrativa non predefinita, firmware aggiornato e rete Wi-Fi cifrata. Un antivirus può essere utile, ma non compensa un sistema non aggiornato né rende sicuro un file deliberatamente autorizzato dall’utente.
Cosa fare subito se hai cliccato su un link hacker o subito un accesso abusivo?
Non inserire altri dati. Chiudere la pagina sospetta. Se è stato solo aperto un link, controllare eventuali download e autorizzazioni senza assumere automaticamente che sia avvenuta una compromissione.
Se è stata inserita una password, cambiarla subito dal sito o dall’app autentica usando, se possibile, un altro dispositivo affidabile. Cambiarla anche su ogni account dove era stata riutilizzata.
Terminare le sessioni sconosciute. Controllare dispositivi collegati, inoltri automatici della posta, metodi di recupero e applicazioni di terze parti autorizzate; rimuovere ciò che non si riconosce.
Se è stata installata un’app sospetta, interromperne l’uso, eseguire controlli con strumenti di sicurezza attendibili e valutare assistenza tecnica. Nei casi gravi può servire il ripristino del dispositivo dopo aver salvato con cautela i dati recuperabili.
Se sono coinvolti soldi o documenti, contattare immediatamente banca, emittente della carta o ente interessato attraverso canali verificati. Conservare screenshot, messaggi, indirizzi e transazioni per la segnalazione alle autorità competenti.
Il Garante per la protezione dei dati personali invita a non comunicare codici di accesso o bancari tramite messaggi e a chiamare senza ritardo il proprio istituto quando si sospetta una frode. Se l’incidente coinvolge un account di lavoro, è necessario informare subito anche il referente della sicurezza aziendale, evitando interventi improvvisati che possano cancellare prove utili.
Gli attacchi hacker aumenteranno? Cosa indicano i dati disponibili
Il Threat Landscape 2026 di ENISA, pubblicato il 22 settembre 2026 e basato su eventi osservati dal gennaio al dicembre 2025, segnala che il ransomware resta fra gli incidenti con maggiore impatto immediato e che la complessità delle dipendenze digitali amplia le superfici d’attacco. Il rapporto non consente di prevedere quando un singolo cittadino sarà colpito. Se gli aggressori continueranno a sfruttare identità riconoscibili e piattaforme molto usate, resteranno essenziali controlli delle richieste, accessi resistenti al phishing e capacità di recupero dei dati.
FAQ sugli attacchi hacker
Un hacker può entrare nel mio account conoscendo solo l’email?
Conoscere l’indirizzo email, da solo, normalmente non basta. Il rischio cresce se la password è stata rubata o riutilizzata, se il recupero dell’account è debole oppure se si autorizza per errore un accesso.
Aprire un SMS di phishing infetta il telefono?
Leggere il testo di un SMS, di norma, non installa malware. Il pericolo aumenta quando si seguono link, si scaricano file, si installano app o si comunicano credenziali; vulnerabilità tecniche particolari possono comportare eccezioni.
Meglio una passkey o la verifica tramite SMS?
Quando il servizio la supporta, una passkey FIDO è generalmente più resistente al phishing. La verifica via SMS rimane meglio della sola password, ma è meno robusta contro sottrazione dei codici e alcune frodi telefoniche.