Cambiare provider DNS è un modo meno comune ma estremamente efficace per proteggere il tuo computer se devi lavorare, commerciare online ogni giorno.
Gli utenti di computer più abituati sono esperti nei modi comuni per migliorare la sicurezza online come l'installazione di software antivirus , l'utilizzo di strumenti di gestione delle password , la modifica delle impostazioni sulla privacy del sistema operativo, ecc. In questo modo, è possibile applicare miglioramenti della sicurezza meno comuni ma più efficaci, soprattutto cambiando i provider DNS.
Perché cambiare DNS è una buona idea? Quali sono i vantaggi per la sicurezza? Questo articolo ti aiuterà a trovare la risposta.
Che cos'è il DNS?
Prima di spiegare perché, chiariamo il concetto di DNS. Se sai già di cosa si tratta, puoi saltare questa parte.
DNS è l' acronimo di Domain Name System. È come una directory di Internet. È una tecnologia che traduce gli URL Web facili da ricordare (www. [Nome] .com) in indirizzi IP. La rete farà affidamento sull'indirizzo IP per identificare il dispositivo, il computer e il servizio in esecuzione.
I provider di servizi Internet (ISP) instraderanno automaticamente il traffico dei clienti attraverso i loro server DNS. Tuttavia, hai ancora molti servizi di terze parti tra cui scegliere. Dal punto di vista della sicurezza, le opzioni di terze parti sono spesso migliori dei server DNS dell'ISP.
1. DNSSEC
Gli attacchi fraudolenti e denial of service (DoS) sono le due minacce più dannose per la tecnologia DNS.
L'obiettivo degli attacchi di phishing è reindirizzare gli utenti da siti Web legittimi a codice dannoso. "Iniettano veleno" nella memoria cache; inserisci i dati danneggiati nella cache del resolver DNS e verrai reindirizzato continuamente all'indirizzo IP errato.
I giornali, i media controllano e segnalano regolarmente gli attacchi DoS per aiutare le persone a capirli meglio. Gli hacker o gli hacker li usano per indirizzare direttamente grandi quantità di traffico verso il Web utilizzando i loro indirizzi IP di origine falsi. Quelle pagine sono sempre inaccessibili.
DNSSEC è una soluzione pratica a questa spaventosa minaccia, ma il fornitore non l'ha implementata ampiamente. Al momento della stesura di questo documento, la maggior parte degli ISP non fornisce DNSSEC sui propri server DNS. Ma molti servizi di terze parti, tra cui Google e OpenDNS , lo offrono.
Questa tecnologia aiuta davvero a evitare che il tuo computer venga coinvolto in attacchi di phishing o DoS; assicurarsi che i simboli privati non possano essere manomessi. Il risolutore DNS negherà l'accesso a chiavi e password errate.
2. DNS-over-HTTPS
Anche i server DNS di terze parti hanno iniziato a introdurre la tecnologia DNS su HTTPS.
La maggior parte delle query DNS vengono inviate utilizzando connessioni UDP o TCP non crittografate. Ovviamente, questo è legato alla sicurezza: sarai suscettibile di intercettazioni, essere coinvolto in truffe, falsi ..., specialmente quando ricevi risposte frequenti da risolutori DNS ricorsivi.
Al contrario, DNS-over-HTTPS consente la risoluzione delle query DNS utilizzando una connessione HTTPS crittografata. Funziona con DNSSEC per fornire informazioni DNS end-to-end verificate. Pertanto, la sicurezza tra il client e la risoluzione ricorsiva è notevolmente migliorata.
I server DNS di Google utilizzano questa tecnologia dal 4/2016.
3. Protezione contro le frodi
Dovresti avere familiarità con i segni e le truffe di phishing. In breve, sono criminali informatici che cercano di indurti a rivelare informazioni estremamente sensibili. In genere, un'e-mail o un sito Web fingerà di essere un indirizzo commerciale legittimo e ti chiederà di inserire i tuoi dati bancari, indirizzo o dati personali.
Alcuni server DNS di terze parti, incluso OpenDNS, offrono protezione dal phishing. Inoltre, in effetti, la maggior parte dei browser moderni ha questo servizio integrato. La funzione OpenDNS è utile se devi cercare dati su un vecchio browser su una rete dell'ufficio o eseguire Windows XP e non puoi utilizzare un browser diverso da Internet Explorer 6.
Nota che funzionalità come la protezione dal phishing sono un compromesso: più servizi DNS aggiuntivi ha, più lentamente verrà eseguito.
4. Gestione dei figli (controllo genitori)
La funzione Controllo genitori è disponibile in Windows molto tempo dopo che Microsoft ha rilasciato Windows 10 e su Mac, è ancora una grande funzionalità senza dubbio.
Tuttavia, dipendono tutti dalla gestione dell'utente. Se tuo figlio inizia a utilizzare il computer con un account per adulti, potrebbe vedere accidentalmente contenuti osceni.
Alcuni server DNS offrono una soluzione a questo sfortunato incidente. Ad esempio, OpenDNS consente di configurare le pagine dell'elenco in bianco o nero dal proprio Web. Puoi persino bloccare intere categorie di pagine per tenere i tuoi figli lontani dai social media quando fanno i compiti.
Soprattutto, OpenDNS ti consente di impostare i diritti dei genitori o di supervisionare i bambini a livello di rete. Proteggerà l'intero telefono, laptop, tablet e console di gioco.
Come cambiare DNS
Come modificare il server DNS dipende dal sistema operativo in uso. Questo articolo ti guiderà a cambiare DNS su Windows e Mac. In alternativa, puoi anche modificare le impostazioni DNS sul router.
Cambia DNS su Windows
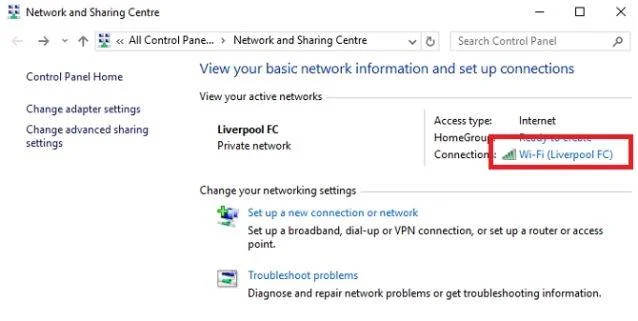
Se stai utilizzando Windows, devi andare al Centro connessioni di rete e condivisione , quindi fare clic con il pulsante destro del mouse sull'icona wifi nella barra degli strumenti e selezionare Apri Centro connessioni di rete e condivisione . Quindi, fai clic sul nome della rete wifi.

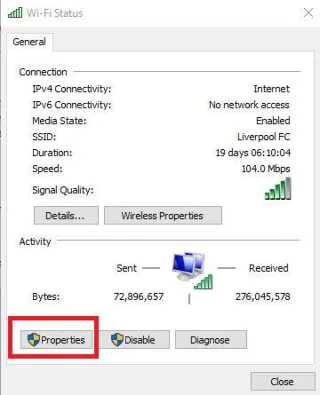
Nella nuova finestra, fai clic su Proprietà .

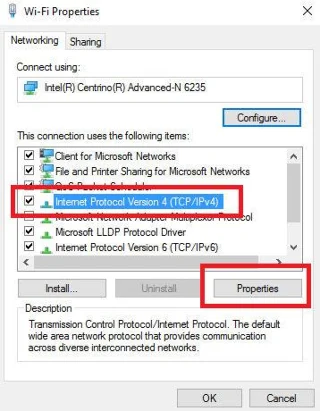
Seleziona Protocollo Internet versione 4 (TCP / IPv4) > fai clic su Proprietà .

Infine, seleziona la casella accanto a Utilizza i seguenti indirizzi di server DNS e inserisci il provider di tua scelta. Se si desidera aggiungere più di due servizi, fare clic su Avanzate .
Cambia DNS su Mac
Il processo di modifica del DNS su Mac è leggermente diverso.
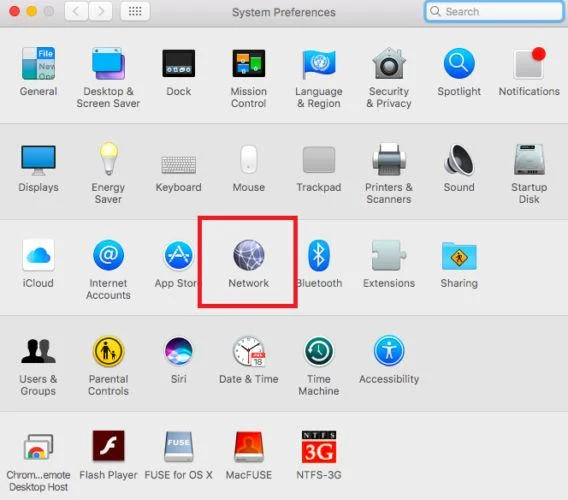
Per iniziare, apri il menu Apple e fai clic su Preferenze di Sistema .

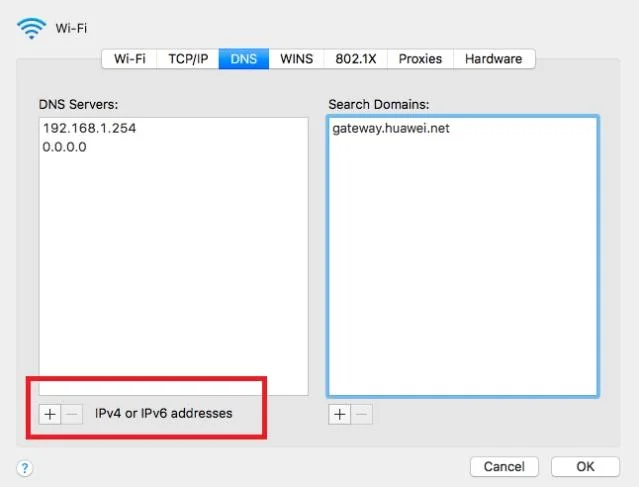
Quindi, vai su Rete> Avanzate> DNS .

Infine, fai clic sull'icona + situata nella colonna a sinistra e inserisci il tuo nuovo indirizzo del server DNS.
Hai cambiato il tuo provider DNS?
Spero che questo articolo ti aiuti a capire cos'è il server DNS , i suoi vantaggi e come cambiarlo. Se hai altre domande o suggerimenti sulla sicurezza online, sentiti libero di condividerli con noi.